सेंडिंग डोमेन
आपके डोमेन से ईमेल डिलीवर करने से पहले आपको साबित करना होगा कि डोमेन आपका है। साथ ही आपको वे DNS रिकॉर्ड प्रकाशित करने होंगे जिनसे मेलबॉक्स प्रदाता आपकी मेल को प्रमाणित करते हैं। सेंडिंग डोमेन वर्कस्पेस स्तर का संसाधन (dom_...) है जो इस सेटअप का हिसाब रखता है: कौन-से रिकॉर्ड प्रकाशित करने हैं, किनका सत्यापन हो चुका है, और डोमेन भेजने के लिए तैयार है या नहीं।
एक डोमेन को कई संगठनों के बीच साझा करना
एक ही डोमेन को एक से अधिक संगठन रजिस्टर कर सकते हैं, और कोई किसी दूसरे के काम में दखल नहीं देता। हर संगठन अपनी अपनी DKIM कुंजी से स्वामित्व साबित करता है, इसलिए:
- उसी डोमेन पर कोई दूसरा संगठन न तो आपकी सत्यापन स्थिति देख सकता है और न ही आपका कॉन्फ़िगरेशन बदल सकता है।
- हर क्षेत्र (
us1,eu1) स्वतंत्र है: दो क्षेत्रों में एक ही डोमेन दो अलग रजिस्ट्रेशन माना जाता है, जिनके अपने-अपने DNS रिकॉर्ड होते हैं। आप जिस-जिस क्षेत्र से भेजते हैं, वहाँ डोमेन रजिस्टर करें।
डोमेन रजिस्टर करें
POST /v1/email/domains से डोमेन बनाएँ। यह कॉल वर्कस्पेस स्तर पर चलती है। इसमें सेंडिंग डोमेन दिया जाता है, और रिटर्न-पाथ व ट्रैकिंग होस्टनेम के लेबल वैकल्पिक रूप से दिए जा सकते हैं। केवल लेबल (send, links) दें, हम आपके सेंडिंग डोमेन के तहत पूरा होस्टनेम बना देते हैं। मान न देने पर डिफ़ॉल्ट रूप से send और links इस्तेमाल होते हैं।
अपने रजिस्टर्ड डोमेन के बजाय एक अलग सबडोमेन (mail.acme.com) इस्तेमाल करें। इससे आपकी सेंडिंग प्रतिष्ठा डोमेन पर बाकी सभी चीज़ों से अलग रहती है, और हमारे बताए सभी रिकॉर्ड आपके ज़ोन एपेक्स से दूर रहते हैं। दूसरा कारण ज़्यादा अहम है: रिसीविंग का MX रिकॉर्ड उसी नाम पर होता है जहाँ आपकी कंपनी की मेल संभालने वाले MX रिकॉर्ड पहले से मौजूद हैं। इसलिए अगर सेंडिंग डोमेन एपेक्स पर है, तो यह रिकॉर्ड प्रकाशित करते ही वह मेल हमारे पास आने लगती है।
const domain = await bird.domains.create({ domain: "mail.acme.com" });
console.log(domain.id, domain.status); // "dom_…", "pending"
domain = client.domains.create(domain="mail.acme.com")
print(domain.id, domain.status)domain, err := client.Domains.Create(context.Background(), bird.DomainCreateParams{
Domain: "mail.acme.com",
})
if err != nil {
log.Fatal(err)
}
fmt.Println(domain.Id, *domain.Status)$domain = $bird->domains->create(
(new DomainCreate())->setDomain('mail.acme.com'),
);
echo $domain->getId(), ' ', $domain->getStatus(); // "dom_…", "pending"bird email domains create mail.acme.comcurl -s https://eu1.platform.bird.com/v1/email/domains \
-H "Authorization: Bearer $BIRD_API_KEY" \
-H "Content-Type: application/json" \
-d '{
"domain": "mail.acme.com",
"return_path": { "name": "send" },
"tracking": { "name": "links" }
}'प्रतिक्रिया में status: pending, आपके संगठन को दिया गया DKIM सेलेक्टर, और प्रकाशित करने के लिए dns_records शामिल होते हैं। अगर वर्कस्पेस में रजिस्ट्रेशन पहले से मौजूद है, तो 409 लौटता है। संगठन का डोमेन कोटा पार होने पर 422 लौटता है। US वर्कस्पेस के लिए eu1 की जगह us1 इस्तेमाल करें। API कुंजियाँ भी यही क्षेत्रीय प्रीफ़िक्स इस्तेमाल करती हैं: bk_eu1_... और bk_us1_...। आप Email > Domains में भी डोमेन प्रबंधित कर सकते हैं।
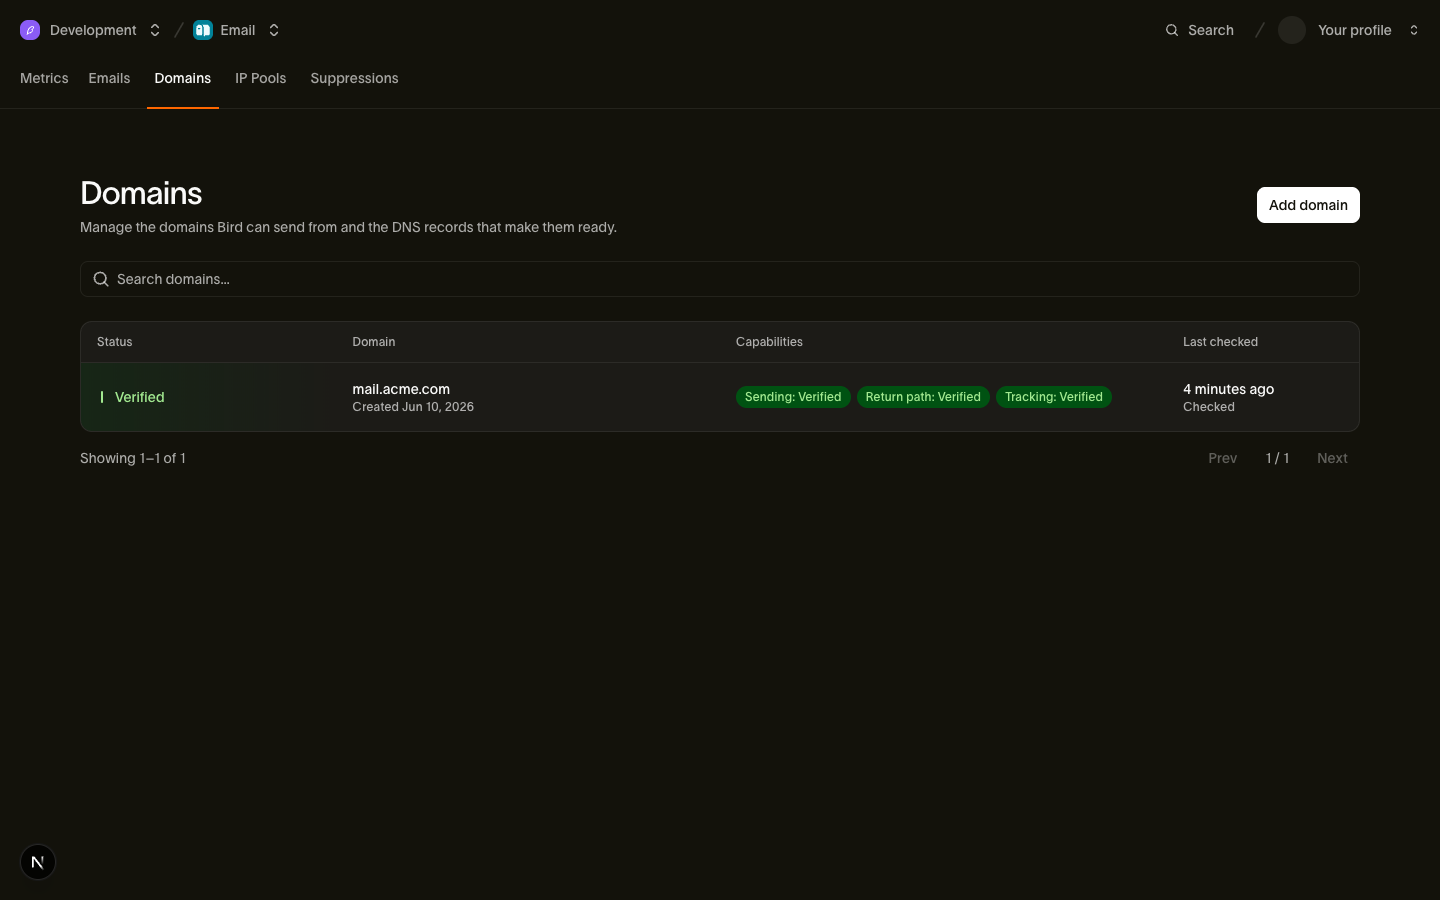
DNS रिकॉर्ड प्रकाशित करें
dns_records array हर रिकॉर्ड के लिए कॉपी-पेस्ट करने लायक name, host और value देता है। कुछ प्रोवाइडर लंबी DKIM TXT वैल्यू को एक ही स्ट्रिंग के रूप में स्वीकार नहीं करते; DNS रिकॉर्ड स्प्लिटर उसे उन quoted स्ट्रिंग में बाँट देता है जिनकी इन प्रोवाइडर को ज़रूरत होती है। आपको ये रिकॉर्ड प्रकाशित करने हैं:
| रिकॉर्ड | प्रकार | भेजने के लिए ज़रूरी | यह क्या करता है |
|---|---|---|---|
| DKIM | TXT | हाँ | स्वामित्व साबित करता है और आपके संगठन की कुंजी से आपके मेल पर हस्ताक्षर करता है |
| Return-path CNAME | CNAME | हाँ | बाउंस को वापस हम तक पहुँचाता है और SPF को कवर करता है; SPF लुकअप CNAME का अनुसरण करता है, इसलिए आपके डोमेन एपेक्स पर SPF रिकॉर्ड की ज़रूरत नहीं है |
| DMARC | TXT | हाँ | सेंडिंग डोमेन को कवर करने वाली कोई भी मान्य v=DMARC1 नीति, जो स्वयं डोमेन पर या उसके रजिस्टर्ड (संगठनात्मक) डोमेन पर हो। न्यूनतम p=none नीति पर्याप्त है। |
| ट्रैकिंग CNAME | CNAME | नहीं | ब्रांडेड ओपन/क्लिक ट्रैकिंग होस्टनेम चालू करता है; इसका सत्यापन हो जाने के बाद ट्रैक किए गए लिंक HTTPS पर दिए जाते हैं |
| इनबाउंड MX | MX | नहीं | प्राप्त करने के लिए डोमेन का मेल हमारे पास भेजता है। जब तक आप प्राप्त करना सक्षम नहीं करते, इस पर optional: true रहता है; इसे प्रकाशित करने पर डोमेन के मौजूदा MX रिकॉर्ड बदल जाते हैं। |
हर रिकॉर्ड के उद्देश्य और मानों के लिए DKIM, SPF और DMARC देखें। जब भी आपके क्षेत्र में प्राप्त करने की सुविधा उपलब्ध होती है, प्राप्त करने वाले MX रिकॉर्ड purpose: inbound_mx के साथ dns_records में होते हैं, और जब तक आप डोमेन पर प्राप्त करना सक्षम नहीं करते, उन पर optional: true रहता है। optional चिह्नित हर रिकॉर्ड को छोड़ दें, जब तक आपको वह सुविधा न चाहिए जिसे वह सक्षम करता है। DNS प्रदाता पर सेटअप के चरणों के लिए Cloudflare, Route 53 या सामान्य रजिस्ट्रार गाइड देखें।
डैशबोर्ड आपके डोमेन के नेमसर्वर से समर्थित DNS प्रदाताओं को पहचानता है और उनकी DNS सेटिंग्स का लिंक देता है। Email > Domains खोलें, फिर रिकॉर्ड देखने के लिए कोई डोमेन चुनें। अगर आपका DNS कोई और प्रबंधित करता है, तो POST /v1/email/domains/{domain_id}/dns-records/share उन्हें प्रकाशित किए जाने वाले रिकॉर्ड ईमेल कर देता है।
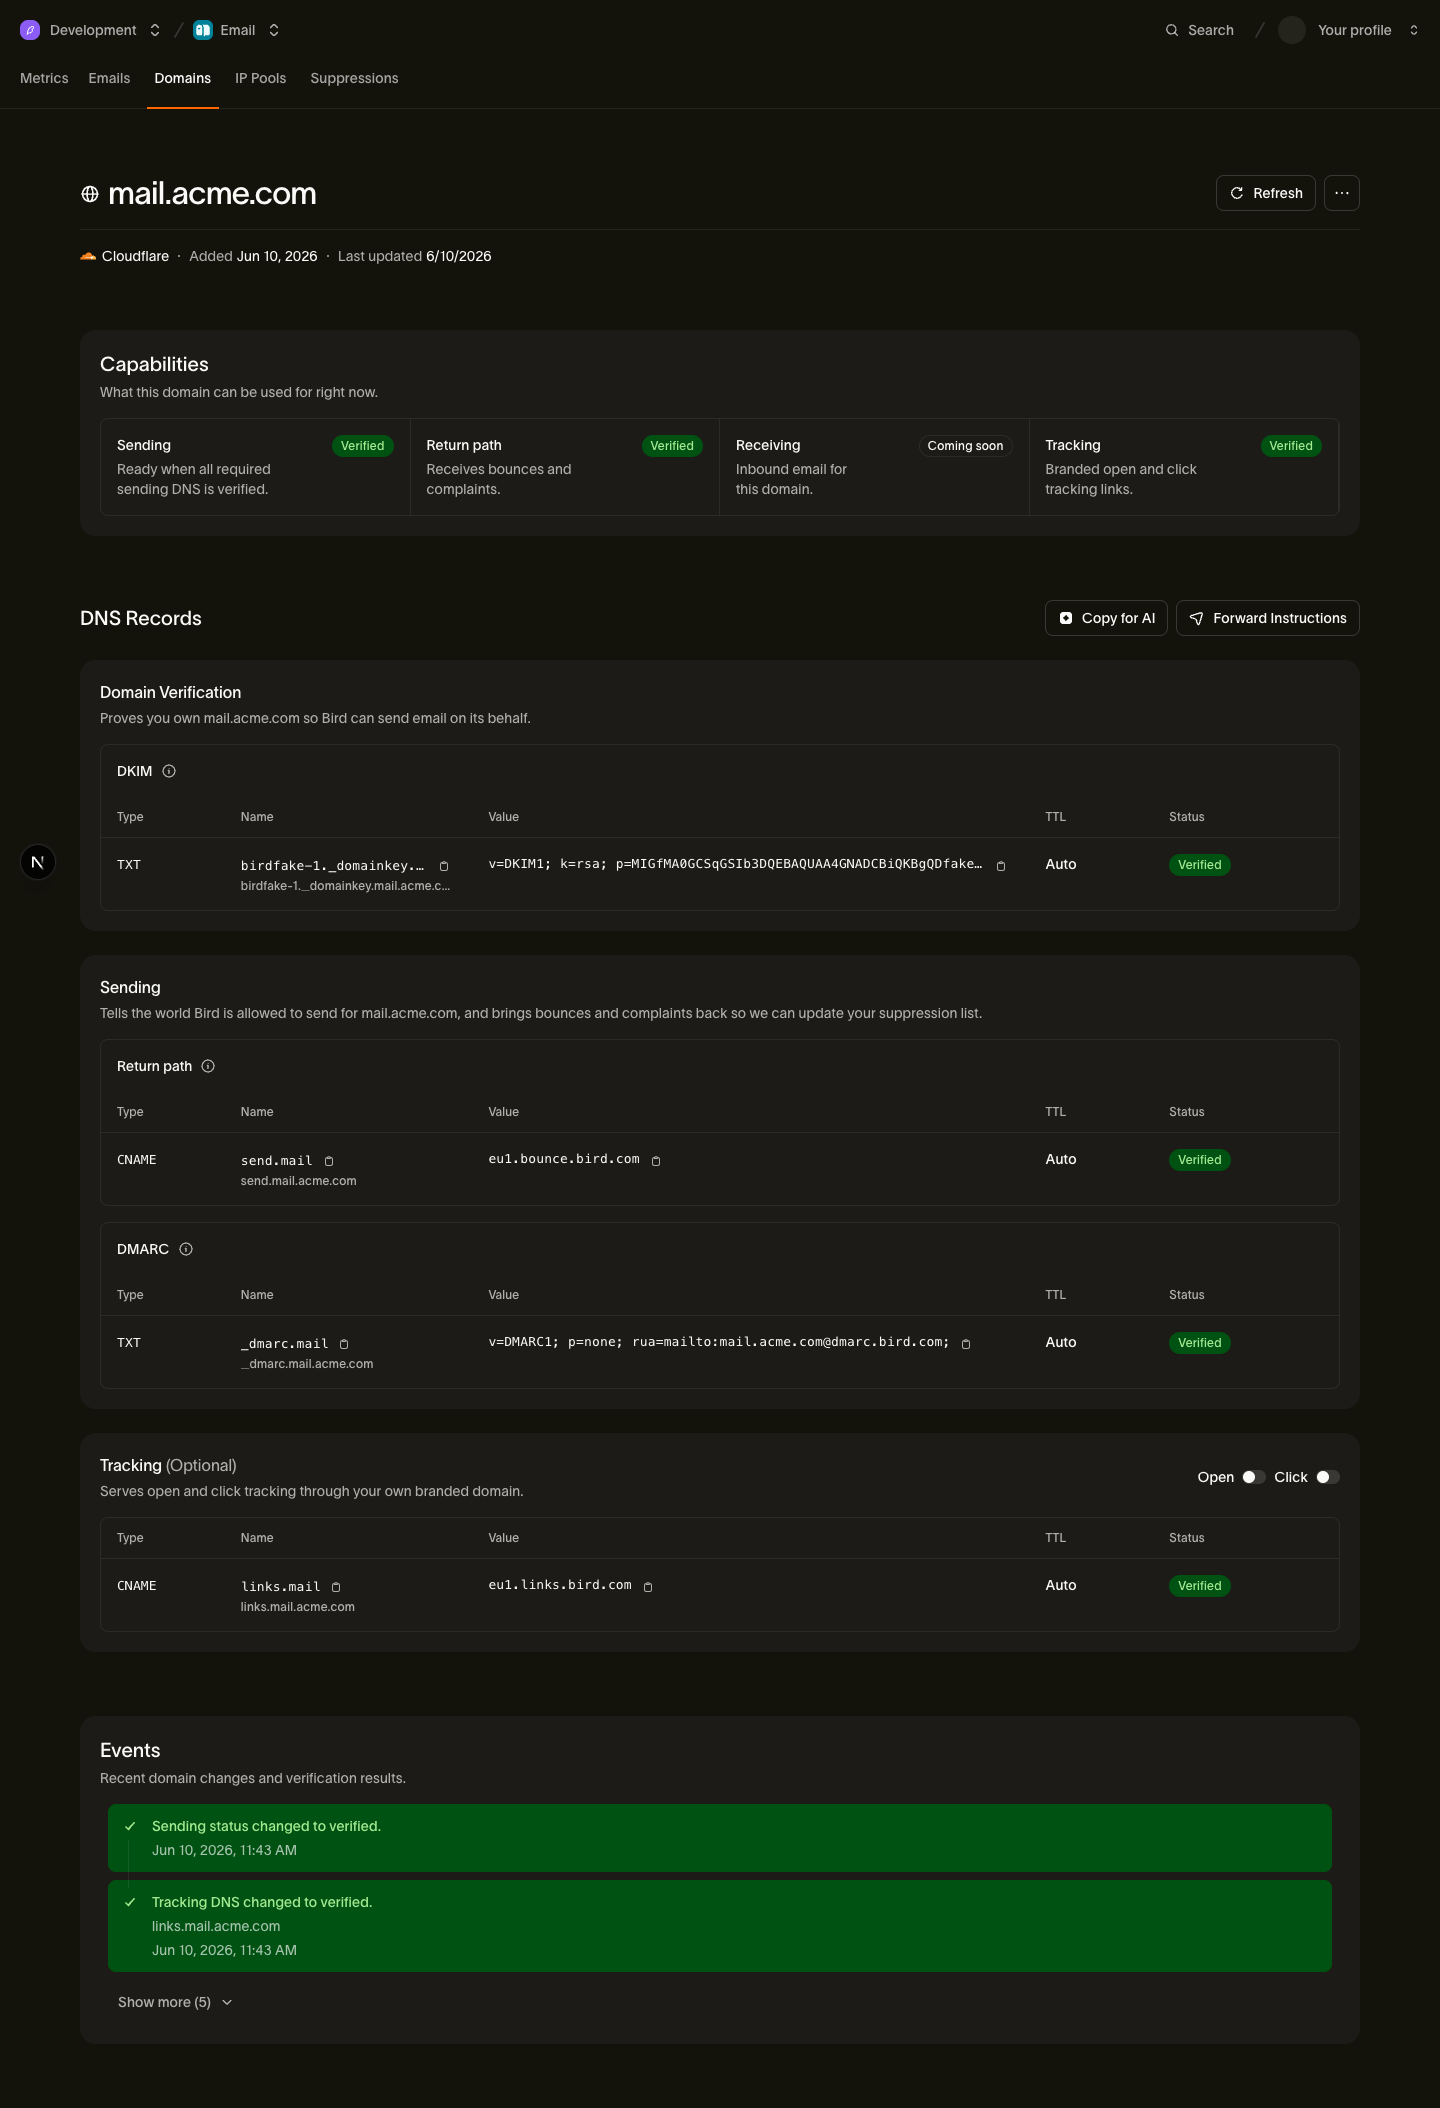
सत्यापन का जीवनचक्र
नया डोमेन pending स्थिति में शुरू होता है। आपको बार-बार जाँच (पोलिंग) नहीं करनी पड़ती, क्योंकि हम आपके रिकॉर्ड अपने-आप जाँचते हैं। जाँच पंजीकरण होते ही शुरू हो जाती है। पहले तीन दिनों में इसका अंतराल हर कुछ मिनट से धीरे-धीरे बढ़कर हर घंटे हो जाता है। इसके बाद हर सक्रिय डोमेन की जाँच रोज़ होती है। अपने रिकॉर्ड प्रकाशित करके इंतज़ार करना काफ़ी है; ज़्यादातर डोमेन DNS प्रसार के कुछ ही मिनटों में सत्यापित हो जाते हैं। अगर आपको तुरंत जाँच चाहिए (जैसे DNS बदलने के ठीक बाद), तो POST /v1/email/domains/{domain_id}/verify कॉल करें: यह नई जाँच चलाता है और अपडेट किया गया डोमेन लौटाता है। अगर रिकॉर्ड अभी भी pending हैं और 200 मिलता है, तो यह विफलता नहीं है। इसका अर्थ है कि रिकॉर्ड अभी तक नहीं मिले, जो DNS प्रसार के दौरान (कुछ मिनट से कुछ घंटे तक) सामान्य है। इंतज़ार करते समय यह कॉल दोहराना सुरक्षित है।
जो डोमेन लगभग 14 दिन तक असत्यापित रहता है, उसे हटा दिया जाता है। हटाने से कुछ दिन पहले हम वर्कस्पेस को रिमाइंडर ईमेल भेजते हैं, ताकि आप सेटअप पूरा कर सकें।
डोमेन का शीर्ष-स्तरीय status स्वामित्व दिखाता है, जो DKIM रिकॉर्ड से सिद्ध होता है:
pending: DKIM रिकॉर्ड अभी प्रकाशित नहीं हुआ है।verified: DKIM रिकॉर्ड मौजूद है; स्वामित्व की पुष्टि हो गई है।failed: एक DKIM रिकॉर्ड मौजूद है, लेकिन वह अपेक्षित मान से मेल नहीं खाता, या पहले से सत्यापित रिकॉर्ड हटा दिया गया है। ठीक करने के लिए रिकॉर्ड को सुधारें।temporary_failure: DNS रिज़ॉल्यूशन अस्थायी रूप से विफल हुआ; सत्यापन अपने आप फिर से प्रयास किया जाता है।rejected: नीति संबंधी कारणों से डोमेन अस्वीकार किया गया; सपोर्ट से संपर्क करें।
भेजने की तैयारी की स्थिति अलग से capabilities के अंतर्गत बताई जाती है। भेजने की शर्त capabilities.sending है, जो तभी सत्यापित होती है जब DKIM, return-path CNAME और एक DMARC नीति, तीनों मौजूद हों; डोमेन एपेक्स पर SPF आवश्यक नहीं है। ट्रैकिंग की तैयारी (capabilities.tracking) भेजने की शर्त से स्वतंत्र है: यह तय करती है कि ब्रांडेड open/click ट्रैकिंग का उपयोग हो सकता है या नहीं, यह कभी नहीं कि डोमेन भेज सकता है या नहीं।
जब कोई सत्यापित रिकॉर्ड टूट जाए
सत्यापन कभी बंद नहीं होता: रोज़ाना की दोबारा जाँच सत्यापित डोमेन पर नज़र रखती है, इसलिए अगर बाद में आपका DNS टूटता है, तो हमें पता चल जाता है। अस्थायी DNS गड़बड़ियों पर स्थिति बार-बार न बदले, इसके लिए जो सत्यापित रिकॉर्ड दोबारा जाँच में विफल होने लगता है, उसे चेतावनी की स्थिति में सत्यापित ही रखा जाता है और हर घंटे दोबारा जाँचा जाता है, और हम आपको सूचित करते हैं। रिकॉर्ड के पूरे 24 घंटे तक लगातार विफल रहने के बाद ही डोमेन का दर्जा घटाया जाता है; उस अवधि में कोई भी सफल जाँच चेतावनी हटा देती है। दर्जा घटना अगली भेजी गई ईमेल से लागू होता है। रिकॉर्ड ठीक होने पर दर्जा घटा डोमेन अगली स्वचालित जाँच या मैन्युअल सत्यापन पर अपने आप फिर से सत्यापित हो जाता है।
डोमेन प्रबंधित करना
क्षेत्र। डोमेन की स्थिति क्षेत्रीय होती है। अगर आप us1 और eu1 दोनों से भेजते हैं, तो डोमेन को हर क्षेत्र में रजिस्टर करें; हर रजिस्ट्रेशन को अपना DKIM selector मिलता है और वह स्वतंत्र रूप से सत्यापित होता है।
return-path या ट्रैकिंग होस्टनेम बदलना। ये होस्टनेम आपके वर्कस्पेस के डोमेन कॉन्फ़िगरेशन का हिस्सा हैं। पहले से सत्यापित होस्टनेम को कभी किसी असत्यापित होस्टनेम से नहीं बदला जाता: बदलाव पहले तैयार रखे जाते हैं, आपके सक्रिय कॉन्फ़िगरेशन के साथ सत्यापित किए जाते हैं, और नए रिकॉर्ड सही पाए जाने पर ही लागू किए जाते हैं।
Open/click ट्रैकिंग। settings टॉगल वर्कस्पेस के डोमेन कॉन्फ़िगरेशन का हिस्सा हैं। टॉगल में बदलाव केवल इसी डोमेन कॉन्फ़िगरेशन पर लागू होते हैं। ट्रैकिंग डोमेन कॉन्फ़िगर होते ही आप इन्हें चालू कर सकते हैं। ट्रैकिंग डोमेन के बिना किसी टॉगल को चालू करने पर 409 मिलता है। टॉगल का असर भेजने पर तभी होता है जब वह ट्रैकिंग डोमेन सत्यापित हो जाए, इसलिए सत्यापन हर भेजने पर लागू होता है।
हटाना। DELETE /v1/email/domains/{domain_id} आपके वर्कस्पेस से sending domain को हटा देता है। डोमेन के अन्य उपयोग अपरिवर्तित रहते हैं।
अगले कदम
- DKIM, SPF और DMARC: हर रिकॉर्ड क्या करता है और उसके मान कैसे चुनें।
- हर प्रोवाइडर के लिए DNS गाइड: Cloudflare, Route 53, GoDaddy और अन्य प्रोवाइडर के लिए सेटअप के चरण।
- Domains API संदर्भ: हर एंडपॉइंट के पूरे अनुरोध और प्रतिक्रिया स्कीमा।
संबंधित संसाधन
इस विषय के लिए दस्तावेज़, गाइड और उदाहरणों के साथ आगे बढ़ें।