सत्यापन सेटिंग्स
Configure पेज का General टैब तय करता है कि आपके वर्कस्पेस में हर सत्यापन कैसे काम करे। यह नियंत्रित करता है कि कोड कितनी देर मान्य रहे, कितने गलत प्रयासों के बाद सत्यापन समाप्त हो, नया कोड कितनी जल्दी भेजा जा सके और कोड किस वेबसाइट या Android ऐप से जुड़ा है।
हर फ़ील्ड प्रभावी मान दिखाता है: जहाँ आपने अपना मान सेट किया है वहाँ वही, नहीं तो Bird का प्लेटफ़ॉर्म डिफ़ॉल्ट। फ़ील्ड से बाहर निकलते ही वह सहेज लिया जाता है। Duration, Maximum Retries, Website और Android app hash सत्यापन बनाते समय तय हो जाते हैं, इसलिए इनमें बदलाव नए सत्यापनों पर लागू होता है। Retry Delay में बदलाव अगले create कॉल पर लागू होता है, चाहे सत्यापन पहले से चल रहा हो।
कोई सेटिंग बदलने के लिए write स्तर पर verify_management अनुमति चाहिए, जो admin और developer भूमिकाओं में शामिल है। analyst भूमिका पेज देख सकती है। उपयोगकर्ता, टीमें और भूमिकाएँ देखें।
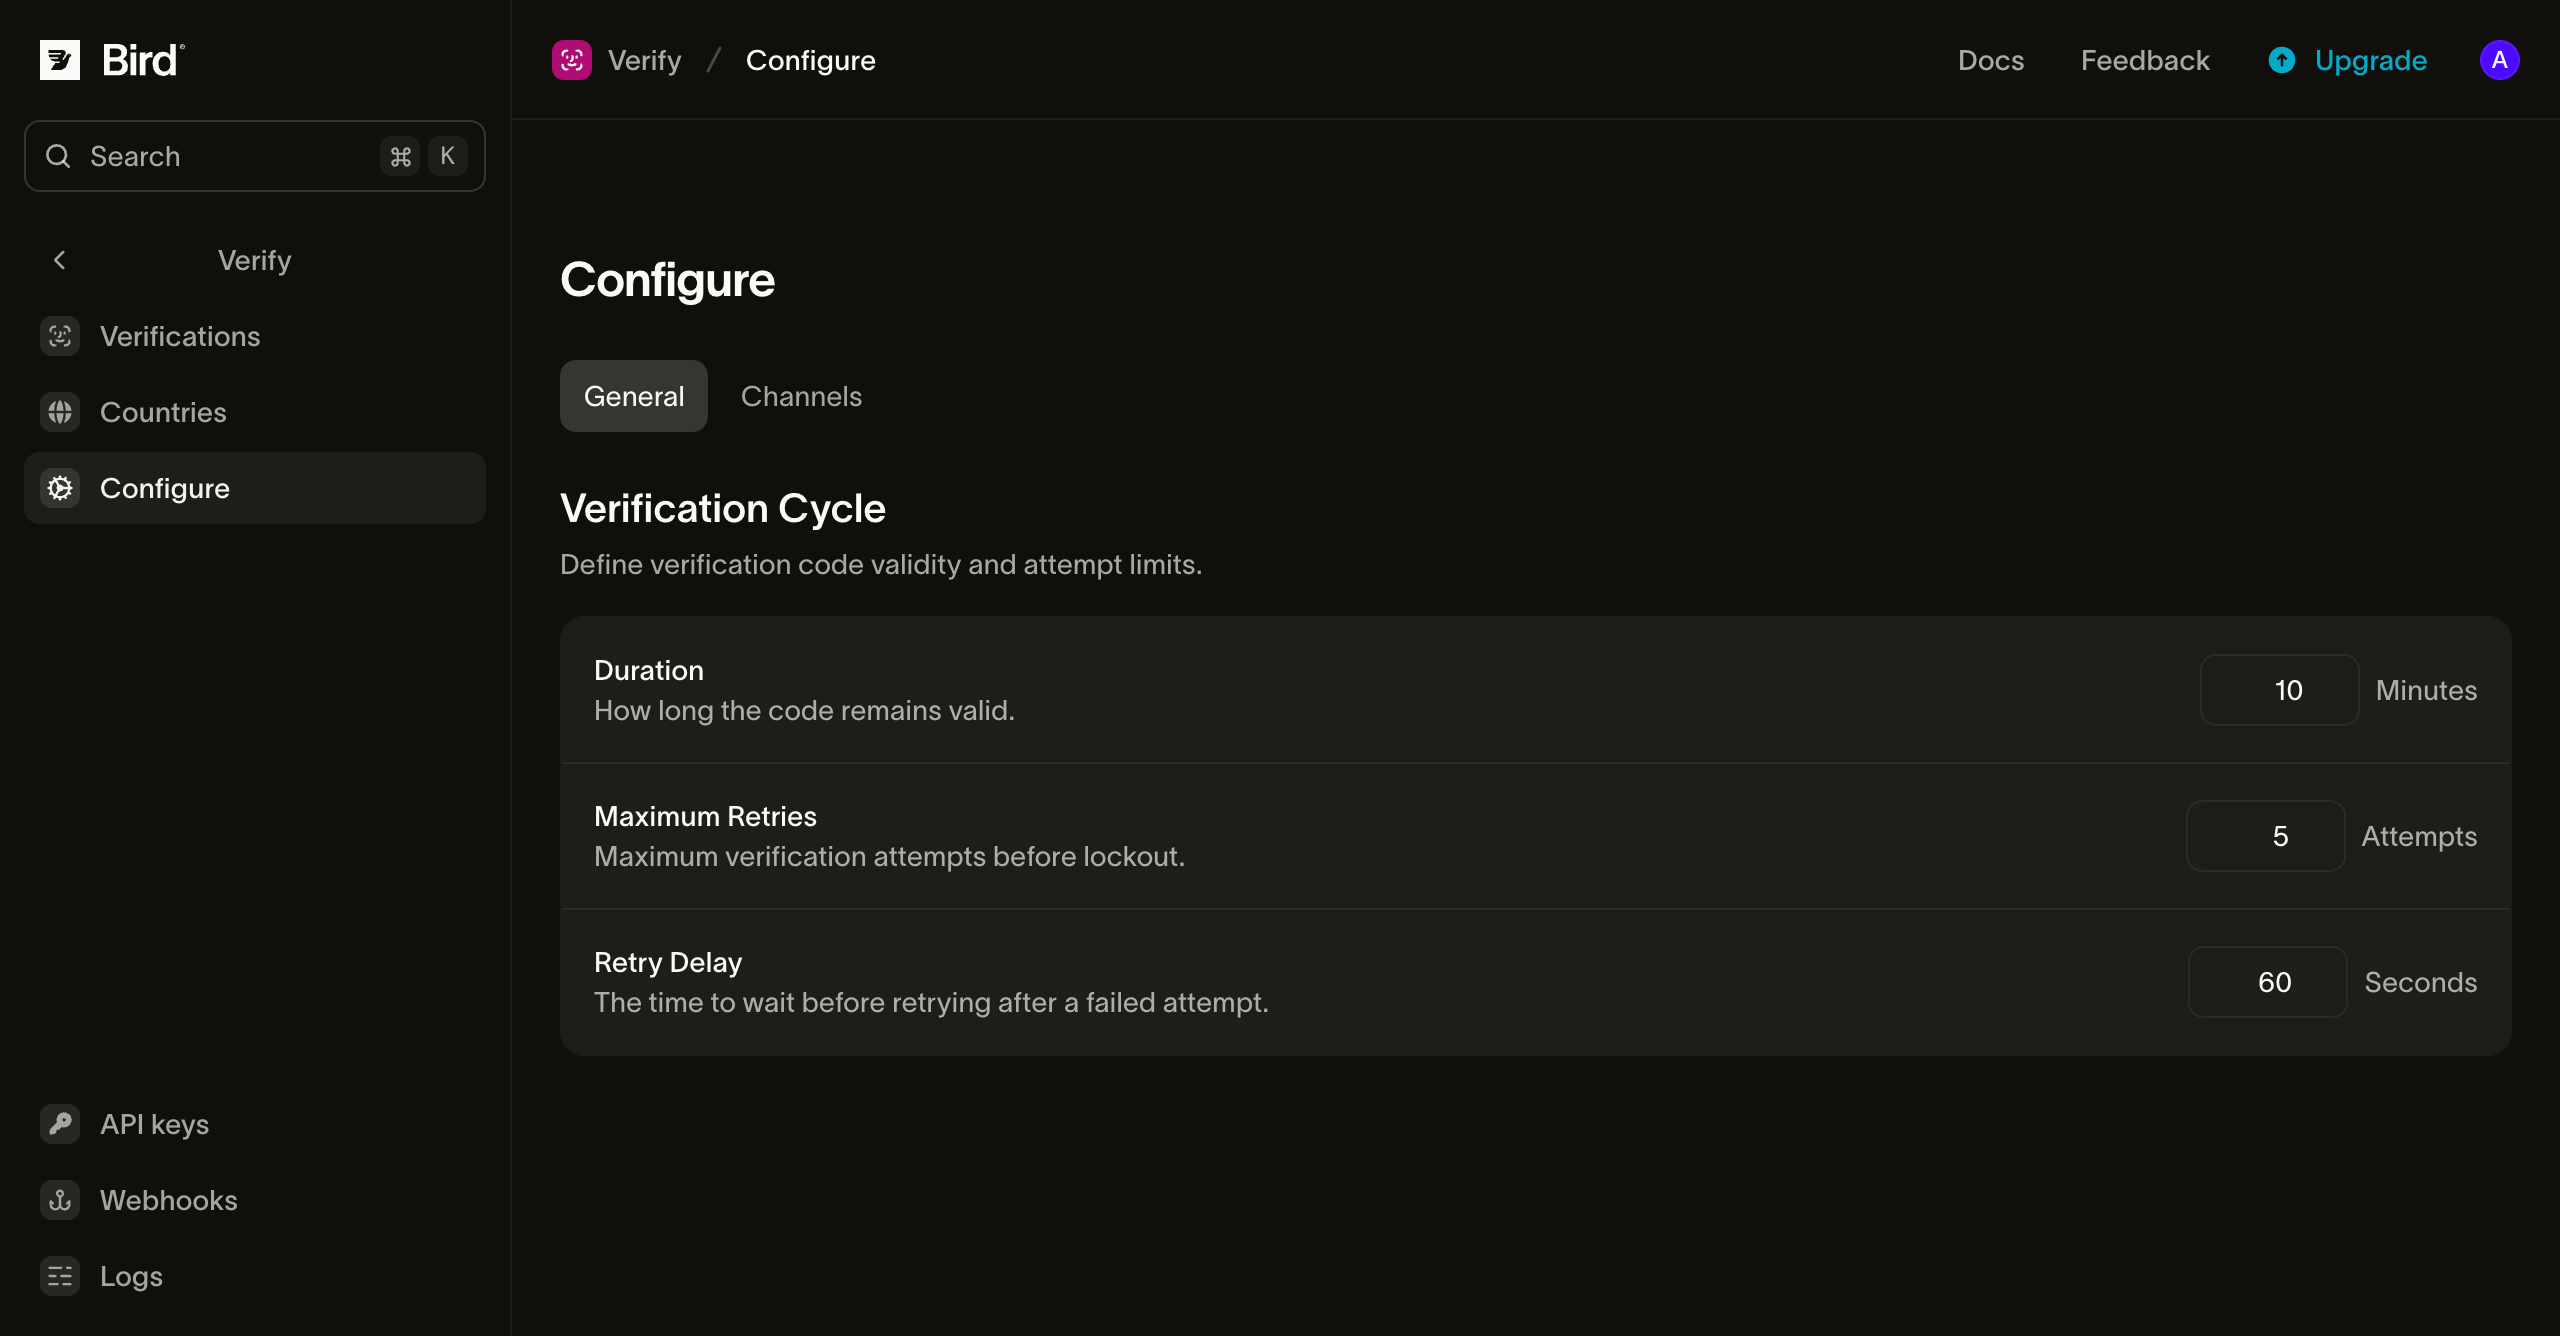
सत्यापन चक्र
| सेटिंग | यह क्या नियंत्रित करती है | डिफ़ॉल्ट | सीमा |
|---|---|---|---|
| Duration | कोई सत्यापन कितनी देर तक खुला रहता है। इस अवधि के बाद की गई जाँच expired कारण लौटाती है, और सत्यापन ttl_elapsed कारण के साथ समाप्त हो जाता है। | 10 मिनट | 1 से 999 मिनट |
| Maximum Retries | कितने गलत कोड दर्ज होने पर सत्यापन समाप्त होता है। आखिरी गलत कोड सत्यापन को attempts_exhausted कारण के साथ विफल कर देता है। | 5 | 1 से 10 |
| Retry Delay | दोबारा भेजने का कूलडाउन: उसी प्राप्तकर्ता को दूसरा कोड भेजे जाने से पहले की न्यूनतम प्रतीक्षा। | 60 सेकंड | 0 से 3,600 सेकंड |
- Duration सत्यापन बनाए जाने के समय से शुरू होती है। दोबारा भेजने या किसी दूसरे चैनल पर जाने से नया कोड भेजा जाता है, लेकिन समाप्ति का मूल समय वही रहता है, इसलिए देर से दोबारा भेजने पर समय-सीमा नहीं बढ़ती। प्रमाणीकरण प्रवाहों के लिए इसे 10 मिनट या उससे कम रखें; इसका कारण सर्वोत्तम अभ्यास में बताया गया है।
- Maximum Retries सत्यापन के लिए भेजे गए हर कोड पर दर्ज गलत कोडों को एक साथ गिनता है, इसलिए दोबारा भेजने से यह गिनती शून्य नहीं होती। अगर गलत कोड वाली जाँच के बाद सत्यापन लंबित रहता है, तो वह जाँच बचे हुए प्रयास
attempts_remainingमें बताती है। - Retry Delay तब लागू होता है जब आप उसी प्राप्तकर्ता के लिए फिर से create कॉल करते हैं। प्रतीक्षा अवधि के भीतर यह कॉल नया कोड भेजे बिना चालू सत्यापन लौटाती है। कोड को दूसरे चैनल पर भेजें पर यह लागू नहीं होता, क्योंकि चैनल बदलना उसी चैनल पर दोबारा माँगने से अलग अनुरोध है। हर create कॉल पर नया कोड भेजने के लिए इसे 0 पर सेट करें, जो दुरुपयोग सुरक्षा सीमाएँ में दी गई प्रति-प्राप्तकर्ता सीमाओं के भीतर रहता है।
कोड की लंबाई इस पेज पर सेट नहीं होती। डिफ़ॉल्ट रूप से कोड छह अंकों के होते हैं, और options.code_length किसी एक सत्यापन के लिए 4 से 8 अंक सेट करता है; विकल्प देखें।
ऑटोफ़िल
Website उस साइट का नाम है जहाँ आपके उपयोगकर्ता अपने कोड दर्ज करते हैं, जैसे https://login.example.com। वेबसाइट सेट होने पर ब्राउज़र कोड को केवल उसी साइट पर भरने का सुझाव दे सकते हैं, किसी और साइट पर नहीं। इससे उपयोगकर्ता को कोड कॉपी नहीं करना पड़ता। बिना किसी वेबसाइट के कोड भेजने के लिए इसे खाली छोड़ें।
वेबसाइट को https:// और उसके बाद छोटे अक्षरों वाले डोमेन के रूप में लिखें, बिना पोर्ट, पाथ या अंत में स्लैश के। अंतरराष्ट्रीय डोमेन अपना xn-- रूप इस्तेमाल करता है, उदाहरण के लिए bücher.example के लिए https://xn--bcher-kva.example। कोई भी दूसरा रूप अस्वीकार कर दिया जाता है, और सही रूप उपलब्ध होने पर संदेश में वह रूप बताया जाता है। ठीक वही साइट इस्तेमाल करें जिस पर कोड फ़ील्ड दिखता है: login.example.com पर मौजूद फ़ॉर्म के लिए https://login.example.com चाहिए, https://example.com नहीं।
किसी सत्यापन के साथ वेबसाइट जुड़ जाने पर Verify उसे कोड वाले संदेशों में जोड़ता है:
- SMS: संदेश के अंत में
@login.example.com #123456जैसी एक पंक्ति होती है, जब तक कोई Android app hash सेट न हो, जो उसकी जगह ले लेता है। अपने कोड इनपुट परautocomplete="one-time-code"लगाएँ ताकि Safari और दूसरे ब्राउज़र कोड भरने का सुझाव दें। अगर आप चाहते हैं कि ब्राउज़र बिना टैप के कोड भर दे, तो पेज से WebOTP API कॉल करें। यह अतिरिक्त पंक्ति एक और SMS सेगमेंट जोड़ सकती है। यूनिकोड एन्कोडिंग वाली कई भाषाओं, जैसे अरबी, ग्रीक या रूसी, में वेबसाइट से जुड़ा कोड एक की जगह दो सेगमेंट लेता है, जिससे उसका SMS शुल्क दोगुना हो जाता है। लंबा डोमेन दूसरी भाषाओं में भी ऐसा कर सकता है। - ईमेल: संदेश में कोड और वेबसाइट वाला एक
OTP-Tokenहेडर होता है, जैसा OTP-Token Internet-Draft, revision 01 में परिभाषित है। मेल ऐप अभी इस हेडर को पढ़ना शुरू ही कर रहे हैं, इसलिए इसे संदेश में दिए गए कोड के अतिरिक्त माध्यम के रूप में देखें।
सत्यापन बनाए जाने के समय वेबसाइट तय हो जाती है। दोबारा भेजने, किसी दूसरे चैनल पर फ़ॉलबैक करने या उसी प्राप्तकर्ता के लिए फिर से create कॉल करने पर भी वही वेबसाइट रहती है।
Android ऐप हैश
Android app hash आपके Android ऐप की पहचान बताता है, ताकि ऐप Google के SMS Retriever API के ज़रिए SMS से कोड पढ़ सके, बिना SMS अनुमति और बिना टैप के। यह मान 11 अक्षरों का वह हैश है जिसे Google आपके ऐप के पैकेज नाम और साइनिंग सर्टिफ़िकेट से बनाता है, जैसे FA+9qCX9VSu। बिना किसी ऐप के कोड भेजने के लिए इसे खाली छोड़ें।
हैश सेट होने पर SMS एक छोटा संदेश होता है, जिसके अंत में हैश अपनी अलग पंक्ति में होता है। यह हर भाषा में और कोड की हर लंबाई पर उन 140 बाइट के भीतर रहता है जिन्हें SMS Retriever पढ़ता है:
12345678 is your verification code.
FA+9qCX9VSu
छोटे संदेश में समाप्ति का समय, चेतावनी और वेबसाइट वाली पंक्ति नहीं होती। ईमेल नहीं बदलता: उसमें OTP-Token हेडर ठीक वैसे ही होता है जैसे हैश के बिना होता। वेबसाइट की तरह हैश भी सत्यापन बनाए जाने के समय तय हो जाता है।
अगर आप हैश नहीं निकालना चाहते, तो Google का SMS User Consent API आपके ऐप को एक टैप के बाद Verify के कोड पढ़ने देता है, और यहाँ कुछ सेट नहीं करना पड़ता।
ऐप हैश निकालें
हैश आपके ऐप के साइनिंग सर्टिफ़िकेट से बनता है, इसलिए Bird इसे आपके लिए न निकाल सकता है, न जाँच सकता है। इसे Google की गाइड में दिए कमांड से, अपने कीस्टोर, सर्टिफ़िकेट उपनाम और पैकेज नाम का उपयोग करके निकालें:
keytool -exportcert -alias KEY_ALIAS -keystore MY_KEYSTORE.keystore | xxd -p | tr -d "[:space:]" | echo -n com.example.myapp `cat` | sha256sum | tr -d "[:space:]-" | xxd -r -p | base64 | cut -c1-11- Google Play आपके ऐप पर हस्ताक्षर करता है: Play App Signing के साथ, Play Console के App signing सेक्शन से ऐप साइनिंग प्रमाणपत्र (
deployment_cert.der) डाउनलोड करें और हैश उसी से निकालें, अपनी अपलोड कुंजी से नहीं। Google की गाइड बताती है कि पहले इसे कीस्टोर में कैसे इंपोर्ट करें। - त्रुटियाँ जाँचें:
keytoolविफल होने पर भी कमांड 11 अक्षर प्रिंट करता है, इसलिए हैश कॉपी करने से पहले उसका आउटपुट पढ़ें। - डीबग बिल्ड: डीबग बिल्ड पर अलग कुंजी से हस्ताक्षर होता है, इसलिए उसका अपना हैश होता है। Google की
AppSignatureHelperसैंपल क्लास चल रहे बिल्ड का हैश प्रिंट करती है; मान मिल जाने के बाद इसे अपने ऐप से हटा दें।
हर अनुरोध के लिए कोड को वेबसाइट से जोड़ें
कोई अनुरोध options.autofill_origin के ज़रिए अपनी वेबसाइट खुद बता सकता है, जो उस सत्यापन के लिए Website की जगह ले लेती है। जब एक वर्कस्पेस कई साइटों के लिए काम करता है, तब इसका उपयोग करें।
options.android_app_hash भी इसी तरह Android app hash की जगह लेता है, उदाहरण के लिए टेस्ट एनवायरनमेंट से डीबग बिल्ड का हैश भेजने के लिए।
जब कोड फ़ील्ड किसी क्रॉस-ऑरिजिन iframe में हो, जैसे किसी दुकान के चेकआउट में एम्बेड किया गया भुगतान फ़ॉर्म, तो options.autofill_origin को iframe की वेबसाइट पर और options.autofill_top_level_origin को ब्राउज़र टैब में खुले पेज पर सेट करें। तब SMS पंक्ति में दोनों साइटों के नाम होते हैं, जैसे @shop.example #123456 @pay.example, और इससे किसी भी भाषा में एक सेगमेंट बढ़ सकता है। Chrome उस फ़ॉर्म को तब ऑटोफ़िल करता है, जब पेज iframe को सीधे एम्बेड करता है और उसे allow="otp-credentials" देता है। इन सत्यापनों के लिए ईमेल में OTP-Token हेडर नहीं भेजा जाता, क्योंकि यह हेडर केवल एक वेबसाइट का नाम दे सकता है। अनुरोध 422 के साथ अस्वीकार हो जाता है, जब टॉप-लेवल वेबसाइट गलत रूप में हो, जब न अनुरोध में और न इस पेज पर कोई वेबसाइट सेट हो, या जब टॉप-लेवल वेबसाइट उसी वेबसाइट के बराबर हो।
पंजीकृत SMS सेंडर
अगर आप अपने पंजीकृत सेंडर से SMS भेजते हैं, जैसे US 10DLC कैंपेन, तो वेबसाइट सेट करने से पहले कैंपेन में एक ऐसा नमूना संदेश जोड़ें जो बाउंड पंक्ति पर खत्म होता हो, और Android app hash सेट करने से पहले छोटे संदेश का एक नमूना जोड़ें। कैरियर ऐसे संदेश को फ़िल्टर कर सकते हैं जो कैंपेन के पंजीकृत नमूनों से अलग हो।
समस्या निवारण
- वेबसाइट अस्वीकार हो जाती है। मान आवश्यक रूप में नहीं है। संदेश में सुझाया गया रूप दर्ज करें, जैसे
https://Example.com/के लिएhttps://example.com। - ब्राउज़र कोड नहीं सुझाता। जाँचें कि वेबसाइट किसी भी सबडोमेन सहित पेज के पते से बिल्कुल मेल खाती है, और कोड इनपुट में
autocomplete="one-time-code"है। iframe के लिए जाँचें कि अनुरोध दोनों वेबसाइटें सेट करता है और एम्बेड करने वाला पेजallow="otp-credentials"देता है। ऑटोफ़िल ब्राउज़र पर भी निर्भर करता है: Chrome SMS पंक्ति को WebOTP के ज़रिए पढ़ता है और Safari अपने कोड ऑटोफ़िल के ज़रिए, जबकि Firefox WebOTP का समर्थन नहीं करता (ब्राउज़र समर्थन)। - Android ऐप कोड नहीं पढ़ता। जाँचें कि हैश उसी प्रमाणपत्र से निकला है जो इंस्टॉल किए गए बिल्ड पर हस्ताक्षर करता है: Google Play से इंस्टॉल किए गए ऐप के लिए Play App Signing प्रमाणपत्र, और डीबग बिल्ड के लिए डीबग कुंजी। कोड भेजे जाने से पहले ऐप को SMS Retriever शुरू करना होगा।
- Android app hash अस्वीकार हो जाता है। मान ठीक 11 अक्षरों का होना चाहिए, जिनमें
AसेZ,aसेz,0से9,+और/हों, जैसा ऊपर दिया गया कमांड प्रिंट करता है। - उपयोगकर्ता के दर्ज करने से पहले कोड की समय-सीमा खत्म हो गई। Duration बढ़ाने से पहले Verify लॉग में प्रयास का समय देखें। आम तौर पर इसका कारण धीमा डिलीवरी मार्ग होता है, और लंबी समय-सीमा कोड को कमज़ोर बनाती है।
अगले कदम
- सत्यापन भेजना: प्रति-अनुरोध विकल्पों सहित सत्यापन बनाएँ और जाँचें।
- गंतव्य: हर गंतव्य देश के लिए चैनल और उनका क्रम चुनें।
- सेंडर और ब्रांडिंग: Verify द्वारा भेजे जाने वाले संदेश देखें और हर चैनल के लिए सेंडर चुनें।
संबंधित संसाधन
इस विषय के लिए दस्तावेज़, गाइड और उदाहरणों के साथ आगे बढ़ें।