DKIM, SPF & DMARC
ईमेल ऑथेंटिकेशन वह तरीका है जिससे प्राप्तकर्ता मेल सर्वर तय करते हैं कि कोई संदेश वाकई आपके डोमेन से आया है या नहीं। सेंडिंग डोमेन के लिए आप जो हर DNS रिकॉर्ड प्रकाशित करते हैं, वह एक विशिष्ट बात साबित करता है। DKIM साबित करता है कि संदेश आपके द्वारा साइन किया गया था। Return-path साबित करता है कि बाउंस आपके डोमेन से संरेखित पते के ज़रिए वापस आते हैं। DMARC रिसीवर्स को बताता है कि जब ये जाँचें विफल हों तो क्या करना है। यह पेज हर उस रिकॉर्ड का वर्णन करता है जिसे हम आपसे प्रकाशित करने के लिए कहते हैं और वह क्या साबित करता है। अगर आपने अभी तक सेंडिंग डोमेन नहीं जोड़ा है, तो सेंडिंग डोमेन से शुरू करें।
DNS रिकॉर्ड
Email > Domains खोलें, फिर प्रकाशित करने योग्य रिकॉर्ड देखने के लिए अपना डोमेन चुनें। API वही रिकॉर्ड dns_records में लौटाता है।
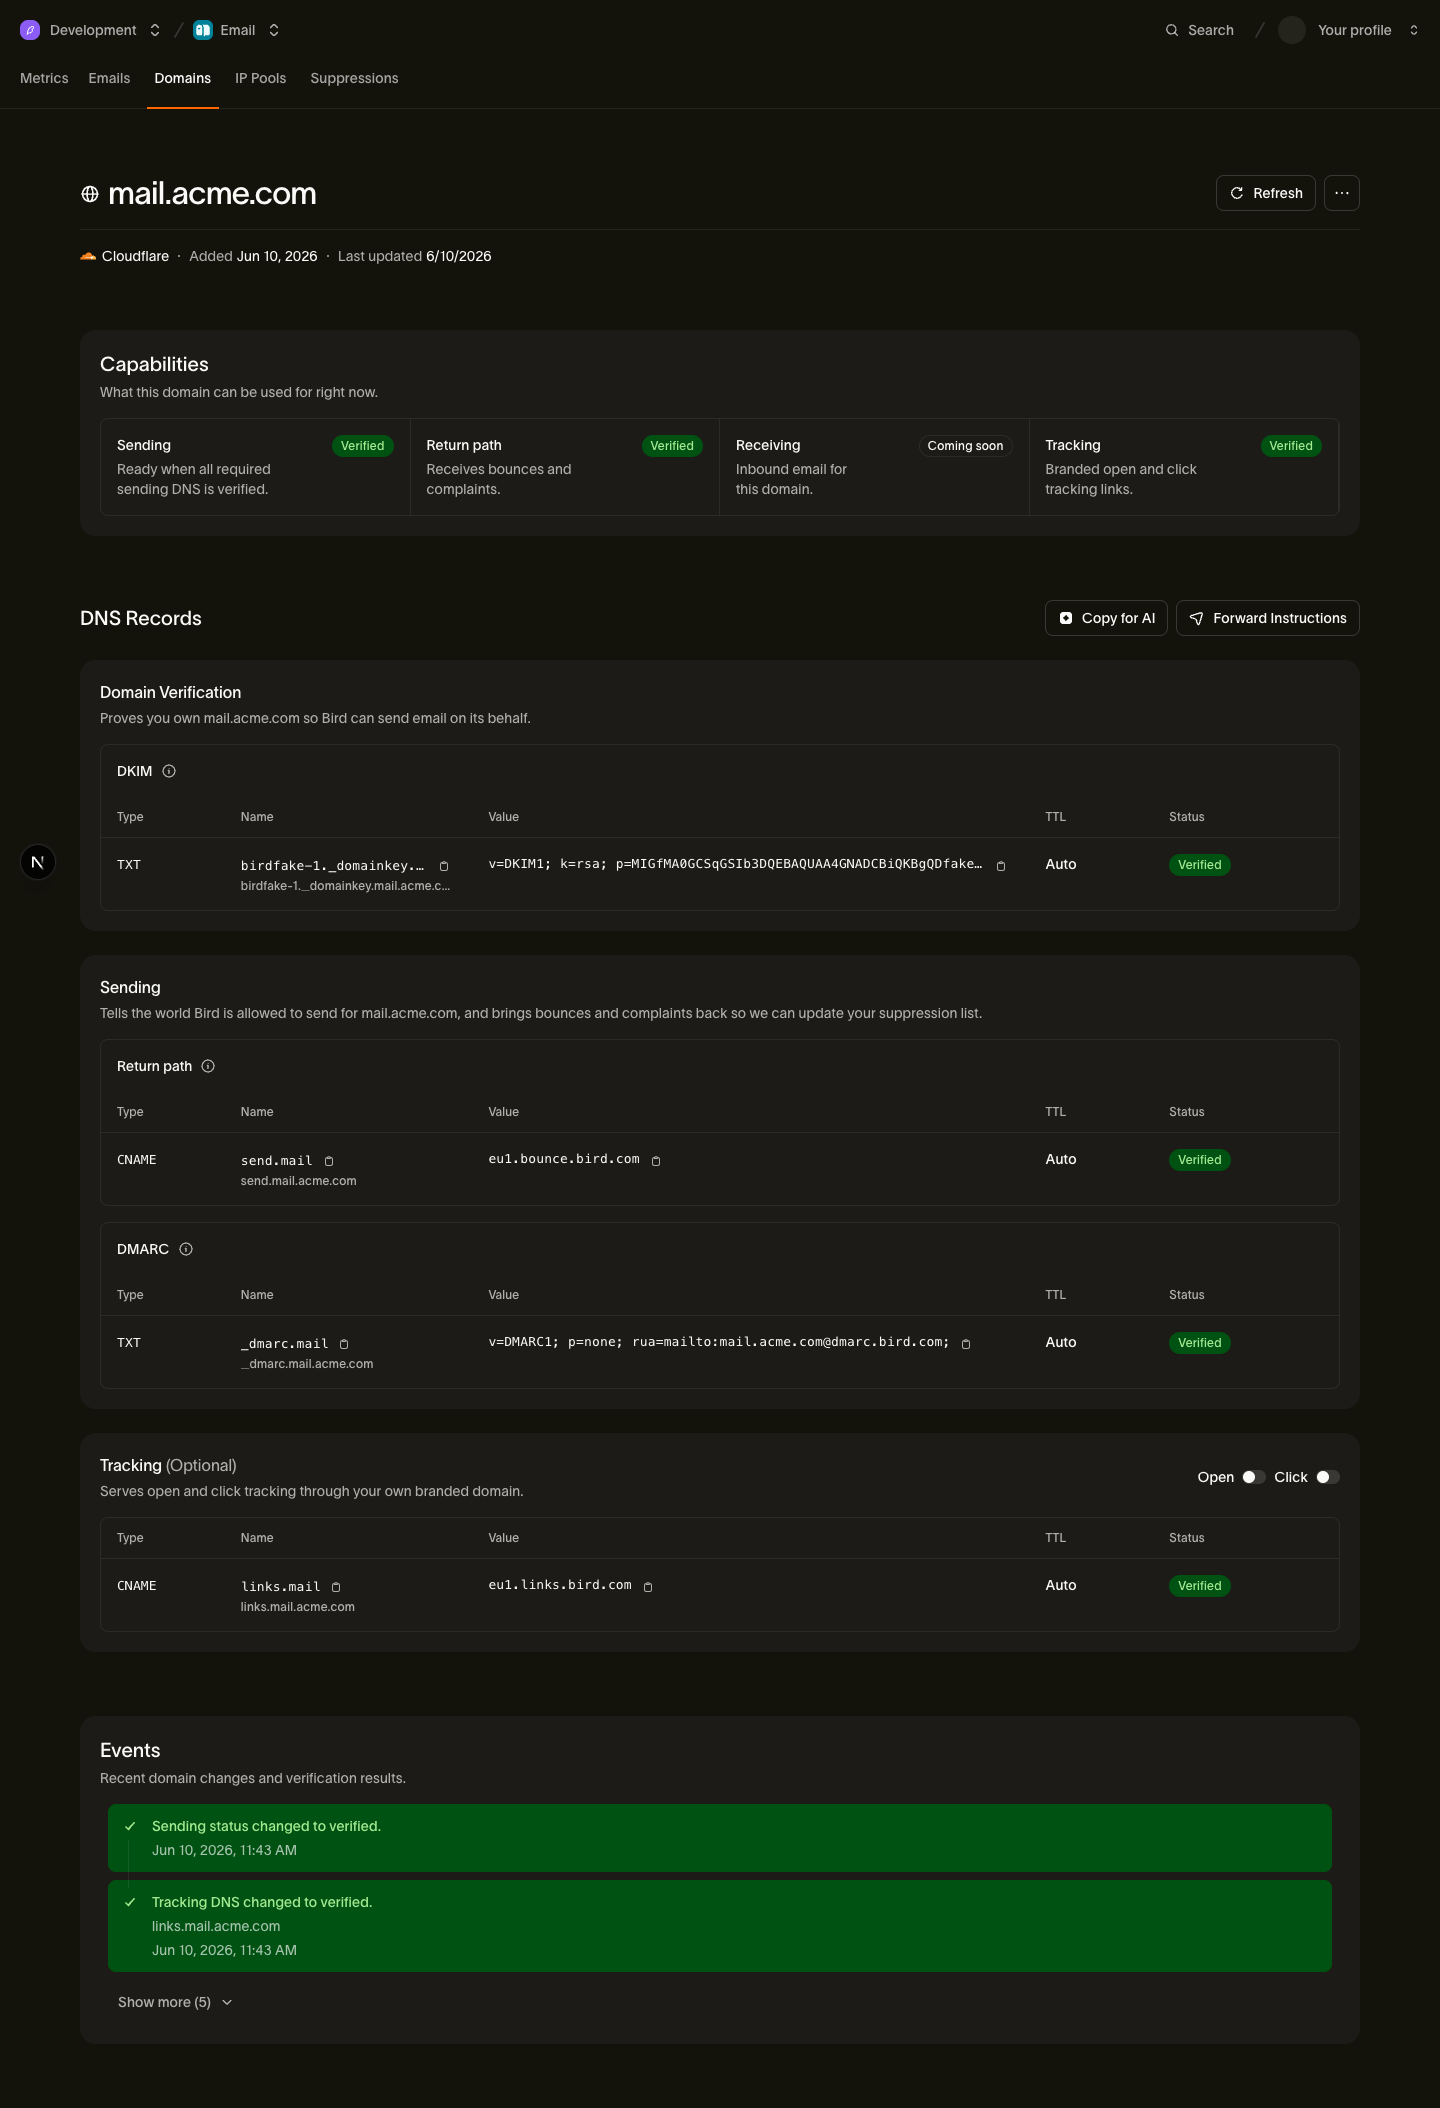
तीन रिकॉर्ड भेजने के लिए ज़रूरी हैं: DKIM, return-path CNAME, और DMARC। वैकल्पिक tracking CNAME केवल ब्रांडेड open/click ट्रैकिंग के लिए ज़रूरी है और इसका भेजने पर कोई प्रभाव नहीं है।
DKIM (TXT)
DKIM आपके स्वामित्व और साइनिंग का प्रमाण है। हम आपके संगठन के लिए एक साइनिंग की जनरेट करते हैं और आपके द्वारा भेजे गए हर संदेश को उससे साइन करते हैं; सार्वजनिक हिस्सा आपके संगठन के लिए अद्वितीय सेलेक्टर के अंतर्गत TXT रिकॉर्ड के रूप में प्रकाशित होता है। रिसीवर्स उस सेलेक्टर से सार्वजनिक की लेते हैं और सिग्नेचर जाँचते हैं, जो साबित करता है कि संदेश आपके डोमेन के DNS पर नियंत्रण रखने वाले व्यक्ति ने भेजा है। और चूँकि हर संगठन को अपना अलग सेलेक्टर और की मिलती है, आपका DKIM प्रमाण केवल आपका है, भले ही कोई अन्य ग्राहक उसी डोमेन से भेजता हो।
| Type | Host | Value |
|---|---|---|
| TXT | <selector>._domainkey.example.com | v=DKIM1; k=rsa; p=<public-key> |
सेलेक्टर और सार्वजनिक की आपके लिए जनरेट की जाती हैं; सटीक host और value डैशबोर्ड या API से कॉपी करें, उन्हें हाथ से बनाने की कोशिश न करें। हम आपके DNS प्रोवाइडर का पता लगाते हैं और वैल्यू को उस प्रोवाइडर की अपेक्षित फ़ॉर्मैट में तैयार करते हैं, इसलिए इसे जैसा दिखाया गया वैसा ही पेस्ट करें। अगर आपका प्रोवाइडर किसी लंबी TXT वैल्यू को एकल स्ट्रिंग के रूप में अस्वीकार करता है, तो DNS record splitter उसे उन उद्धृत खंडों में विभाजित कर देता है जो वह चाहता है।
Return-path (CNAME)
Return-path रिकॉर्ड आपका envelope-from (बाउंस) डोमेन सेट करता है। आपके संदेशों के लिए बाउंस और डिलीवरी फ़ीडबैक इस hostname पर भेजे जाते हैं, और इसे हमारी ओर पॉइंट करने से हम उन्हें आपके लिए प्रोसेस कर पाते हैं। यह रिकॉर्ड SPF संरेखण भी प्रदान करता है। रिसीवर्स envelope-from डोमेन के विरुद्ध SPF का मूल्यांकन करते हैं। चूँकि यह hostname हमारे बाउंस इंफ़्रास्ट्रक्चर पर रिज़ॉल्व होता है, SPF पास होता है और आपके apex पर किसी रिकॉर्ड के बिना आपके डोमेन से संरेखित होता है (देखें SPF कहाँ है?)।
| Type | Host | Value |
|---|---|---|
| CNAME | send.example.com | <region>.bounce.bird.com |
Host डिफ़ॉल्ट रूप से आपके सेंडिंग डोमेन के अंतर्गत send. होता है, लेकिन आप कोई अन्य hostname चुन सकते हैं। वैल्यू इस पर निर्भर करती है कि आपका वर्कस्पेस किस रीजन से भेजता है; इसे डैशबोर्ड से कॉपी करें। बाउंस डोमेन गाइड इस रिकॉर्ड को कस्टमाइज़ और बदलने के बारे में बताती है।
DMARC (TXT)
DMARC आपकी पॉलिसी प्रकाशित करता है: यह रिसीवर्स को बताता है कि DKIM या SPF संरेखण विफल होने पर मेल का क्या करना है (p=none केवल मॉनिटर करने के लिए, p=quarantine या p=reject लागू करने के लिए), और एग्रीगेट रिपोर्ट कहाँ भेजनी हैं (rua)। डोमेन भेज सके इससे पहले हम DMARC रिकॉर्ड का मौजूद होना अनिवार्य करते हैं, और इसे सीधे आपके DNS को रिज़ॉल्व करके सत्यापित करते हैं। स्वयं डोमेन पर मौजूद रिकॉर्ड या पैरेंट डोमेन से इनहेरिट किया गया रिकॉर्ड, दोनों मान्य हैं।
| Type | Host | Value |
|---|---|---|
| TXT | _dmarc.example.com | v=DMARC1; p=none; rua=mailto:dmarc-agg@dmarc.bird.com; |
सैंपल वैल्यू हमारी अनुशंसा है: p=none एक सुरक्षित शुरुआती पॉलिसी है, और rua पता एग्रीगेट रिपोर्ट हमें भेजता है। आप अपनी खुद की पॉलिसी और रिपोर्टिंग पता उपयोग कर सकते हैं, क्योंकि गेट के लिए बस एक वैध DMARC रिकॉर्ड का मौजूद होना ज़रूरी है; DMARC पॉलिसी जनरेटर इसे लिखने में आपकी मदद कर सकता है। अगर आपके पास पहले से DMARC रिकॉर्ड है, या पैरेंट डोमेन पर कोई रिकॉर्ड है, तो आपको उसे बदलने की ज़रूरत नहीं है। अगर आप rua रिपोर्ट अपने मेलबॉक्स में भेजते हैं, तो DMARC रिपोर्ट एनालाइज़र रॉ XML को पढ़ने योग्य रूप में बदल देता है।
Tracking (CNAME, वैकल्पिक)
ट्रैकिंग रिकॉर्ड आपको open और click ट्रैकिंग के लिए एक ब्रांडेड hostname देता है। जब click ट्रैकिंग सक्षम होती है, तो आपके संदेशों में लिंक किसी जेनेरिक शेयर्ड डोमेन के बजाय इस hostname पर रीराइट किए जाते हैं, जो प्राप्तकर्ताओं को बेहतर दिखता है और लिंक रेप्युटेशन को आपके ब्रांड से जोड़े रखता है। यह सेटिंग आपके वर्कस्पेस के डोमेन कॉन्फ़िगरेशन में होती है।
| Type | Host | Value |
|---|---|---|
| CNAME | links.example.com | <region>.links.bird.com |
यह रिकॉर्ड सेंड गेट का हिस्सा नहीं है: सत्यापित DKIM, return-path, और DMARC वाला डोमेन ट्रैकिंग रिकॉर्ड न होने पर भी भेज सकता है। यह केवल इसे नियंत्रित करता है कि ब्रांडेड open/click ट्रैकिंग उपलब्ध है या नहीं। ट्रैकिंग डोमेन गाइड इसे कस्टमाइज़ करने और ट्रैकिंग चालू करने वाली सेटिंग्स के बारे में बताती है।
SPF कहाँ है?
आपको अपने डोमेन के apex (example.com) पर SPF रिकॉर्ड प्रकाशित करने की ज़रूरत नहीं है, और डैशबोर्ड इसके लिए नहीं कहता। SPF का मूल्यांकन दृश्यमान From पते के बजाय envelope-from डोमेन के विरुद्ध किया जाता है। आपका envelope-from return-path hostname (send.example.com) है, और सत्यापित return-path CNAME इसे हमारे बाउंस इंफ़्रास्ट्रक्चर पर पॉइंट करता है, जहाँ SPF ऑथराइज़ेशन पहले से सेट अप है। SPF पास होता है, और यह आपके डोमेन से संरेखित होता है क्योंकि return-path उसका एक सबडोमेन है।
अपने apex पर include: एंट्री जोड़ने से हमारे ज़रिए भेजा गया मेल ऑथराइज़ नहीं होता। SPF मूल्यांकन DNS-क्वेरी करने वाले टर्म की संख्या को 10 तक सीमित करता है, इसलिए अनावश्यक लुकअप जोड़ने से बचें। अगर आपके पास अन्य सेंडर्स के लिए कोई मौजूदा apex SPF रिकॉर्ड है, तो उसे वैसा ही छोड़ दें।
ये रिकॉर्ड कैसे सत्यापित होते हैं
डोमेन रजिस्टर करने के बाद हम आपके DNS की स्वचालित रूप से जाँच करते हैं, हर डोमेन की रोज़ाना दोबारा जाँच करते हैं, और डोमेन रिसोर्स और डैशबोर्ड पर प्रति-रिकॉर्ड स्टेटस रिपोर्ट करते हैं। पूरा लाइफ़साइकल, जिसमें स्टेटस, ऑन-डिमांड दोबारा जाँच, और ग्रेस नियम शामिल हैं जो किसी अस्थायी DNS रुकावट को भेजने में बाधा बनने से रोकते हैं, सेंडिंग डोमेन § सत्यापन लाइफ़साइकल में कवर किया गया है।
अगले कदम
- डोमेन जोड़ें और शुरू से अंत तक प्रबंधित करें: सेंडिंग डोमेन
- आपके DNS प्रोवाइडर के लिए चरण-दर-चरण निर्देश, उदाहरण के लिए Cloudflare; अन्य रजिस्ट्रार की गाइड उसी नॉलेज-बेस सेक्शन में हैं
- सत्यापन एंडपॉइंट और रिकॉर्ड पेलोड: Domains API reference
संबंधित संसाधन
इस विषय के लिए डॉक्यूमेंटेशन, गाइड और उदाहरणों के साथ आगे बढ़ें। संसाधन अंग्रेज़ी में हैं।