सेंडिंग डोमेन
इससे पहले कि हम आपके डोमेन से ईमेल डिलीवर कर सकें, आपको यह साबित करना होगा कि डोमेन आपका है और वे DNS रिकॉर्ड पब्लिश करने होंगे जो मेलबॉक्स प्रोवाइडर्स को आपके मेल को ऑथेंटिकेट करने देते हैं। सेंडिंग डोमेन वर्कस्पेस-स्कोप्ड रिसोर्स (dom_...) है जो इस सेटअप को ट्रैक करता है: कौन-से रिकॉर्ड पब्लिश करने हैं, क्या सत्यापित हो चुका है, और डोमेन भेजने के लिए तैयार है या नहीं।
संगठनों के बीच डोमेन साझा करना
एक ही डोमेन को एक से अधिक संगठन बिना किसी टकराव के रजिस्टर कर सकते हैं। हर संगठन अपनी खुद की DKIM key से ओनरशिप साबित करता है, इसलिए:
- उसी डोमेन पर कोई दूसरा संगठन कभी भी आपकी सत्यापन स्थिति नहीं देख सकता और न ही आपकी कॉन्फ़िगरेशन बदल सकता है।
- हर रीजन (us1, eu1) स्वतंत्र है: दो रीजन में एक ही डोमेन का मतलब है दो अलग-अलग रजिस्ट्रेशन, जिनके अपने DNS रिकॉर्ड होते हैं। जिस-जिस रीजन से आप भेजते हैं, उसमें इसे रजिस्टर करें।
डोमेन रजिस्टर करें
POST /v1/email/domains से डोमेन बनाएँ। यह कॉल वर्कस्पेस-स्कोप्ड है और सेंडिंग डोमेन के साथ return-path और tracking होस्टनेम के लिए वैकल्पिक लेबल लेती है। केवल लेबल (send, links) पास करें, और हम आपके सेंडिंग डोमेन के तहत पूरा होस्टनेम बना देंगे। छोड़ी गई वैल्यू send और links पर डिफ़ॉल्ट होती हैं।
अपने रजिस्टर्ड डोमेन की बजाय एक समर्पित सबडोमेन (mail.acme.com) का उपयोग करें। इससे आपकी सेंडिंग प्रतिष्ठा डोमेन पर बाकी सब चीज़ों से अलग रहती है, और हमारे द्वारा पब्लिश कराए जाने वाले हर रिकॉर्ड को आपके zone apex से दूर रखती है। दूसरा कारण ही असली समस्या पैदा करता है: रिसीविंग के लिए MX रिकॉर्ड उसी नाम पर होता है जहाँ आपकी कंपनी का मेल ले जाने वाले MX रिकॉर्ड पहले से हैं, इसलिए apex सेंडिंग डोमेन पर इसे पब्लिश करने से वह मेल हमारी ओर रीरूट हो जाता है।
const domain = await bird.domains.create({ domain: "mail.acme.com" });
console.log(domain.id, domain.status); // "dom_…", "pending"
domain = client.domains.create(domain="mail.acme.com")
print(domain.id, domain.status)domain, err := client.Domains.Create(context.Background(), bird.DomainCreateParams{
Domain: "mail.acme.com",
})
if err != nil {
log.Fatal(err)
}
fmt.Println(domain.Id, *domain.Status)$domain = $bird->domains->create(
(new DomainCreate())->setDomain('mail.acme.com'),
);
echo $domain->getId(), ' ', $domain->getStatus(); // "dom_…", "pending"bird email domains create mail.acme.comcurl -s https://eu1.platform.bird.com/v1/email/domains \
-H "Authorization: Bearer $BIRD_API_KEY" \
-H "Content-Type: application/json" \
-d '{
"domain": "mail.acme.com",
"return_path": { "name": "send" },
"tracking": { "name": "links" }
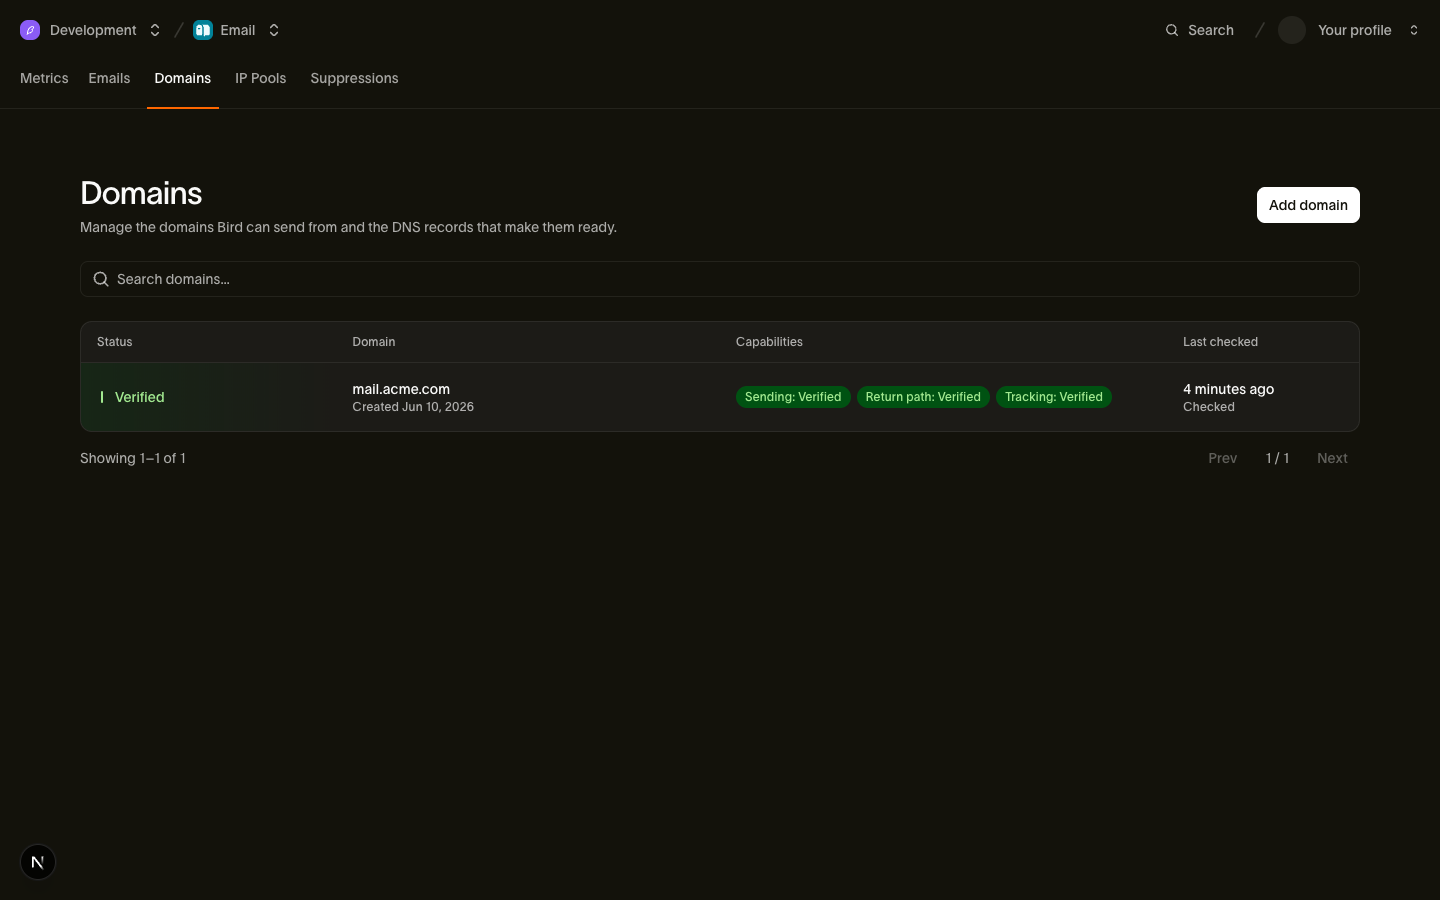
}'रिस्पॉन्स में status: pending, आपके संगठन को असाइन किया गया DKIM सेलेक्टर, और पब्लिश करने के लिए dns_records शामिल हैं। मौजूदा वर्कस्पेस रजिस्ट्रेशन 409 लौटाता है। आपके संगठन का डोमेन कोटा पार करने पर 422 मिलता है। US वर्कस्पेस के लिए eu1 को us1 से बदलें। API keys भी वही रीजनल प्रीफ़िक्स इस्तेमाल करती हैं: bk_eu1_... और bk_us1_...। आप Email > Domains में भी डोमेन प्रबंधित कर सकते हैं।
DNS रिकॉर्ड पब्लिश करें
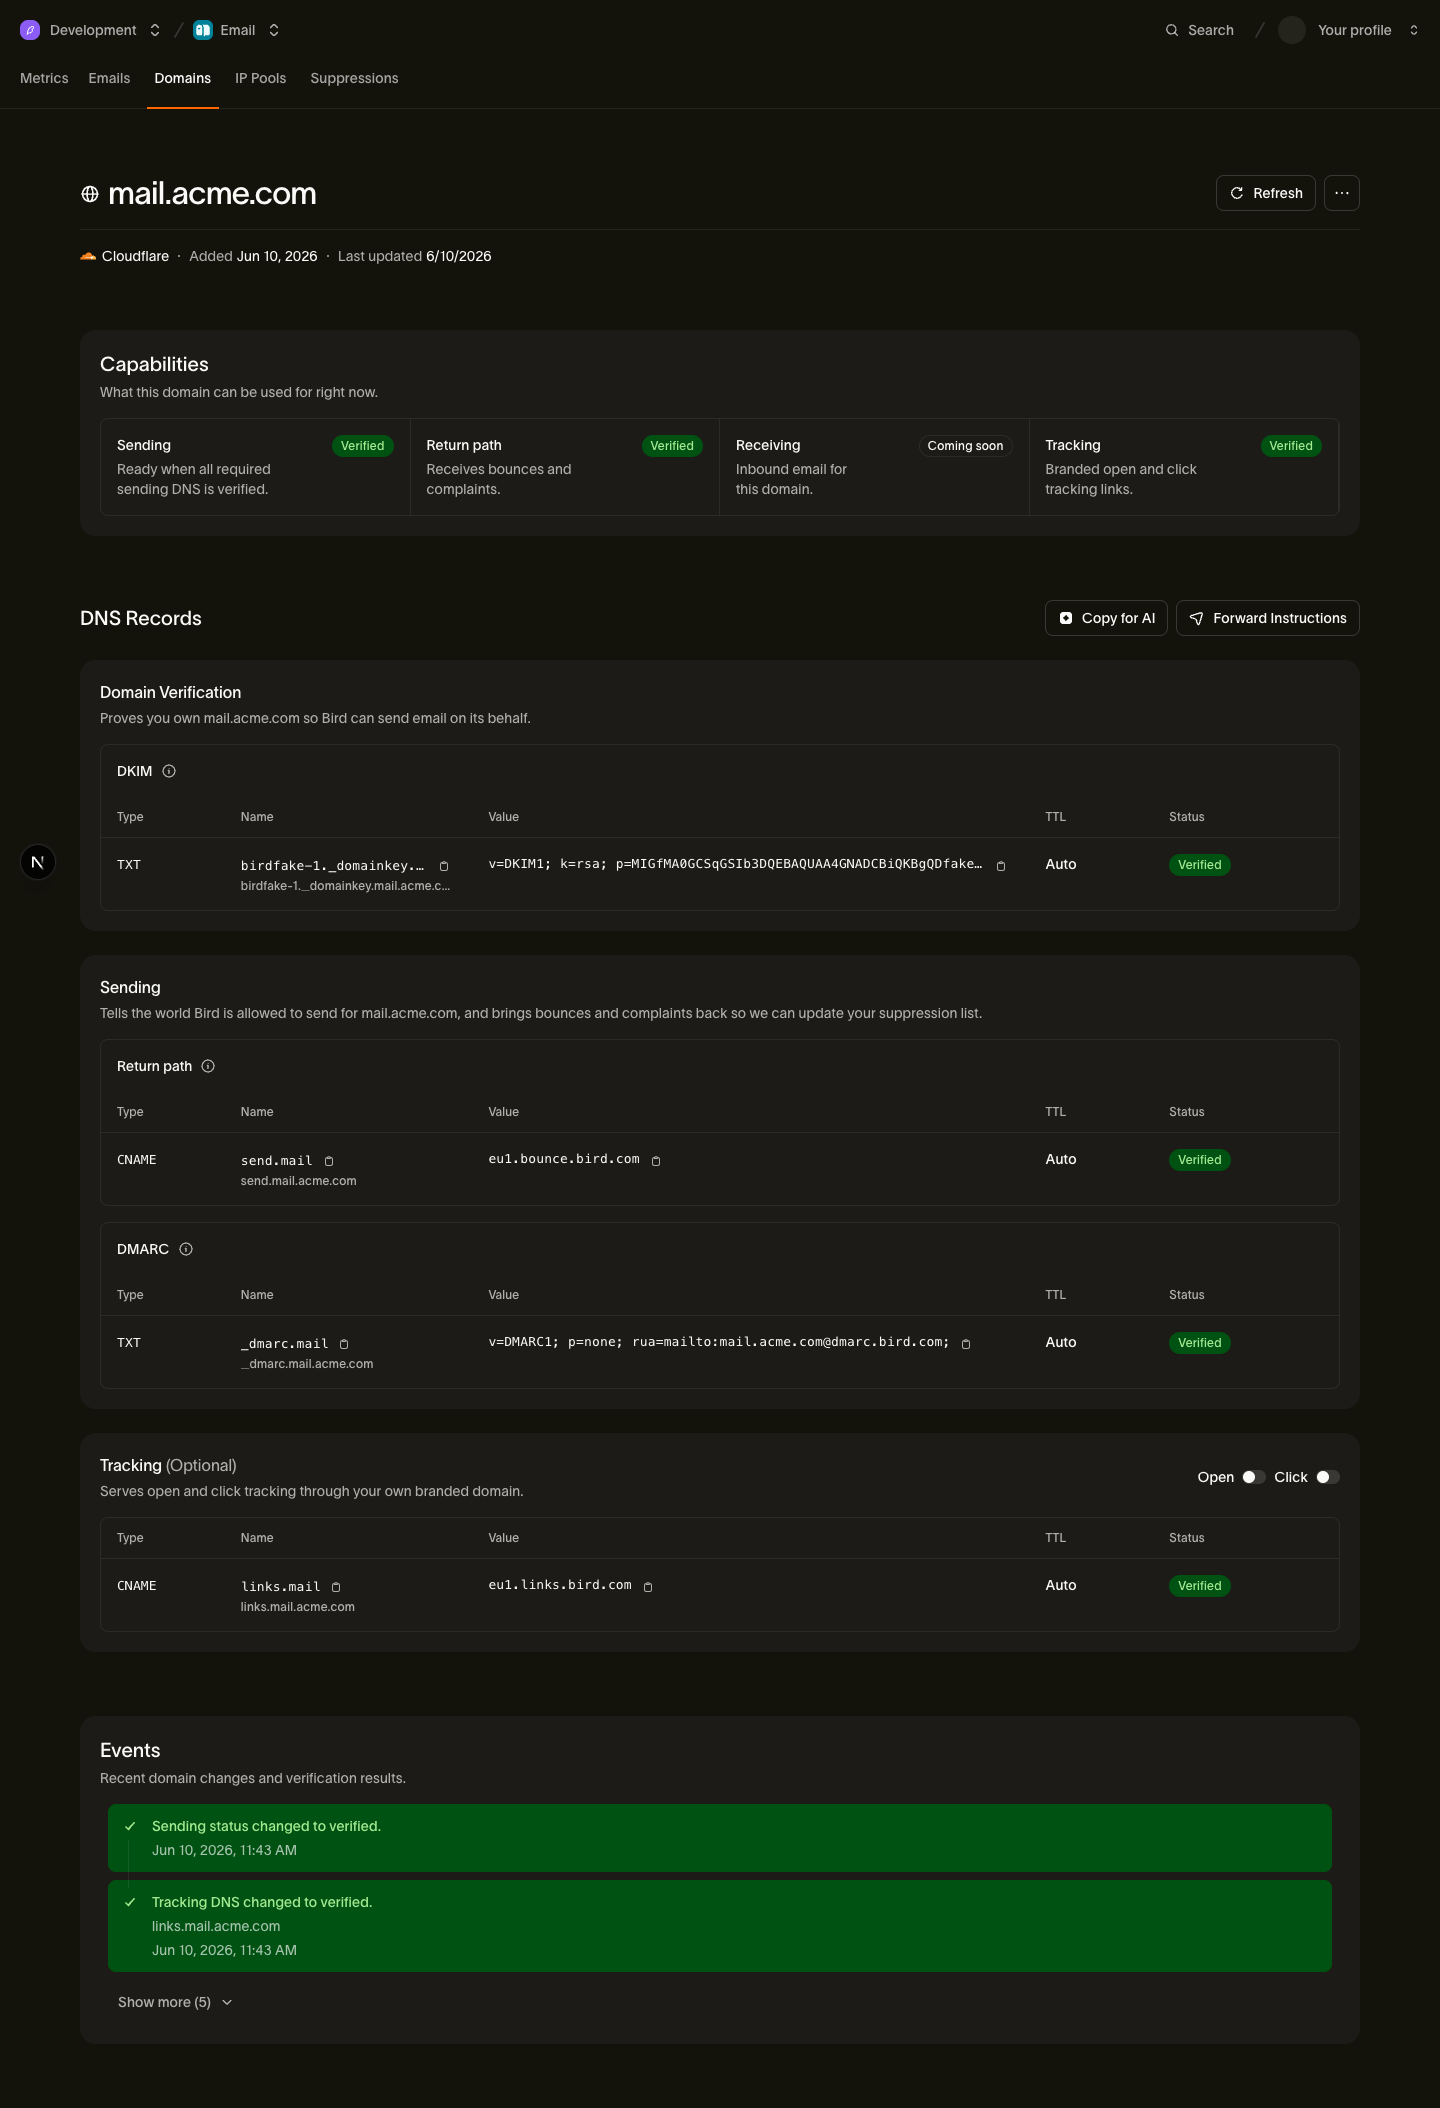
dns_records ऐरे आपको हर रिकॉर्ड के लिए कॉपी करने योग्य name, host, और value देता है। कुछ प्रोवाइडर एक लंबी DKIM TXT वैल्यू को सिंगल स्ट्रिंग के रूप में रिजेक्ट कर देते हैं; DNS record splitter इसे उन quoted strings में तोड़ता है जो ऐसे प्रोवाइडर अपेक्षा करते हैं। आप क्या पब्लिश करते हैं:
| रिकॉर्ड | प्रकार | भेजने के लिए आवश्यक | यह क्या करता है |
|---|---|---|---|
| DKIM | TXT | हाँ | स्वामित्व सिद्ध करता है और आपके मेल को आपके org की key से साइन करता है |
| Return-path CNAME | CNAME | हाँ | बाउंस को वापस हमारे पास रूट करता है और SPF को कवर करता है; SPF लुकअप CNAME को फ़ॉलो करता है, इसलिए आपके domain apex पर किसी SPF रिकॉर्ड की ज़रूरत नहीं है |
| DMARC | TXT | हाँ | sending domain को कवर करने वाली कोई भी मान्य v=DMARC1 पॉलिसी, डोमेन पर या उसके registered (organizational) डोमेन पर। एक न्यूनतम p=none पॉलिसी पर्याप्त है। |
| Tracking CNAME | CNAME | नहीं | ब्रांडेड open/click tracking होस्टनेम सक्षम करता है; ट्रैक किए गए लिंक सत्यापन के बाद HTTPS पर सर्व होते हैं |
| Inbound MX | MX | नहीं | डोमेन के लिए मेल को प्राप्त करने हेतु हमारे पास रूट करता है। जब तक आप प्राप्ति सक्षम नहीं करते तब तक optional: true रहता है; इसे प्रकाशित करने से डोमेन के वर्तमान MX रिकॉर्ड बदल जाते हैं। |
हर रिकॉर्ड के उद्देश्य और वैल्यू के लिए, DKIM, SPF, और DMARC देखें। रिसीविंग MX रिकॉर्ड dns_records में purpose: inbound_mx के साथ होते हैं जब भी आपके रीजन में रिसीविंग उपलब्ध हो, और जब तक आप डोमेन पर रिसीविंग सक्षम नहीं करते तब तक ये optional: true रहते हैं। जब तक आपको उसके द्वारा सक्षम की गई सुविधा नहीं चाहिए, optional चिह्नित हर रिकॉर्ड को छोड़ दें। DNS-प्रोवाइडर सेटअप चरणों के लिए, Cloudflare, Route 53, या जेनेरिक रजिस्ट्रार गाइड देखें।
डैशबोर्ड आपके डोमेन के नेमसर्वर से समर्थित DNS प्रोवाइडर का पता लगाता है और उनकी DNS सेटिंग्स से लिंक करता है। Email > Domains खोलें, फिर रिकॉर्ड देखने के लिए कोई डोमेन चुनें। अगर कोई और आपका DNS प्रबंधित करता है, तो POST /v1/email/domains/{domain_id}/dns-records/share उन्हें पब्लिश करने के लिए रिकॉर्ड ईमेल करता है।
सत्यापन जीवनचक्र
एक नया डोमेन pending के रूप में शुरू होता है। आपको कभी पोल करने की ज़रूरत नहीं क्योंकि हम आपके रिकॉर्ड स्वचालित रूप से जाँचते हैं। जाँच रजिस्ट्रेशन के तुरंत बाद शुरू होती है और पहले तीन दिनों में हर कुछ मिनट से घटकर हर घंटे हो जाती है। उसके बाद हर सक्रिय डोमेन के लिए रोज़ाना चलती है। अपने रिकॉर्ड पब्लिश करें और इंतज़ार करें; अधिकांश डोमेन DNS प्रोपेगेशन के कुछ ही मिनटों में सत्यापित हो जाते हैं। अगर आप तुरंत जाँच चाहते हैं (जैसे DNS एडिट करने के तुरंत बाद), तो POST /v1/email/domains/{domain_id}/verify कॉल करें: यह एक ताज़ा जाँच चलाता है और अपडेटेड डोमेन लौटाता है। रिकॉर्ड अभी भी pending वाला 200 विफलता नहीं है; इसका मतलब है कि रिकॉर्ड अभी नहीं मिले, जो DNS प्रोपेगेट होते समय (मिनटों से घंटों तक) सामान्य है। इंतज़ार करते हुए इस कॉल को दोहराना सुरक्षित है।
लगभग 14 दिनों तक सत्यापित न होने वाला डोमेन हटा दिया जाता है। हटाए जाने से कुछ दिन पहले हम वर्कस्पेस को एक रिमाइंडर ईमेल भेजते हैं ताकि आप सेटअप पूरा कर सकें।
डोमेन का टॉप-लेवल status ओनरशिप दर्शाता है, जो DKIM रिकॉर्ड से साबित होती है:
- pending: DKIM रिकॉर्ड अभी तक पब्लिश नहीं हुआ है।
- verified: DKIM रिकॉर्ड सही जगह है; ओनरशिप की पुष्टि हो गई है।
- failed: एक DKIM रिकॉर्ड मौजूद है लेकिन अपेक्षित वैल्यू से मेल नहीं खाता, या पहले से सत्यापित रिकॉर्ड हटा दिया गया था। ठीक करने के लिए रिकॉर्ड सही करें।
- temporary_failure: DNS रिज़ॉल्यूशन अस्थायी रूप से विफल हुआ; सत्यापन स्वचालित रूप से फिर से प्रयास किया जाता है।
- rejected: डोमेन पॉलिसी कारणों से अस्वीकार किया गया; सपोर्ट से संपर्क करें।
भेजने की तैयारी capabilities के तहत अलग से रिपोर्ट की जाती है। सेंड गेट capabilities.sending है, जो तभी सत्यापित होता है जब DKIM, return-path CNAME, और एक DMARC पॉलिसी सभी सही जगह हों; domain apex पर SPF आवश्यक नहीं है। Tracking तैयारी (capabilities.tracking) सेंड गेट से स्वतंत्र है: यह नियंत्रित करती है कि ब्रांडेड open/click tracking इस्तेमाल किया जा सकता है या नहीं, कभी यह नहीं कि डोमेन भेज सकता है या नहीं।
जब कोई सत्यापित रिकॉर्ड टूट जाए
सत्यापन कभी नहीं रुकता: दैनिक पुनर्जाँच सत्यापित डोमेन को सही बनाए रखती है, इसलिए यदि बाद में आपका DNS टूटता है, तो हमें पता चल जाता है। क्षणिक DNS समस्याओं पर बार-बार स्थिति बदलने से बचने के लिए, जो सत्यापित रिकॉर्ड अपनी पुनर्जाँच में विफल होने लगता है उसे चेतावनी स्थिति में सत्यापित रखा जाता है और हर घंटे फिर से जाँचा जाता है, और हम आपको सूचित करते हैं। केवल 24 घंटे तक लगातार विफल रहने के बाद ही डोमेन डाउनग्रेड होता है; उस अवधि में कोई भी सफल जाँच चेतावनी हटा देती है। डाउनग्रेड अगले भेजने पर लागू होता है, और डाउनग्रेड हुआ डोमेन रिकॉर्ड ठीक होने पर अगली स्वचालित जाँच या मैन्युअल सत्यापन पर अपने आप फिर से सत्यापित हो जाता है।
डोमेन प्रबंधन
क्षेत्र (Regions)। डोमेन की स्थिति क्षेत्रीय होती है। यदि आप us1 और eu1 दोनों से भेजते हैं, तो डोमेन को प्रत्येक क्षेत्र में रजिस्टर करें; हर रजिस्ट्रेशन को अपना DKIM सिलेक्टर मिलता है और वह स्वतंत्र रूप से सत्यापित होता है।
Return-path या tracking होस्टनेम बदलना। ये होस्टनेम आपके वर्कस्पेस की डोमेन कॉन्फ़िगरेशन के हैं। जो होस्टनेम पहले से सत्यापित है, उसे किसी असत्यापित होस्टनेम से कभी नहीं बदला जाता: परिवर्तन स्टेज किए जाते हैं, आपकी सक्रिय कॉन्फ़िगरेशन के साथ सत्यापित किए जाते हैं, और नए रिकॉर्ड सही होने पर ही प्रमोट किए जाते हैं।
Open/click tracking। settings टॉगल आपके वर्कस्पेस की डोमेन कॉन्फ़िगरेशन के हैं। टॉगल में बदलाव केवल इसी डोमेन कॉन्फ़िगरेशन पर लागू होते हैं। tracking डोमेन कॉन्फ़िगर होते ही आप इन्हें चालू कर सकते हैं। बिना tracking डोमेन के किसी को सक्षम करने पर 409 मिलता है। टॉगल भेजने पर तभी प्रभावी होते हैं जब वह tracking डोमेन सत्यापित हो, इसलिए सत्यापन प्रति भेजने के आधार पर लागू होता है।
हटाना। DELETE /v1/email/domains/{domain_id} sending domain को आपके वर्कस्पेस से हटा देता है। डोमेन के अन्य उपयोग अपरिवर्तित रहते हैं।
अगले कदम
- DKIM, SPF, और DMARC: हर रिकॉर्ड क्या करता है और मान कैसे चुनें।
- प्रदाता-विशिष्ट DNS वॉकथ्रू: Cloudflare, Route 53, GoDaddy, और अन्य के लिए सेटअप चरण।
- Domains API संदर्भ: हर endpoint के लिए पूर्ण request/response स्कीमा।
संबंधित संसाधन
इस विषय के लिए डॉक्यूमेंटेशन, गाइड और उदाहरणों के साथ आगे बढ़ें। संसाधन अंग्रेज़ी में हैं।
गाइड देखेंGetting started with emailक्षमता जानेंEmailलर्निंग पाथ फ़ॉलो करेंBuild your first integrationइम्प्लीमेंटेशन गाइडSend your first email
अभ्यास करें और इम्प्लीमेंटेशन ब्रीफ़ पाएँ