उपयोगकर्ता, टीमें और भूमिकाएँ
Bird में लोगों की पहुँच भूमिका पर आधारित है: हर उपयोगकर्ता के पास आपके वर्कस्पेस पर एक भूमिका होती है, और हर भूमिका अनुमतियों का एक तय समूह है। इसके अलावा कुछ भी कॉन्फ़िगर करने की ज़रूरत नहीं है; सही भूमिका चुनें और अनुमतियाँ उसके साथ मिल जाती हैं।
भूमिकाएँ तय करती हैं कि डैशबोर्ड में लोग क्या कर सकते हैं। सेवाएँ क्या कर सकती हैं, यह API कुंजी के स्कोप तय करते हैं: अनुमतियों की शब्दावली वही है, पर ये भूमिका के बजाय हर कुंजी को अलग से दी जाती हैं।
वर्कस्पेस भूमिकाएँ
रोज़ के काम में आप जिन भूमिकाओं का उपयोग करते हैं, वे वर्कस्पेस पर होती हैं (वर्कस्पेस देखें): admin, developer और analyst। इन्हें डैशबोर्ड में Settings > Team में प्रबंधित करें।
हर अनुमति एक {scope, level} जोड़ी है, जिसमें level या तो read है या write (write में read शामिल है)। भूमिका इन जोड़ियों का एक नामित, तय समूह है:
| स्कोप | write का अर्थ | admin | developer | analyst |
|---|---|---|---|---|
workspace | वर्कस्पेस सेटिंग्स संपादित करना (नाम, सूचनाएँ) | लिखना | पढ़ना | पढ़ना |
access_restrictions | वर्कस्पेस की IP अनुमति-सूचियाँ प्रबंधित करना | लिखना | कोई नहीं | कोई नहीं |
api_keys | API कुंजियाँ बनाना और रद्द करना | लिखना | लिखना | कोई नहीं |
service_accounts | कनेक्ट किए गए प्लेटफ़ॉर्म इंटीग्रेशन की समीक्षा करना और उन्हें रद्द करना | लिखना | लिखना | कोई नहीं |
emails | ईमेल भेजना | लिखना | लिखना | पढ़ना |
email_management | सप्रेशन और ईमेल कॉन्फ़िगरेशन प्रबंधित करना | लिखना | लिखना | पढ़ना |
email_marketing | संपर्क, ऑडियंस और ब्रॉडकास्ट प्रबंधित करना | लिखना | लिखना | पढ़ना |
inbox_insights | Inbox Insights कॉन्फ़िगर करना और प्लेसमेंट डेटा देखना | लिखना | लिखना | पढ़ना |
competitive | Competitive Insights वॉचलिस्ट प्रबंधित करना | लिखना | कोई नहीं | पढ़ना |
domains | भेजने वाले डोमेन जोड़ना, सत्यापित करना और हटाना | लिखना | लिखना | पढ़ना |
webhooks | वेबहुक एंडपॉइंट कॉन्फ़िगर करना | लिखना | लिखना | पढ़ना |
sms | SMS भेजना | लिखना | लिखना | पढ़ना |
sms_management | SMS प्रेषक, सप्रेशन और सेटिंग्स प्रबंधित करना | लिखना | लिखना | पढ़ना |
verify | सत्यापन कोड भेजना और जाँचना | लिखना | लिखना | पढ़ना |
verify_management | सत्यापन भेजने वाले और देश कॉन्फ़िगर करना | लिखना | लिखना | पढ़ना |
whatsapp | WhatsApp संदेश भेजना | लिखना | लिखना | पढ़ना |
whatsapp_management | WhatsApp टेम्पलेट और सेटिंग्स प्रबंधित करना | लिखना | लिखना | पढ़ना |
amb | Apple Messages for Business भेजना | लिखना | लिखना | पढ़ना |
amb_management | Apple Messages के बिज़नेस रिकॉर्ड, रूटिंग नियम और सप्रेशन प्रबंधित करना | लिखना | लिखना | पढ़ना |
assets | एसेट और फ़ोल्डर अपलोड, अपडेट करना और हटाना | लिखना | लिखना | पढ़ना |
automations | वर्कस्पेस ऑटोमेशन बनाना, प्रकाशित करना और चलाना | लिखना | लिखना | पढ़ना |
compliance | पंजीकरण पहचान, सबमिशन और साक्ष्य प्रबंधित करना | लिखना | लिखना | पढ़ना |
esim | eSIM ऑर्डर बनाना और eSIM प्रबंधित करना | लिखना | लिखना | पढ़ना |
esim_credentials | eSIM इंस्टॉलेशन क्रेडेंशियल देखना और प्रबंधित करना | लिखना | लिखना | कोई नहीं |
lookup | फ़ोन नंबर, ईमेल पते और पहचान मिलान खोजना | लिखना | लिखना | कोई नहीं |
mailbox | मेलबॉक्स संदेश भेजना और उनका उत्तर देना | लिखना | लिखना | पढ़ना |
mailbox_management | मेलबॉक्स और प्राप्ति नियम बनाना, अपडेट करना और हटाना | लिखना | लिखना | पढ़ना |
numbers | फ़ोन नंबर खोजना, खरीदना, कॉन्फ़िगर करना और छोड़ना | लिखना | लिखना | पढ़ना |
preferences | सभी चैनलों की संदेश प्राथमिकताएँ दर्ज करना और हटाना | लिखना | लिखना | पढ़ना |
realtime | ऐप बनाना और इवेंट प्रकाशित करना | लिखना | लिखना | पढ़ना |
voice | लेग लॉग और आँकड़े पढ़ना, और कॉल करना | लिखना | लिखना | पढ़ना |
voice_management | ट्रंक, गेटवे, नंबर, कॉलर आईडी और गंतव्य प्रबंधित करना | लिखना | लिखना | पढ़ना |
ip_pools | संगठन के IP पूल देखना (केवल पढ़ने के लिए) | पढ़ना | पढ़ना | पढ़ना |
trust | संगठन की ट्रस्ट आवश्यकताएँ देखना (केवल पढ़ने के लिए) | पढ़ना | पढ़ना | पढ़ना |
members | वर्कस्पेस की टीम और आमंत्रण प्रबंधित करना | लिखना | पढ़ना | पढ़ना |
analytics | रिपोर्ट और डिलीवरेबिलिटी एनालिटिक्स देखना | पढ़ना | कोई नहीं | पढ़ना |
audit | ऑडिट लॉग देखना | पढ़ना | कोई नहीं | पढ़ना |
request_logs | अनुरोध लॉग देखना (केवल पढ़ने के लिए) | पढ़ना | पढ़ना | पढ़ना |
व्यवहार में, एडमिन वर्कस्पेस चलाता है, जिसमें टीम, IP अनुमति सूचियाँ और सेटिंग्स भी शामिल हैं। डेवलपर सभी चैनलों पर इंटीग्रेशन बना सकता है, डोमेन और वेबहुक प्रबंधित कर सकता है, और API कुंजियाँ बना सकता है। एनालिस्ट के पास केवल पढ़ने की पहुँच होती है (और उसे lookup जैसे वॉलेट से खर्च करने वाले केवल-लिखने वाले स्कोप या esim_credentials जैसे गोपनीय जानकारी वाले स्कोप तक कोई पहुँच नहीं होती)।
केवल पढ़ने वाली दो पंक्तियों को ध्यान से देखना ज़रूरी है: ip_pools और trust वर्कस्पेस स्तर पर एडमिन के लिए भी केवल पढ़ने योग्य हैं, क्योंकि समर्पित IP खरीदना (org:ip_pools:write) और संगठन के ट्रस्ट सत्यापन शुरू करना (org:trust:write) संगठन-स्तर के कार्य हैं। चैनल स्कोप ट्रैफ़िक (emails, sms, whatsapp, amb, voice) को चैनल कॉन्फ़िगरेशन (email_management, sms_management, whatsapp_management, amb_management, voice_management) से अलग रखते हैं। इससे API कुंजियों को सीमित स्कोप दिए जा सकते हैं, भले ही वर्कस्पेस भूमिकाएँ दोनों को एक ही स्तर पर देती हों।
किसी भी एंडपॉइंट से 403 मिलने का अर्थ है कि प्रमाणित प्रिंसिपल के पास वह {scope, level} नहीं है जो उस एंडपॉइंट को चाहिए। समाधान है भूमिका बदलना (व्यक्ति के लिए) या सही स्कोप वाली नई कुंजी बनाना (सेवा के लिए)।
संगठन भूमिकाएँ
आपके वर्कस्पेस के पीछे एक संगठन होता है, जिसके पास बिलिंग और पूरी सदस्य सूची होती है। इस स्तर को तीन भूमिकाएँ प्रबंधित करती हैं:
owner: सब कुछ। संगठन और वर्कस्पेस के सभी कार्यों पर पूरी पढ़ने और लिखने की पहुँच। एक संगठन में कई मालिक हो सकते हैं, और होने चाहिए। खाता बनाने वाला व्यक्ति शुरुआत में मालिक होता है।org_admin: संगठन का प्रशासन (org:workspaces:write,org:master_keys:write,org:members:write,org:settings:write,org:access_restrictions:write,org:ip_pools:writeऔरorg:audit:read), साथ ही संगठन के हर वर्कस्पेस में अपने-आपadminपहुँच।billing_admin: बिलिंग और संगठन सेटिंग्स (org:billing:write,org:settings:write), साथ ही संगठन की सदस्य सूची और वर्कस्पेस मेटाडेटा पढ़ने की पहुँच। वर्कस्पेस के भीतर के संसाधनों तक कोई पहुँच नहीं।
रोज़ के काम में इनकी ज़रूरत कम ही पड़ती है: ज़्यादातर साथियों को केवल वर्कस्पेस भूमिका चाहिए।
सदस्य और टीम
सदस्यता अपने-आप तय होती है: यदि किसी उपयोगकर्ता के पास संगठन भूमिका या वर्कस्पेस भूमिका है, तो वह आपके संगठन का "in" है। प्रबंधित करने के लिए कोई अलग सदस्यता रिकॉर्ड नहीं होता।
आप अपने वर्कस्पेस के लोगों को डैशबोर्ड में Settings > Team में प्रबंधित करते हैं, जिसके लिए वर्कस्पेस का members स्कोप चाहिए; वर्कस्पेस एडमिन किसी संगठन-स्तर की भूमिका के बिना यहाँ टीम प्रबंधित करता है। टीम प्रबंधन लोग करते हैं, इसलिए API कुंजियों को members स्कोप नहीं दिया जा सकता (देखें प्रमाणीकरण)।
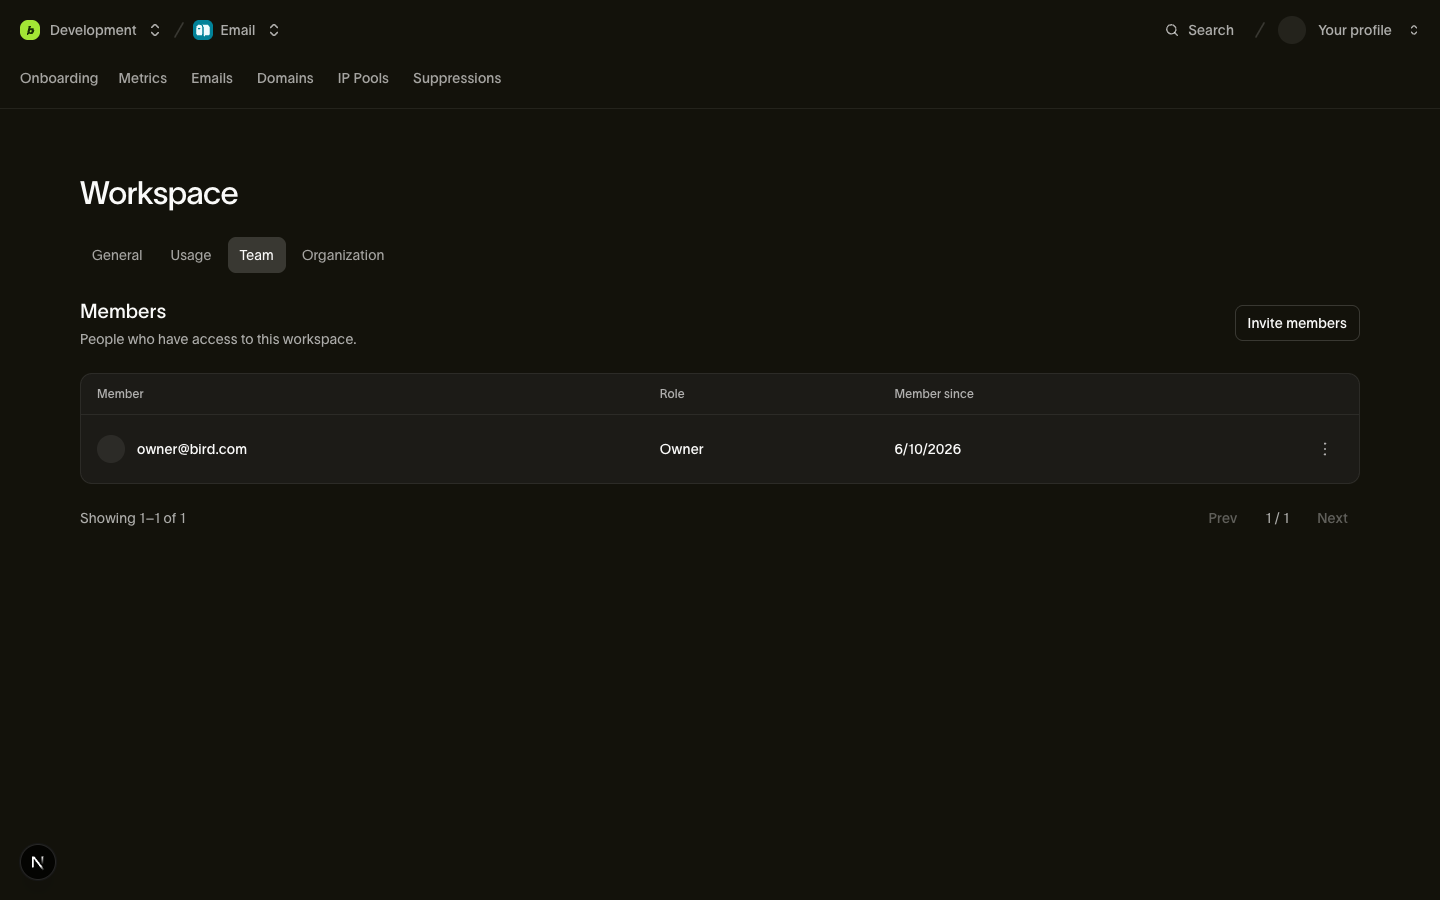
किसी की वर्कस्पेस पहुँच हटाने से वह भूमिका हटती है, लेकिन उनकी कोई संगठन भूमिका नहीं बदलती। किसी को संगठन से हटाने पर उनके खाते की पूरी पहुँच रद्द हो जाती है। उनकी बनाई API कुंजियाँ काम करती रहती हैं, क्योंकि हर कुंजी अपने निर्माता से स्वतंत्र रूप से वर्कस्पेस की होती है।
आमंत्रण
Settings > Team से किसी ईमेल पते को एक भूमिका के साथ आमंत्रित करें, और बाकी काम Bird खुद संभालता है। इस बटन के पीछे एक स्मार्ट आमंत्रण है: एक ही प्रक्रिया उन सहकर्मियों को भी संभालती है जो पहले से आपके संगठन में हैं, और उन लोगों को भी जिन्होंने Bird के बारे में कभी नहीं सुना।
- पहले से संगठन के सदस्य: उन्हें दी गई भूमिका के साथ तुरंत वर्कस्पेस में जोड़ दिया जाता है। न कोई ईमेल, न कोई इंतज़ार; प्रतिक्रिया एक सदस्य ऑब्जेक्ट होती है।
- अभी सदस्य नहीं: Bird एक आमंत्रण बनाता है, उन्हें साइनअप लिंक ईमेल करता है, और प्रतिक्रिया
pendingस्थिति वाला एक आमंत्रण ऑब्जेक्ट होती है। लिंक 7 दिन तक मान्य रहता है; उसके बाद आमंत्रण की अवधि समाप्त हो जाती है और आपको उन्हें फिर से आमंत्रित करना होता है।
प्रतिक्रिया का type फ़ील्ड (team_member या invitation) बताता है कि इनमें से क्या हुआ। उसी ईमेल के लिए दूसरा लंबित आमंत्रण भेजने पर डुप्लिकेट नहीं बनता, बल्कि 409 लौटता है। आप किसी भी लंबित आमंत्रण को कभी भी उसी पेज से वापस ले सकते हैं।
owner या org_admin संगठन-स्तर की भूमिकाओं (org:members:write) के लिए आमंत्रित कर सकता है। केवल owner ही owner भूमिका दे सकता है।
सुरक्षा नियम
हर भूमिका परिवर्तन पर दो अपरिवर्तनीय नियम लागू होते हैं, चाहे अनुरोध कोई भी करे:
- अंतिम मालिक को हटाया नहीं जा सकता। किसी संगठन के एकमात्र मालिक की भूमिका घटाने या उसे हटाने पर
409लौटता है, ताकि कोई संगठन कभी बिना मालिक के न रहे। पहले किसी दूसरे व्यक्ति को मालिक बनाएँ। - आप अपनी पहुँच खुद नहीं बदल सकते। अपनी भूमिका बदलने या खुद को हटाने पर
403लौटता है। इससे गलती से खुद को बाहर कर देना और चुपचाप अपनी भूमिका बढ़ा लेना, दोनों रुकते हैं; यह बदलाव किसी दूसरे एडमिन या मालिक को करना होता है।
संदर्भ कैसे चुना जाता है
सदस्य और टीम एंडपॉइंट दो स्तरों पर मौजूद हैं। कोई अनुरोध किस संगठन या वर्कस्पेस पर लागू होता है, यह इस पर निर्भर करता है कि वह कैसे प्रमाणित होता है:
- सत्र प्रमाणीकरण (डैशबोर्ड, या आपकी ओर से काम करने वाले टूल) हर अनुरोध के साथ संदर्भ देता है: संगठन-स्तर के एंडपॉइंट पर
X-Organization-Id, और वर्कस्पेस-स्तर के एंडपॉइंट परX-Workspace-Id। - API कुंजियाँ अपना संदर्भ अपने आप साथ रखती हैं। कुंजी आपके वर्कस्पेस की होती है, और इसी से संगठन भी तय हो जाता है। किसी हेडर की ज़रूरत नहीं होती, और कुंजी से मेल न खाने वाला संदर्भ हेडर गलत बनावट वाला मानकर अस्वीकार कर दिया जाता है (
400)।
संदर्भ तय होने का पूरा मॉडल वर्कस्पेस पर देखें।
अगले कदम
- प्रमाणीकरण और API कुंजियाँ: सेवाओं के लिए स्कोप, और कुंजियाँ कौन प्रबंधित कर सकता है
- वर्कस्पेस: वह वर्कस्पेस जिससे ये भूमिकाएँ जुड़ी होती हैं
- बिलिंग और उपयोग: संगठन-स्तर की बिलिंग भूमिकाएँ क्या प्रबंधित करती हैं
संबंधित संसाधन
इस विषय के लिए दस्तावेज़, गाइड और उदाहरणों के साथ आगे बढ़ें।