Recebimento de e-mail
E-mails recebidos ficam disponíveis em Email > Emails > Receiving, pela API de inbound-messages e nos webhooks email.received. Escolha entre dois métodos de configuração com base no endereço em que você quer receber e-mails.
- Um endereço de encaminhamento é uma caixa de correio que geramos para você, como
mfzxq2lom5uxi3lb@eu1.inbound.bird.com(@us1.inbound.bird.comna região dos EUA). Sem domínio, sem DNS: você aponta a regra de encaminhamento de uma caixa de entrada existente para ele, e nós recebemos todas as mensagens encaminhadas. - Recebimento no seu próprio domínio publica registros MX em um subdomínio que você controla (por exemplo,
inbound.acme.com), e a partir daí e-mails enviados para qualquer endereço nesse subdomínio chegam como mensagens de entrada.
Comece com um endereço de encaminhamento se quiser testar o recebimento ou encaminhar e-mails de uma caixa de suporte existente. Configure o recebimento por domínio quando quiser que e-mails sejam endereçados diretamente ao seu próprio domínio.
Endereços de encaminhamento
Em Email > Domains > Forwarding, selecione Add forwarding address e insira um nome como Support inbox. Geramos um endereço fixo e aleatório. Você pode renomear o rótulo depois. Excluir um endereço de encaminhamento interrompe o e-mail para aquele endereço sem afetar os demais.
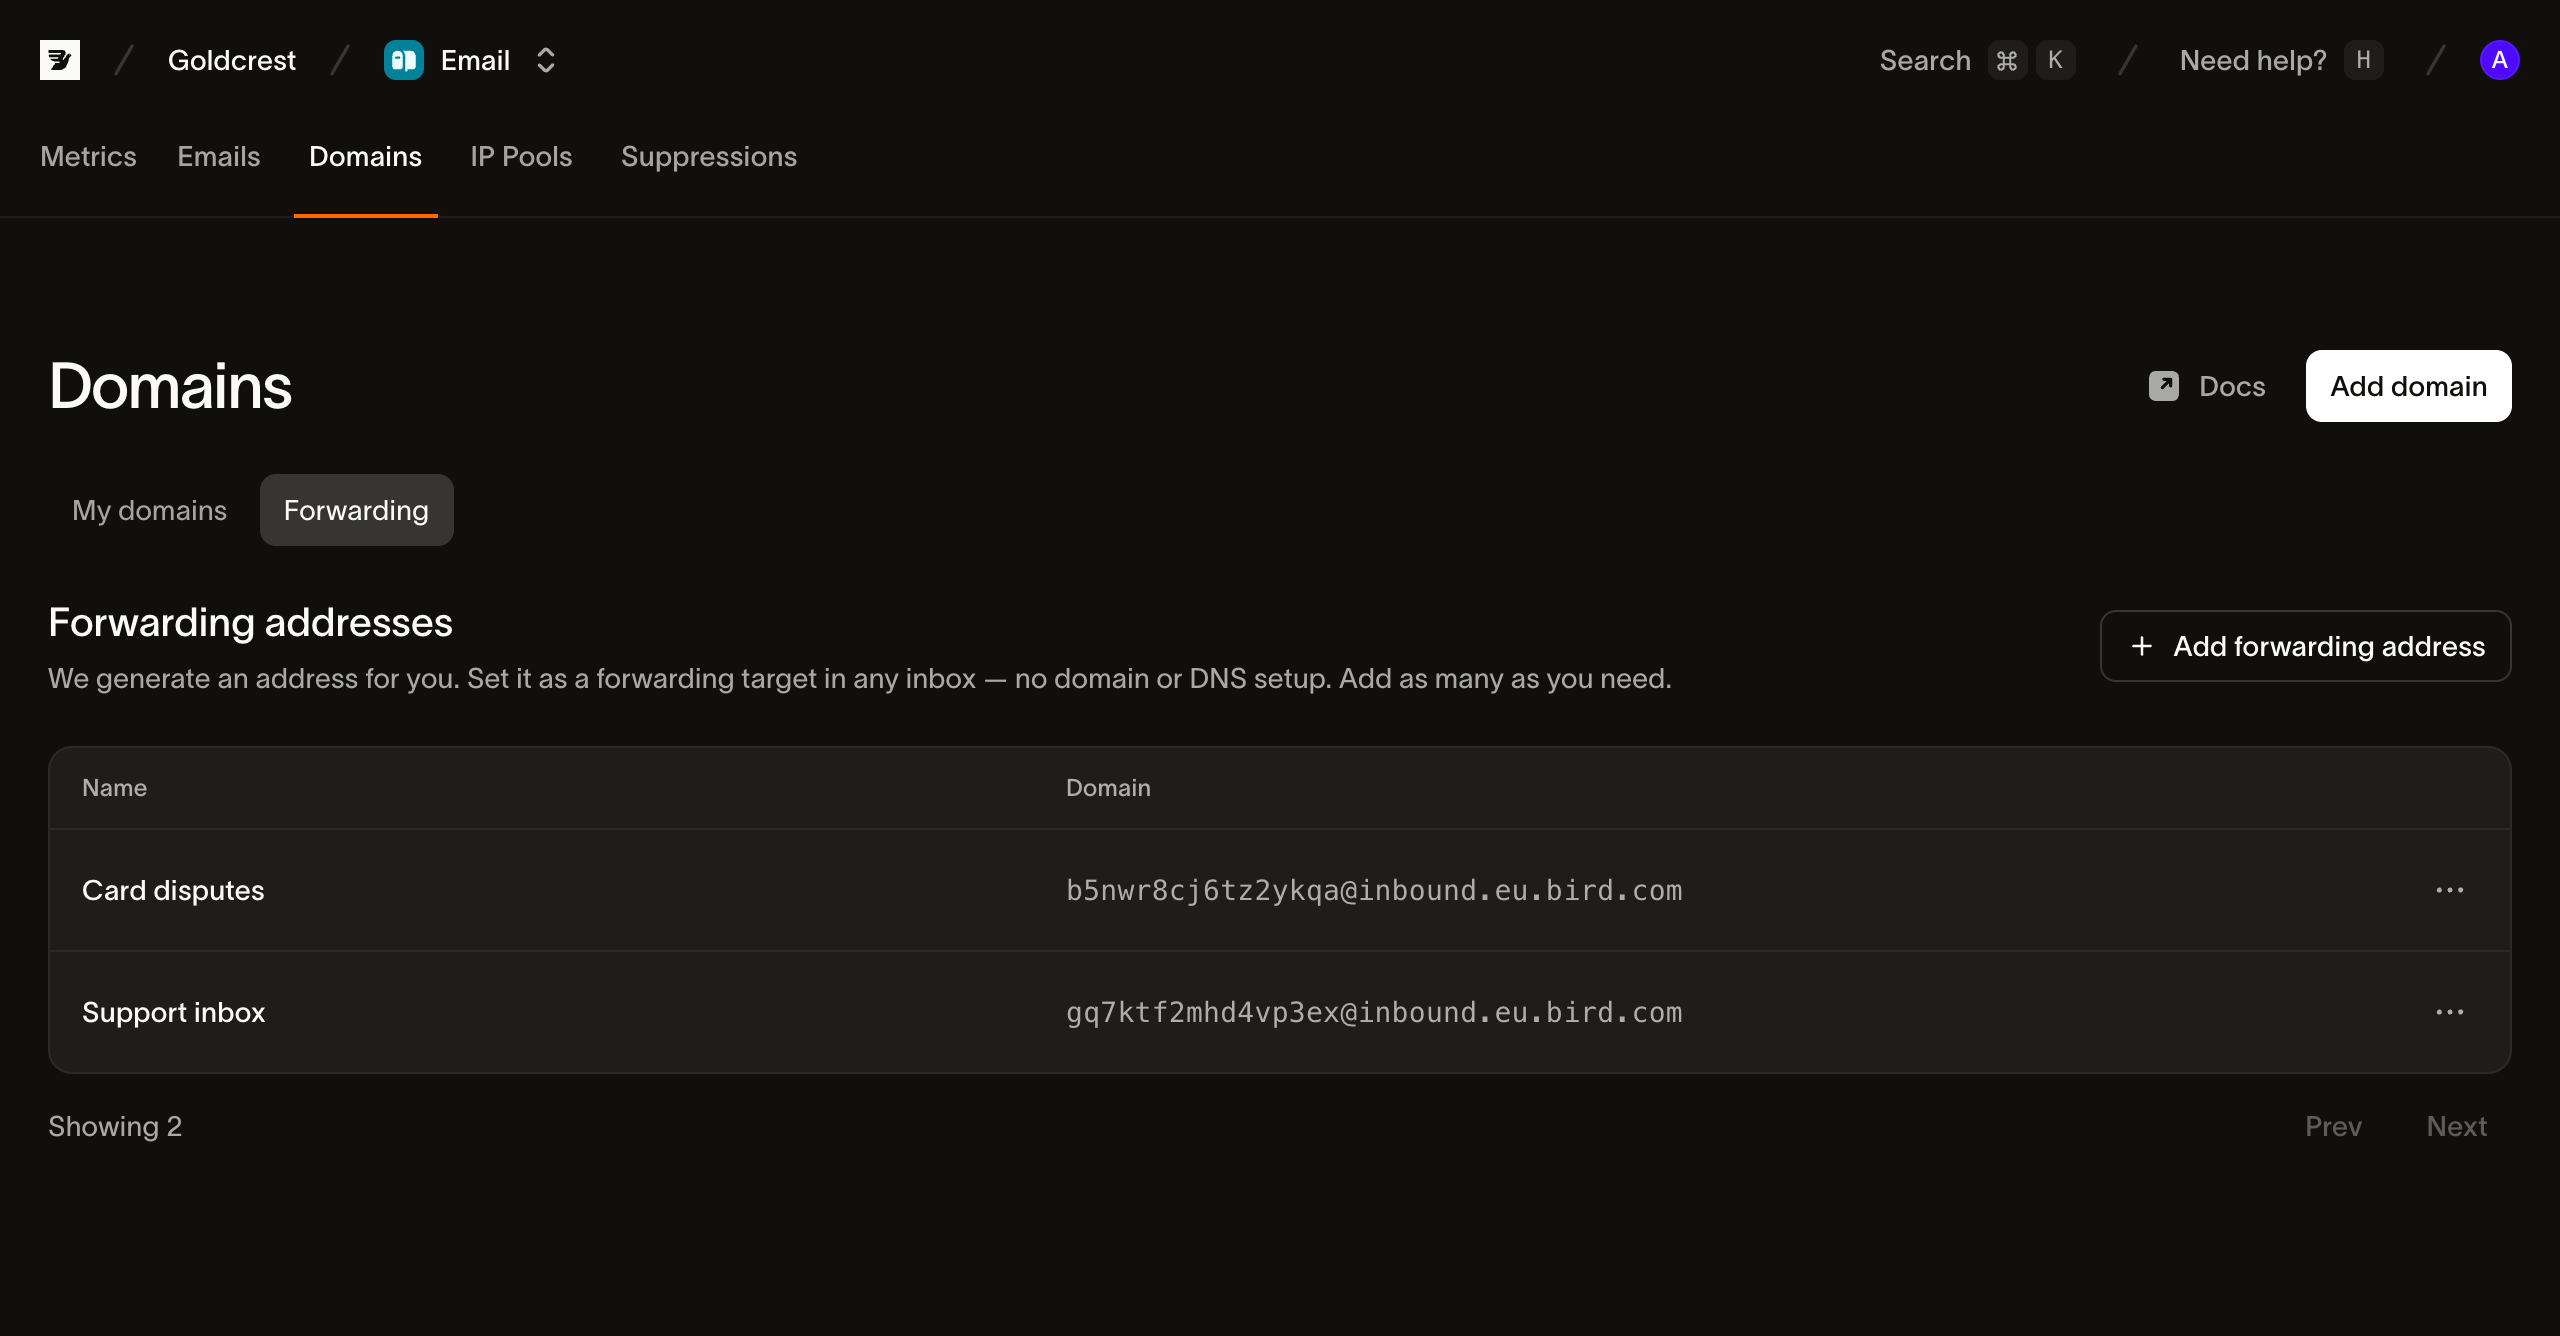
Programaticamente, POST /v1/email/inbound-addresses faz a mesma coisa (CLI: bird email inbound-addresses create). A resposta contém o address gerado, seu id e o rótulo que você definiu.
Em seguida, defina esse endereço como destino de encaminhamento onde o e-mail está hoje: uma regra de encaminhamento do Gmail ou Google Workspace, uma regra do Outlook ou a configuração de encaminhamento do seu helpdesk. Nós recebemos tudo que for encaminhado, fazemos o parse e armazenamos como mensagem de entrada.
Recebimento no seu próprio domínio
O recebimento por domínio é uma funcionalidade de um domínio de envio, então o domínio precisa estar registrado e verificado por DKIM primeiro. Use um subdomínio dedicado (inbound.acme.com), nunca o domínio raiz: o recebimento é habilitado no próprio registro do domínio, e registros MX no domínio raiz capturariam seu e-mail corporativo.
Abra Email > Domains e selecione seu domínio. Em Receiving (Optional), ative o recebimento e publique os registros MX listados. Você não pode habilitar o recebimento até que DKIM esteja verificado. Um domínio que já recebe e-mail para outra organização também não está disponível.
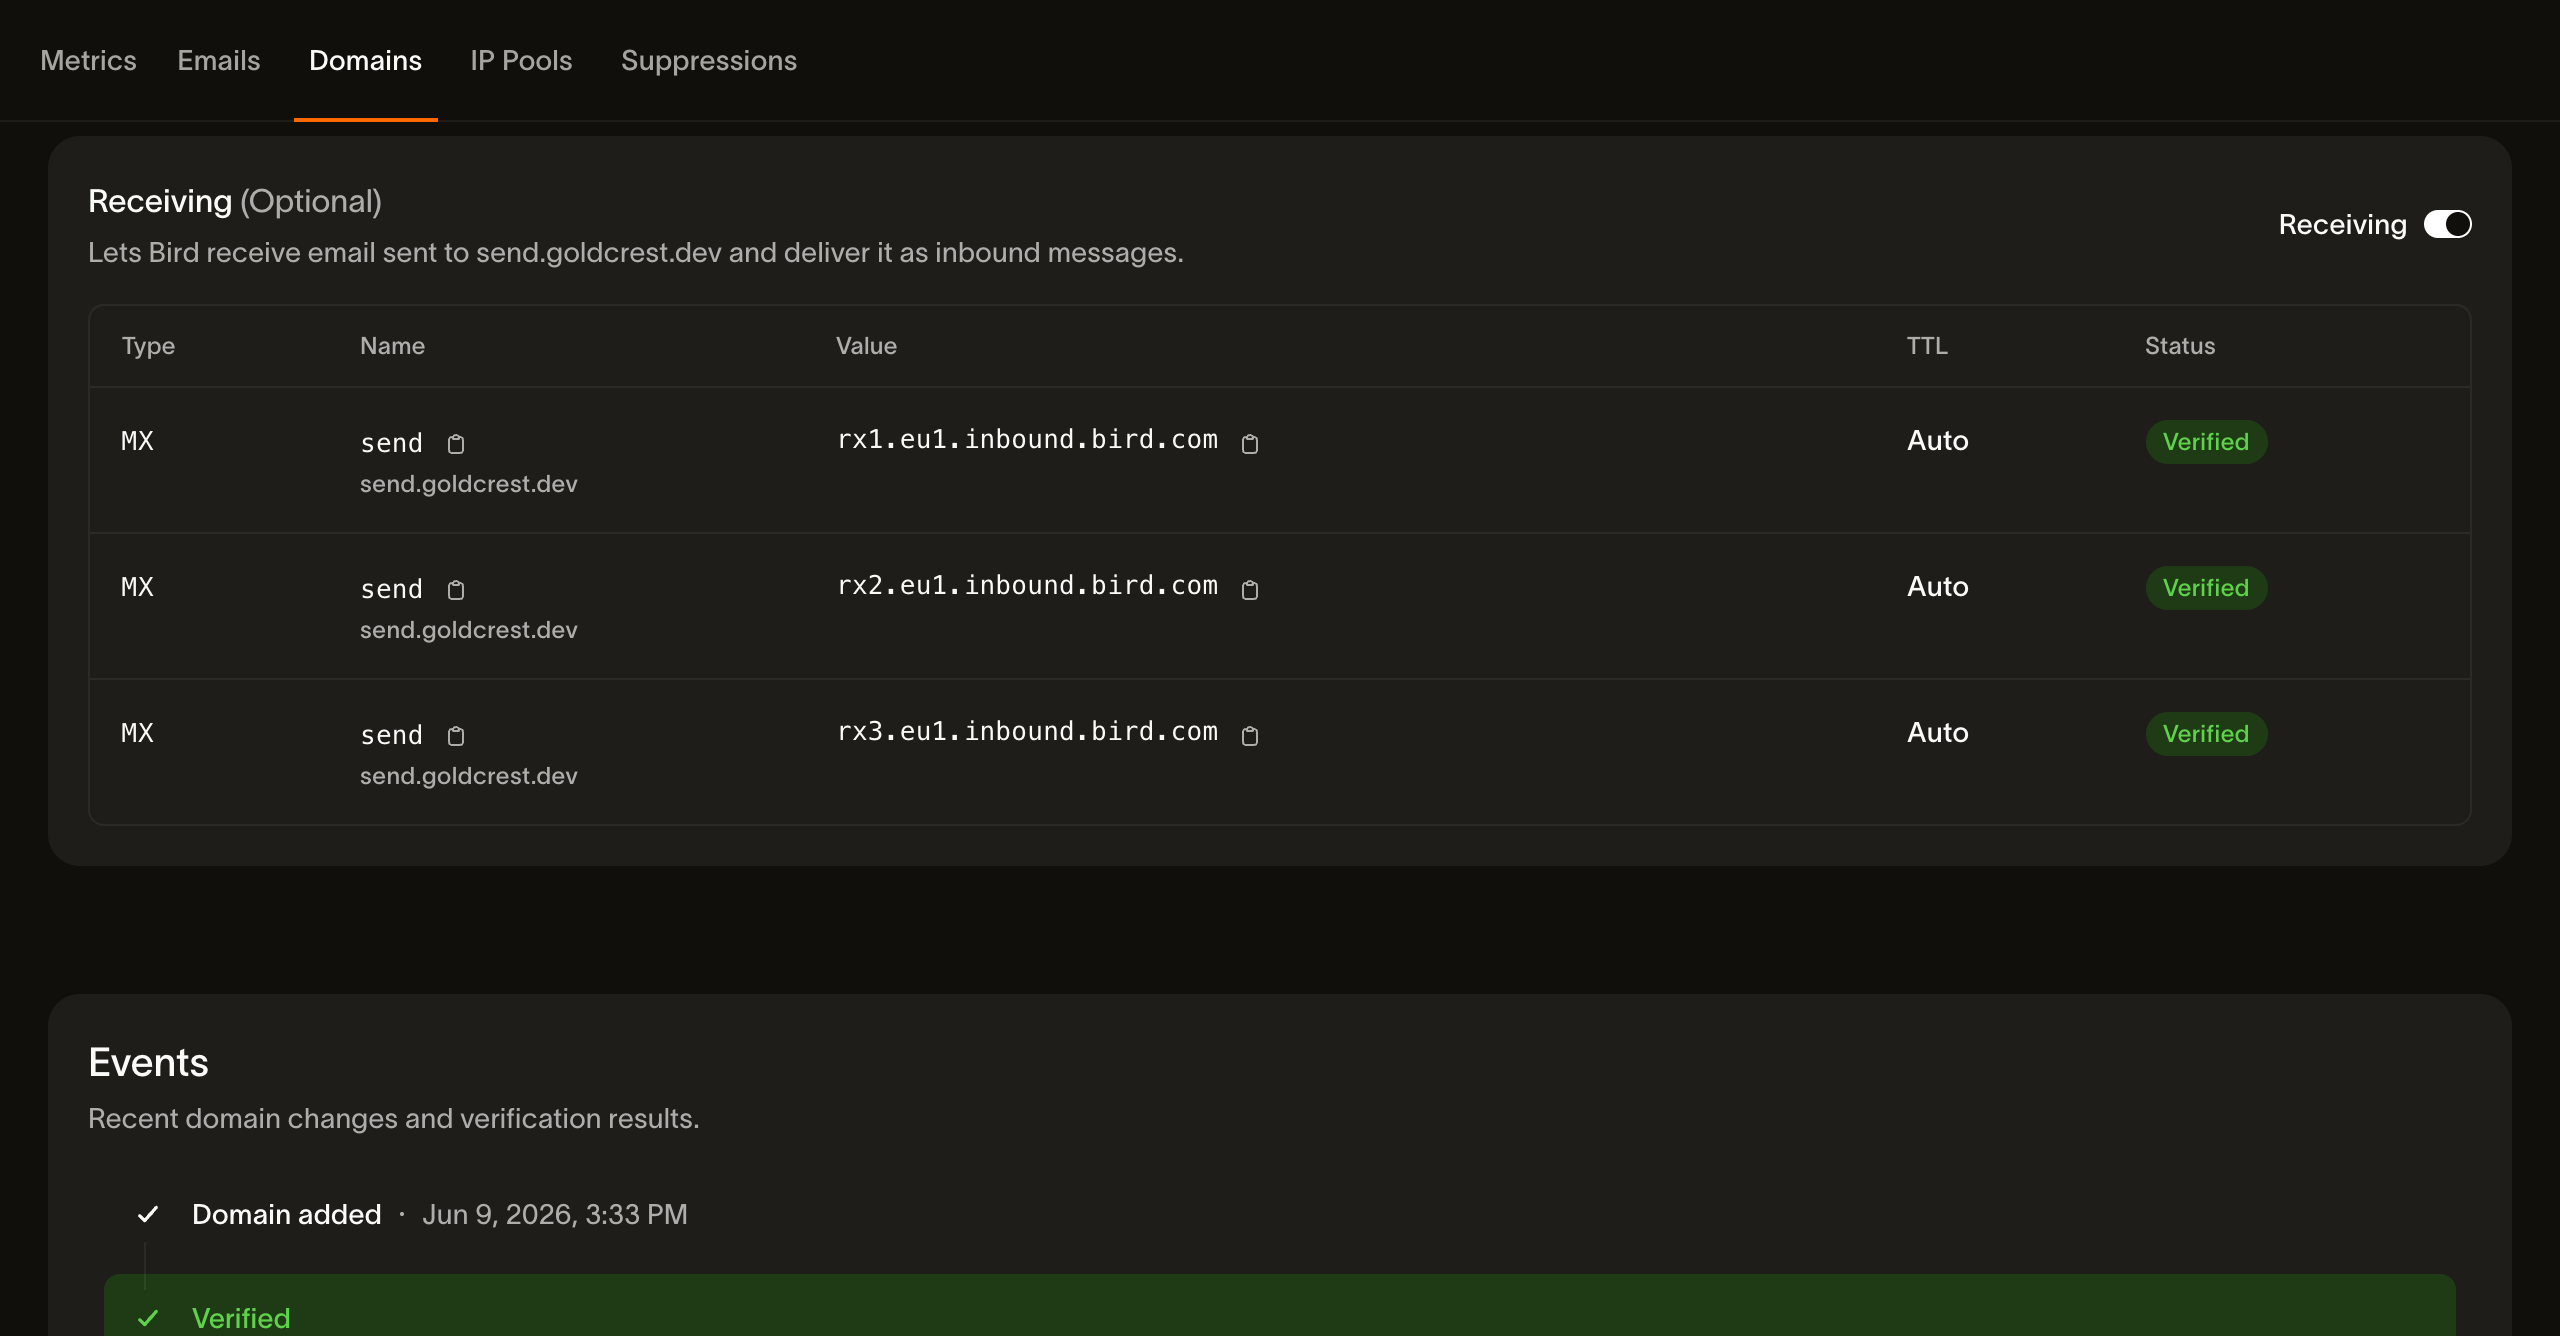
Após a habilitação, o status de recebimento passa pelo mesmo ciclo de vida dos registros de envio: pending enquanto verificamos o DNS dos registros MX e depois verified quando eles resolvem corretamente. A partir desse ponto, e-mails enviados para qualquer local-part no domínio (support@, orders@, qualquer coisa) são entregues como mensagem de entrada. Desativar o toggle interrompe a entrega de e-mails de entrada. Os registros MX permanecem listados no domínio como referência, com o status de volta em pending.
Tamanho da mensagem de entrada
Bird suporta mensagens de entrada de até 20 MB, incluindo anexos, em todos os domínios de recebimento e em todas as regiões. Mensagens maiores estão fora do limite suportado, mesmo que o servidor de envio receba uma resposta de aceitação SMTP. Não conte com a entrega delas.
Uma mensagem que exceda o limite pode ser recusada durante a transação SMTP com 552 5.3.4 message size limit exceeded. O servidor de envio recebe essa recusa e pode notificar o remetente. Bird nunca trunca uma mensagem para caber em um limite de tamanho.
Lendo o que você recebe
A aba Receiving lista as mensagens recebidas da mais recente para a mais antiga, com remetente, destinatário, assunto e horário de recebimento. Pesquise pelo endereço exato do remetente ou filtre por data. Selecione uma linha para abrir as visualizações Rendered, Text, Details e Raw. O cabeçalho mostra os resultados de SPF, DKIM e DMARC registrados quando a mensagem chegou.
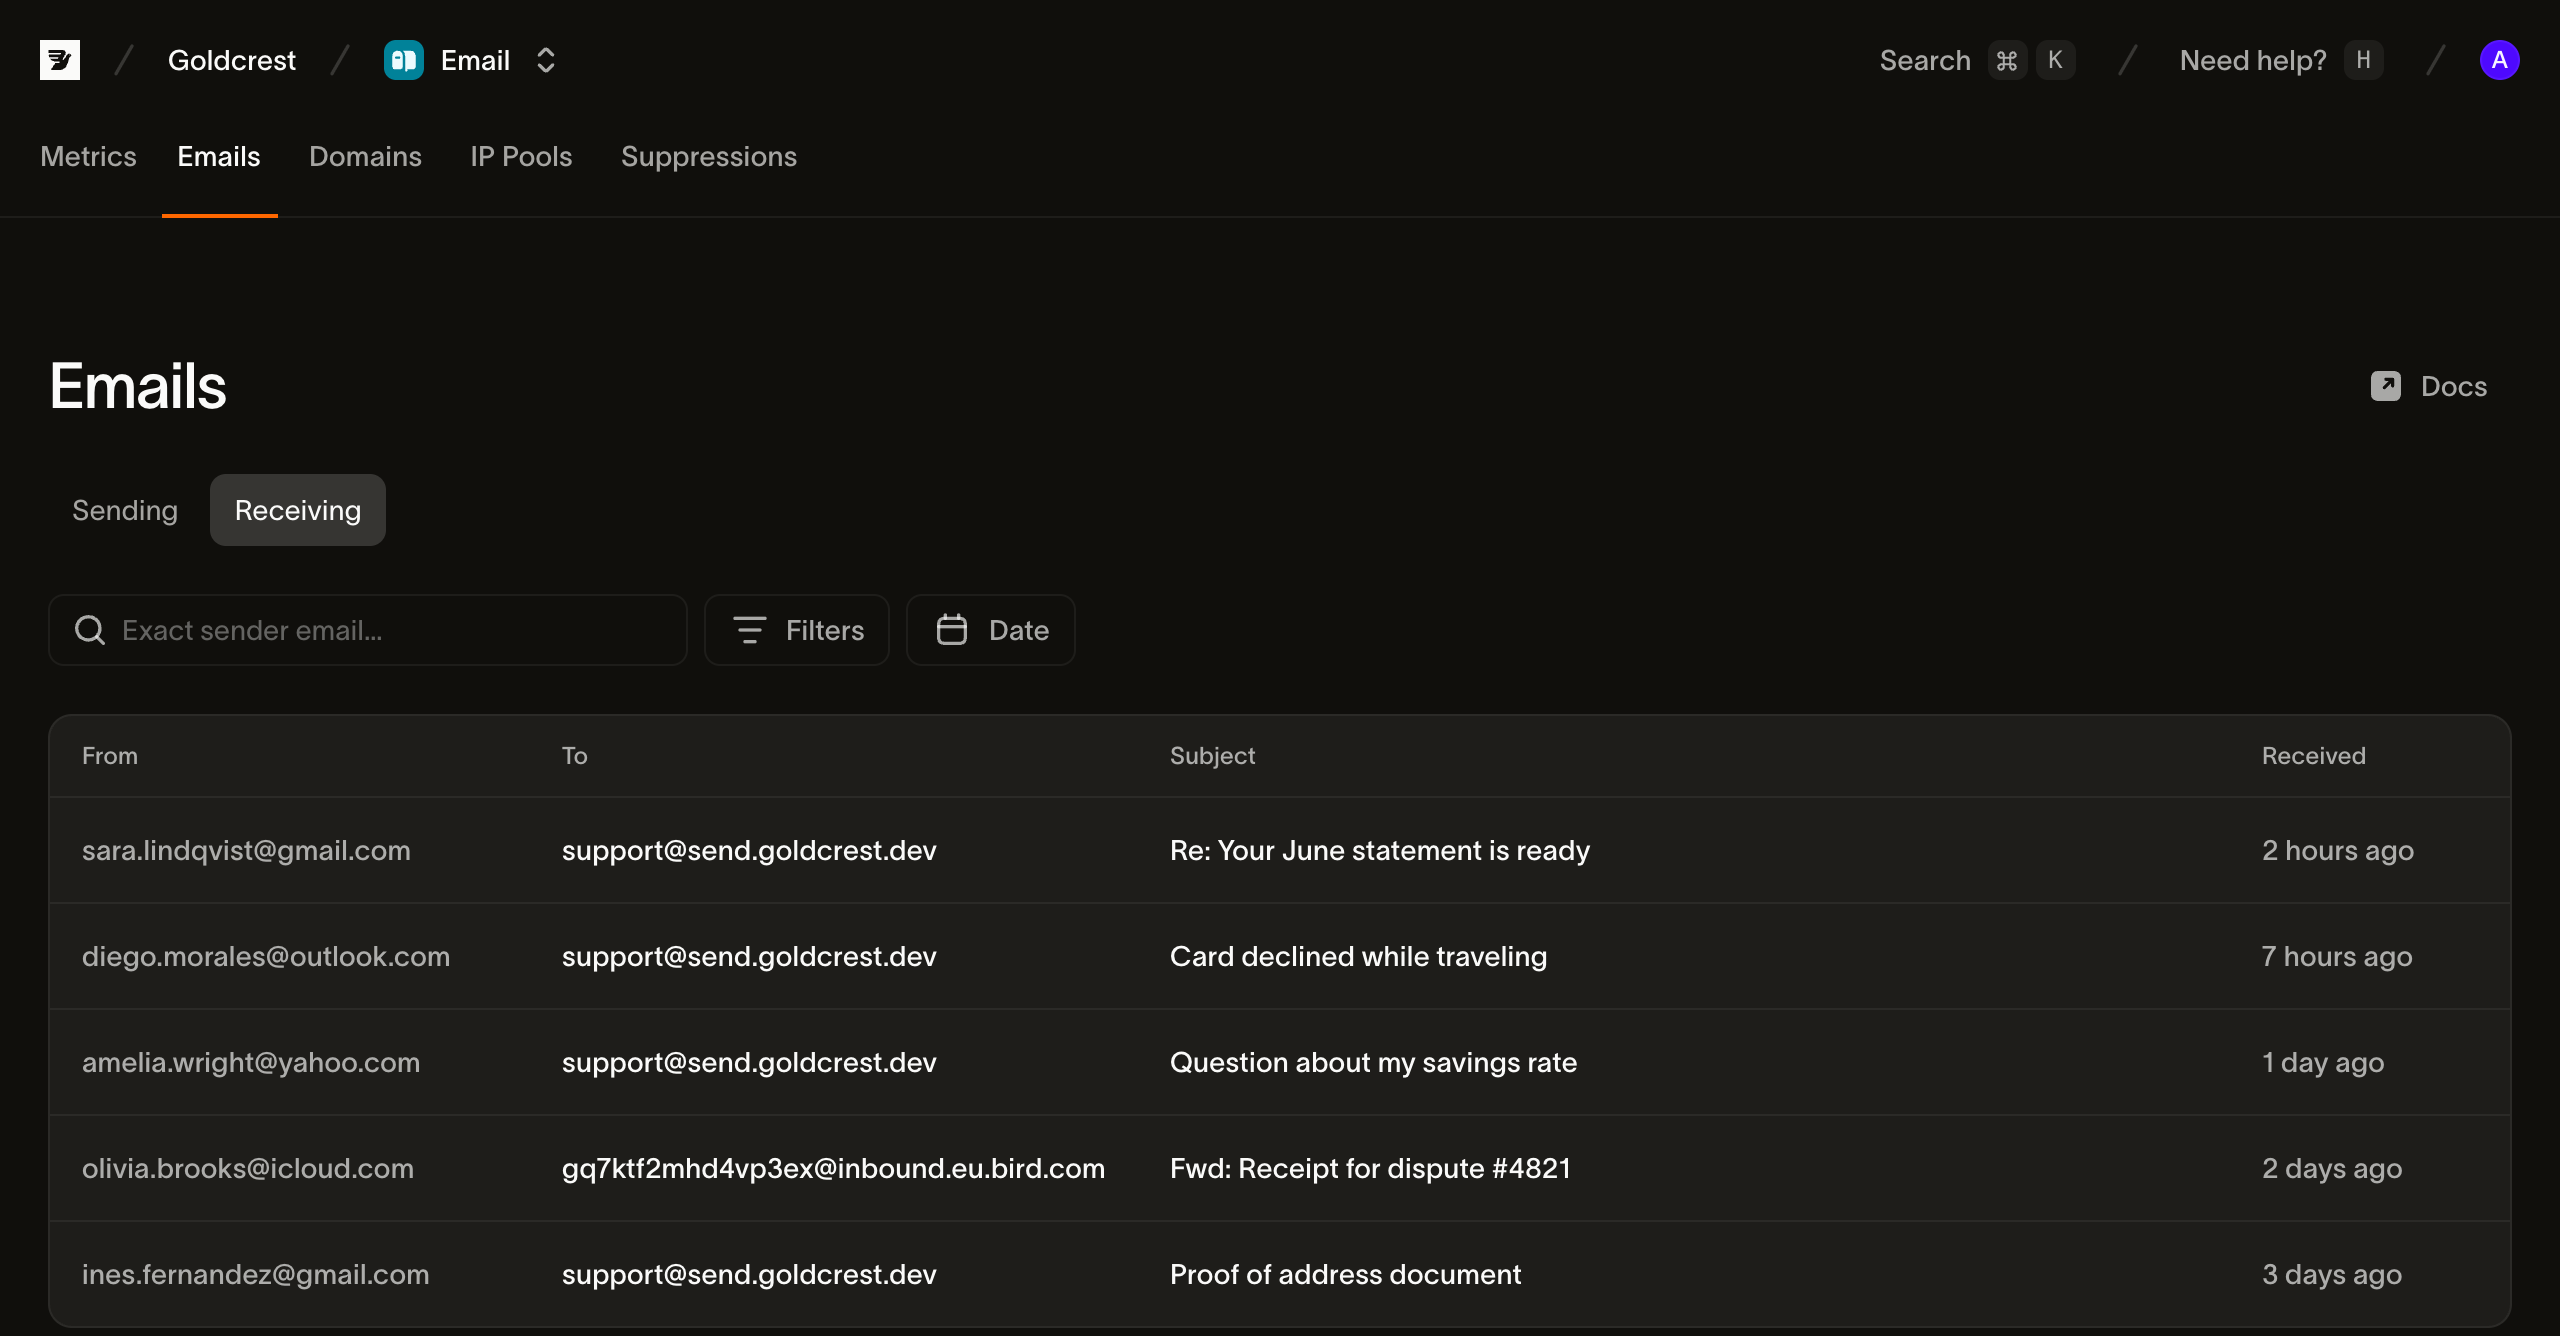
E-mails recebidos são retidos por 30 dias.
Os mesmos dados estão disponíveis pela API (CLI: bird email inbound-messages):
GET /v1/email/inbound-messageslista mensagens, filtrável por remetente, endereço de entrada e horário de recebimento.GET /v1/email/inbound-messages/{id}retorna os metadados parseados de uma mensagem: endereçamento, assunto, referências de encadeamento, resultados de autenticação e metadados de anexos.GET /v1/email/inbound-messages/{id}/bodyretorna os corpos HTML e texto simples.GET /v1/email/inbound-messages/{id}/attachmentslista anexos; cada um pode ser baixado individualmente.GET /v1/email/inbound-messages/{id}/rawretorna a mensagem original exatamente como recebida, no formato RFC 5322 (MIME).
Reagindo a e-mails recebidos: o webhook email.received
Para processar e-mails conforme chegam (encaminhar solicitações de suporte, processar respostas, acionar um agente), registre um endpoint de webhook no evento email.received. Nós o disparamos após receber e analisar cada mensagem. O payload inclui o inbound_message_id, o remetente do cabeçalho From da mensagem, destinatários, assunto e a referência in_reply_to. Ele também inclui um veredito geral authentication (pass, fail ou unknown) e os resultados individuais de SPF, DKIM e DMARC; Usando resultados de autenticação explica quais deles estão preenchidos hoje. Essas informações permitem roteamento e triagem sem uma chamada adicional. Quando você precisar do corpo ou dos anexos, busque-os com a API de inbound-messages usando o inbound_message_id do evento. A mensagem é armazenada antes do envio do evento, então esse id já é resolvível assim que o evento chega até você: busque /raw ou /body diretamente do seu handler, sem espera e sem polling.
Usando os resultados de autenticação
SPF e DKIM são verificados quando uma mensagem chega ao Bird. Cabeçalhos adicionados pelo remetente, como o próprio Authentication-Results, não alteram esses resultados.
Os campos spf_pass e dkim_pass podem ser true, false ou null. null significa que nenhum resultado foi registrado, inclusive quando uma verificação não pôde ser concluída. Uma assinatura DKIM válida torna dkim_pass verdadeiro mesmo quando outra assinatura na mensagem falha. Os campos não expõem tokens de resultado detalhados, domínios de assinatura ou seletores.
Os resultados de DMARC ainda não estão disponíveis. Até que estejam, dmarc_pass e spam_score são sempre null, e authentication, que segue dmarc_pass, é sempre unknown. Não faça roteamento com base em dmarc_pass === true ou authentication === "pass" hoje: nenhuma mensagem atende a qualquer uma dessas condições.
Para controlar o roteamento automatizado agora, exija dkim_pass === true ou spf_pass === true, e trate false, null e valores ausentes como não verificados. Aprovações de SPF e DKIM não confirmam que o domínio de assinatura ou envio corresponde ao domínio no cabeçalho visível From. Use-as para filtrar e-mails não autenticados, não como prova de quem os enviou.
DMARC verifica o alinhamento com o domínio no cabeçalho From da mensagem. O campo from em email.received contém esse endereço do cabeçalho, com o remetente analisado pelo relay e depois o remetente do envelope como fallbacks quando o cabeçalho não pode ser lido. Em email_mailbox.message_received, from contém o remetente do envelope, que pode ser um endereço de bounce diferente. Para roteamento de caixa de correio que usa o remetente visível, busque os metadados da mensagem recebida usando o message_id do evento. Uma aprovação DMARC autentica um domínio; ela não comprova que uma pessoa específica enviou a mensagem.
Próximos passos
- Domínios de envio: registre e verifique o domínio no qual você quer receber e-mails.
- Webhooks: endpoints, assinaturas e novas tentativas para
email.received. - Superagent: pontue e-mails recebidos antes que um agente atue sobre eles.
- Log de e-mails: o lado de envio da página Emails.
Recursos relacionados
Continue com a documentação, guias e exemplos sobre este tópico.