Użytkownicy, zespoły i role
Dostęp osób w Bird opiera się na rolach: użytkownik ma przypisaną rolę w Twoim obszarze roboczym, a każda rola to ustalony zestaw uprawnień. Nie trzeba niczego więcej konfigurować; wybierz odpowiednią rolę, a uprawnienia same za nią podążą.
Role określają, co mogą robić osoby w dashboardzie. To, co mogą robić usługi, regulują zakresy kluczy API: ten sam słownik uprawnień, przyznawany per klucz zamiast per rola.
Role w obszarze roboczym
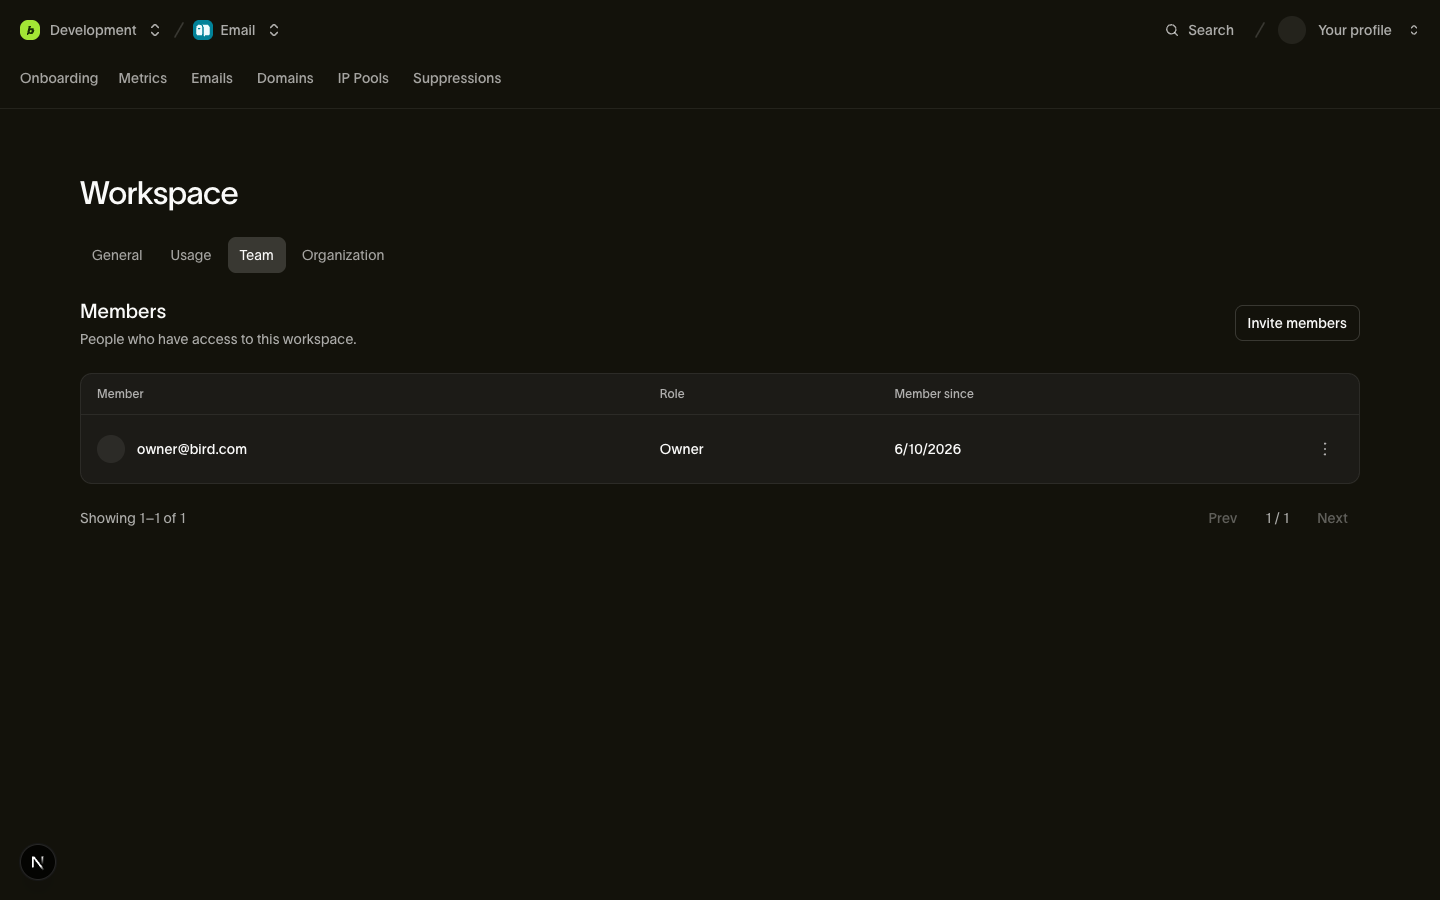
Role, z którymi pracujesz na co dzień, znajdują się w obszarze roboczym (zobacz Obszar roboczy): admin, developer i analyst. Zarządzaj nimi w dashboardzie w sekcji Settings > Team.
Każde uprawnienie to para {scope, level}, gdzie level to read lub write (write obejmuje read). Rola to nazwany, ustalony zestaw takich par:
| Zakres | Co oznacza write | admin | developer | analyst |
|---|---|---|---|---|
workspace | Edycja ustawień obszaru roboczego (nazwa, powiadomienia) | write | read | read |
access_restrictions | Zarządzanie listami dozwolonych adresów IP obszaru roboczego | write | none | none |
api_keys | Tworzenie i unieważnianie kluczy API | write | write | none |
service_accounts | Przeglądanie i odłączanie połączonych integracji z platformami | write | write | none |
emails | Wysyłanie e-maili | write | write | read |
email_management | Zarządzanie suppresjami i konfiguracją e-mail | write | write | read |
email_marketing | Zarządzanie kontaktami, odbiorcami i kampaniami | write | write | read |
inbox_insights | Konfiguracja Inbox Insights i wyświetlanie danych o umieszczeniu wiadomości w skrzynkach | write | write | read |
competitive | Zarządzanie listami obserwowanych w Competitive Insights | write | none | read |
domains | Dodawanie, weryfikacja i usuwanie domen nadawczych | write | write | read |
webhooks | Konfiguracja endpointów webhook | write | write | read |
sms | Wysyłanie SMS | write | write | read |
sms_management | Zarządzanie nadawcami, suppresjami i ustawieniami SMS | write | write | read |
verify | Wysyłanie i sprawdzanie kodów weryfikacyjnych | write | write | read |
verify_management | Konfiguracja nadawców i krajów weryfikacji | write | write | read |
whatsapp | Wysyłanie wiadomości WhatsApp | write | write | read |
whatsapp_management | Zarządzanie szablonami i ustawieniami WhatsApp | write | write | read |
amb | Wysyłanie wiadomości Apple Messages for Business | write | write | read |
amb_management | Zarządzanie rekordami firmowymi Apple Messages, regułami routingu i suppresjami | write | write | read |
assets | Przesyłanie, aktualizacja i usuwanie zasobów i folderów | write | write | read |
automations | Tworzenie, publikowanie i uruchamianie automatyzacji obszaru roboczego | write | write | read |
compliance | Zarządzanie tożsamościami rejestracyjnymi, zgłoszeniami i dowodami | write | write | read |
esim | Tworzenie zamówień eSIM i zarządzanie kartami eSIM | write | write | read |
esim_credentials | Wyświetlanie danych uwierzytelniających do instalacji eSIM i zarządzanie nimi | write | write | none |
lookup | Wyszukiwanie numerów telefonów, adresów e-mail i dopasowań tożsamości | write | write | none |
mailbox | Wysyłanie wiadomości skrzynki i odpowiadanie na nie | write | write | read |
mailbox_management | Tworzenie, aktualizacja i usuwanie skrzynek oraz reguł odbioru | write | write | read |
numbers | Wyszukiwanie, kupowanie, konfiguracja i zwalnianie numerów telefonów | write | write | read |
preferences | Zapisywanie i usuwanie preferencji dotyczących wiadomości we wszystkich kanałach | write | write | read |
realtime | Tworzenie aplikacji i publikowanie zdarzeń | write | write | read |
voice | Odczyt logów połączeń i statystyk oraz wykonywanie połączeń | write | write | read |
voice_management | Zarządzanie trunkami, bramkami, numerami, identyfikatorami dzwoniącego i miejscami docelowymi | write | write | read |
ip_pools | Wyświetlanie pul IP organizacji (tylko do odczytu) | read | read | read |
trust | Wyświetlanie wymagań zaufania organizacji (tylko do odczytu) | read | read | read |
members | Zarządzanie zespołem obszaru roboczego i zaproszeniami | write | read | read |
analytics | Wyświetlanie raportów i analityki dostarczalności | read | none | read |
audit | Wyświetlanie dziennika audytu | read | none | read |
request_logs | Wyświetlanie dziennika żądań (tylko do odczytu) | read | read | read |
W praktyce admin zarządza obszarem roboczym, w tym zespołem, listami dozwolonych adresów IP i ustawieniami. Developer może budować integracje w różnych kanałach, zarządzać domenami i webhookami oraz tworzyć klucze API. Analyst ma dostęp tylko do odczytu (i nie ma dostępu do zakresów tylko do zapisu, które wydają środki z portfela, takich jak lookup, ani do zakresów zawierających sekrety, takich jak esim_credentials).
Dwa wiersze tylko do odczytu wymagają wyjaśnienia: ip_pools i trust są tylko do odczytu na poziomie obszaru roboczego nawet dla adminów, ponieważ zakup dedykowanych IP (org:ip_pools:write) i rozpoczynanie weryfikacji zaufania organizacji (org:trust:write) to operacje na poziomie organizacji. Zakresy kanałów oddzielają ruch (emails, sms, whatsapp, amb, voice) od konfiguracji kanału (email_management, sms_management, whatsapp_management, amb_management, voice_management), dzięki czemu klucze API można ograniczyć do wąskiego zakresu, mimo że role w obszarze roboczym przyznają oba na tym samym poziomie.
403 z dowolnego endpointu oznacza, że uwierzytelniony podmiot nie ma zakresu {scope, level} wymaganego przez ten endpoint. Rozwiązaniem jest zmiana roli (dla osoby) lub nowy klucz z odpowiednimi zakresami (dla usługi).
Role organizacyjne
Za Twoim obszarem roboczym stoi organizacja, która jest właścicielem płatności i ogólnej listy członków. Tą warstwą zarządzają trzy role:
owner: pełnia uprawnień. Pełny odczyt i zapis w operacjach organizacji i obszaru roboczego. Organizacja może (i powinna) mieć wielu właścicieli. Osoba, która utworzyła konto, zaczyna jako właściciel.org_admin: administracja organizacją (org:workspaces:write,org:master_keys:write,org:members:write,org:settings:write,org:access_restrictions:write,org:ip_pools:writeiorg:audit:read) plus automatyczny dostępadminw każdym obszarze roboczym organizacji.billing_admin: płatności i ustawienia organizacji (org:billing:write,org:settings:write) plus odczyt listy członków organizacji i metadanych obszaru roboczego. Brak dostępu do zasobów wewnątrz obszaru roboczego.
Te role rzadko są potrzebne na co dzień: większość członków zespołu potrzebuje tylko roli w obszarze roboczym.
Członkowie i zespół
Członkostwo jest niejawne: użytkownik "in" Twojej organizacji, jeśli ma rolę organizacyjną lub rolę w obszarze roboczym. Nie istnieje osobny rekord członkostwa, którym trzeba zarządzać.
Zarządzaj osobami w swoim obszarze roboczym w dashboardzie w sekcji Settings > Team, co wymaga zakresu members w obszarze roboczym; admin obszaru roboczego zarządza tutaj zespołem bez żadnej roli na poziomie organizacji. Zarządzanie zespołem to czynność wykonywana przez ludzi, dlatego klucze API nie mogą mieć zakresu members (zobacz Uwierzytelnianie).
Usunięcie komuś dostępu do obszaru roboczego usuwa tę rolę, nie zmieniając żadnej roli organizacyjnej, którą ta osoba posiada. Usunięcie kogoś z organizacji odbiera cały dostęp do konta. Klucze API, które ta osoba utworzyła, nadal działają, ponieważ każdy klucz należy do obszaru roboczego niezależnie od swojego twórcy.
Zaproszenia
W Settings > Team zaproś adres e-mail z przypisaną rolą, a Bird zajmie się resztą. Za przyciskiem kryje się inteligentne zaproszenie: jeden przepływ obsługuje zarówno współpracowników, którzy już są w Twojej organizacji, jak i osoby, które nigdy nie słyszały o Bird.
- Już jest członkiem organizacji: zostaje natychmiast dodany do obszaru roboczego z podaną rolą. Bez e-maila, bez czekania; odpowiedź to obiekt członka.
- Jeszcze nie jest członkiem: Bird tworzy zaproszenie, wysyła link rejestracyjny e-mailem, a odpowiedź to obiekt zaproszenia ze statusem
pending. Link jest ważny przez 7 dni; po tym czasie zaproszenie wygasa i musisz zaprosić tę osobę ponownie.
Pole type w odpowiedzi (team_member lub invitation) informuje, co się wydarzyło. Drugie oczekujące zaproszenie na ten sam adres e-mail zwraca 409 zamiast tworzyć duplikat, a oczekujące zaproszenie możesz wycofać w dowolnym momencie z tej samej strony.
owner lub org_admin może zapraszać z rolami na poziomie organizacji (org:members:write). Tylko owner może nadać rolę owner.
Zabezpieczenia
Przy każdej zmianie roli egzekwowane są dwa niezmienniki, niezależnie od tego, kto o zmianę prosi:
- Ostatni właściciel jest nieusuwalny. Degradacja lub usunięcie jedynego właściciela organizacji zwraca
409: organizacja nigdy nie może zostać bez właściciela. Najpierw awansuj drugiego właściciela. - Nie możesz zmienić własnego dostępu. Zmiana własnej roli lub usunięcie siebie zwraca
403. Zapobiega to zarówno przypadkowemu zablokowaniu się, jak i cichemu awansowaniu samego siebie; zmianę musi wykonać inny admin lub właściciel.
Jak wybierany jest kontekst
Endpointy członków i zespołu istnieją na dwóch poziomach, a to, której organizacji lub którego obszaru roboczego dotyczy żądanie, zależy od sposobu uwierzytelnienia:
- Uwierzytelnianie sesyjne (dashboard lub narzędzia działające jako Ty) dostarcza kontekst per żądanie:
X-Organization-Idna endpointach o zakresie organizacji,X-Workspace-Idna endpointach o zakresie obszaru roboczego. - Klucze API niosą swój kontekst niejawnie. Klucz należy do Twojego obszaru roboczego, co jednocześnie przypisuje organizację; nagłówki nie są potrzebne, a nagłówek kontekstu sprzeczny z kluczem jest odrzucany jako niepoprawny (
400).
Zobacz Obszar roboczy, aby poznać pełny model rozwiązywania kontekstu.
Kolejne kroki
- Uwierzytelnianie i klucze API: zakresy dla usług i kto może zarządzać kluczami
- Obszar roboczy: obszar roboczy, do którego przypisane są te role
- Płatności i zużycie: czym zarządzają role rozliczeniowe na poziomie organizacji
Powiązane zasoby
Przejdź do dokumentacji, przewodników i przykładów dotyczących tego tematu.