E-mail ontvangen
Ontvangen e-mail is beschikbaar in Email > Emails > Receiving, via de inbound-messages API en in email.received-webhooks. Kies uit twee instellingsmethoden op basis van het adres waarop je mail wilt ontvangen.
- Een doorstuuradres is een mailbox die we voor je aanmaken, zoals
mfzxq2lom5uxi3lb@eu1.inbound.bird.com(@us1.inbound.bird.comin de US-regio). Geen domein, geen DNS: je stelt een doorstuurregel in je bestaande inbox in naar dit adres, en wij ontvangen elk bericht dat het doorstuurt. - Ontvangen op je eigen domein publiceert MX-records voor een subdomein dat je beheert (bijvoorbeeld
inbound.acme.com), waarna mail naar elk adres op dat subdomein binnenkomt als inbound-bericht.
Begin met een doorstuuradres als je het ontvangen wilt uitproberen of de mail van een bestaande support-inbox wilt doorsturen. Stel domeinontvangst in als je mail rechtstreeks op je eigen domein wilt ontvangen.
Doorstuuradressen
Selecteer in Email > Domains > Forwarding de optie Add forwarding address en voer een naam in zoals Support inbox. We genereren een vast, willekeurig adres. Je kunt het label later hernoemen. Als je één doorstuuradres verwijdert, stopt de mail naar dat adres zonder de andere te beïnvloeden.
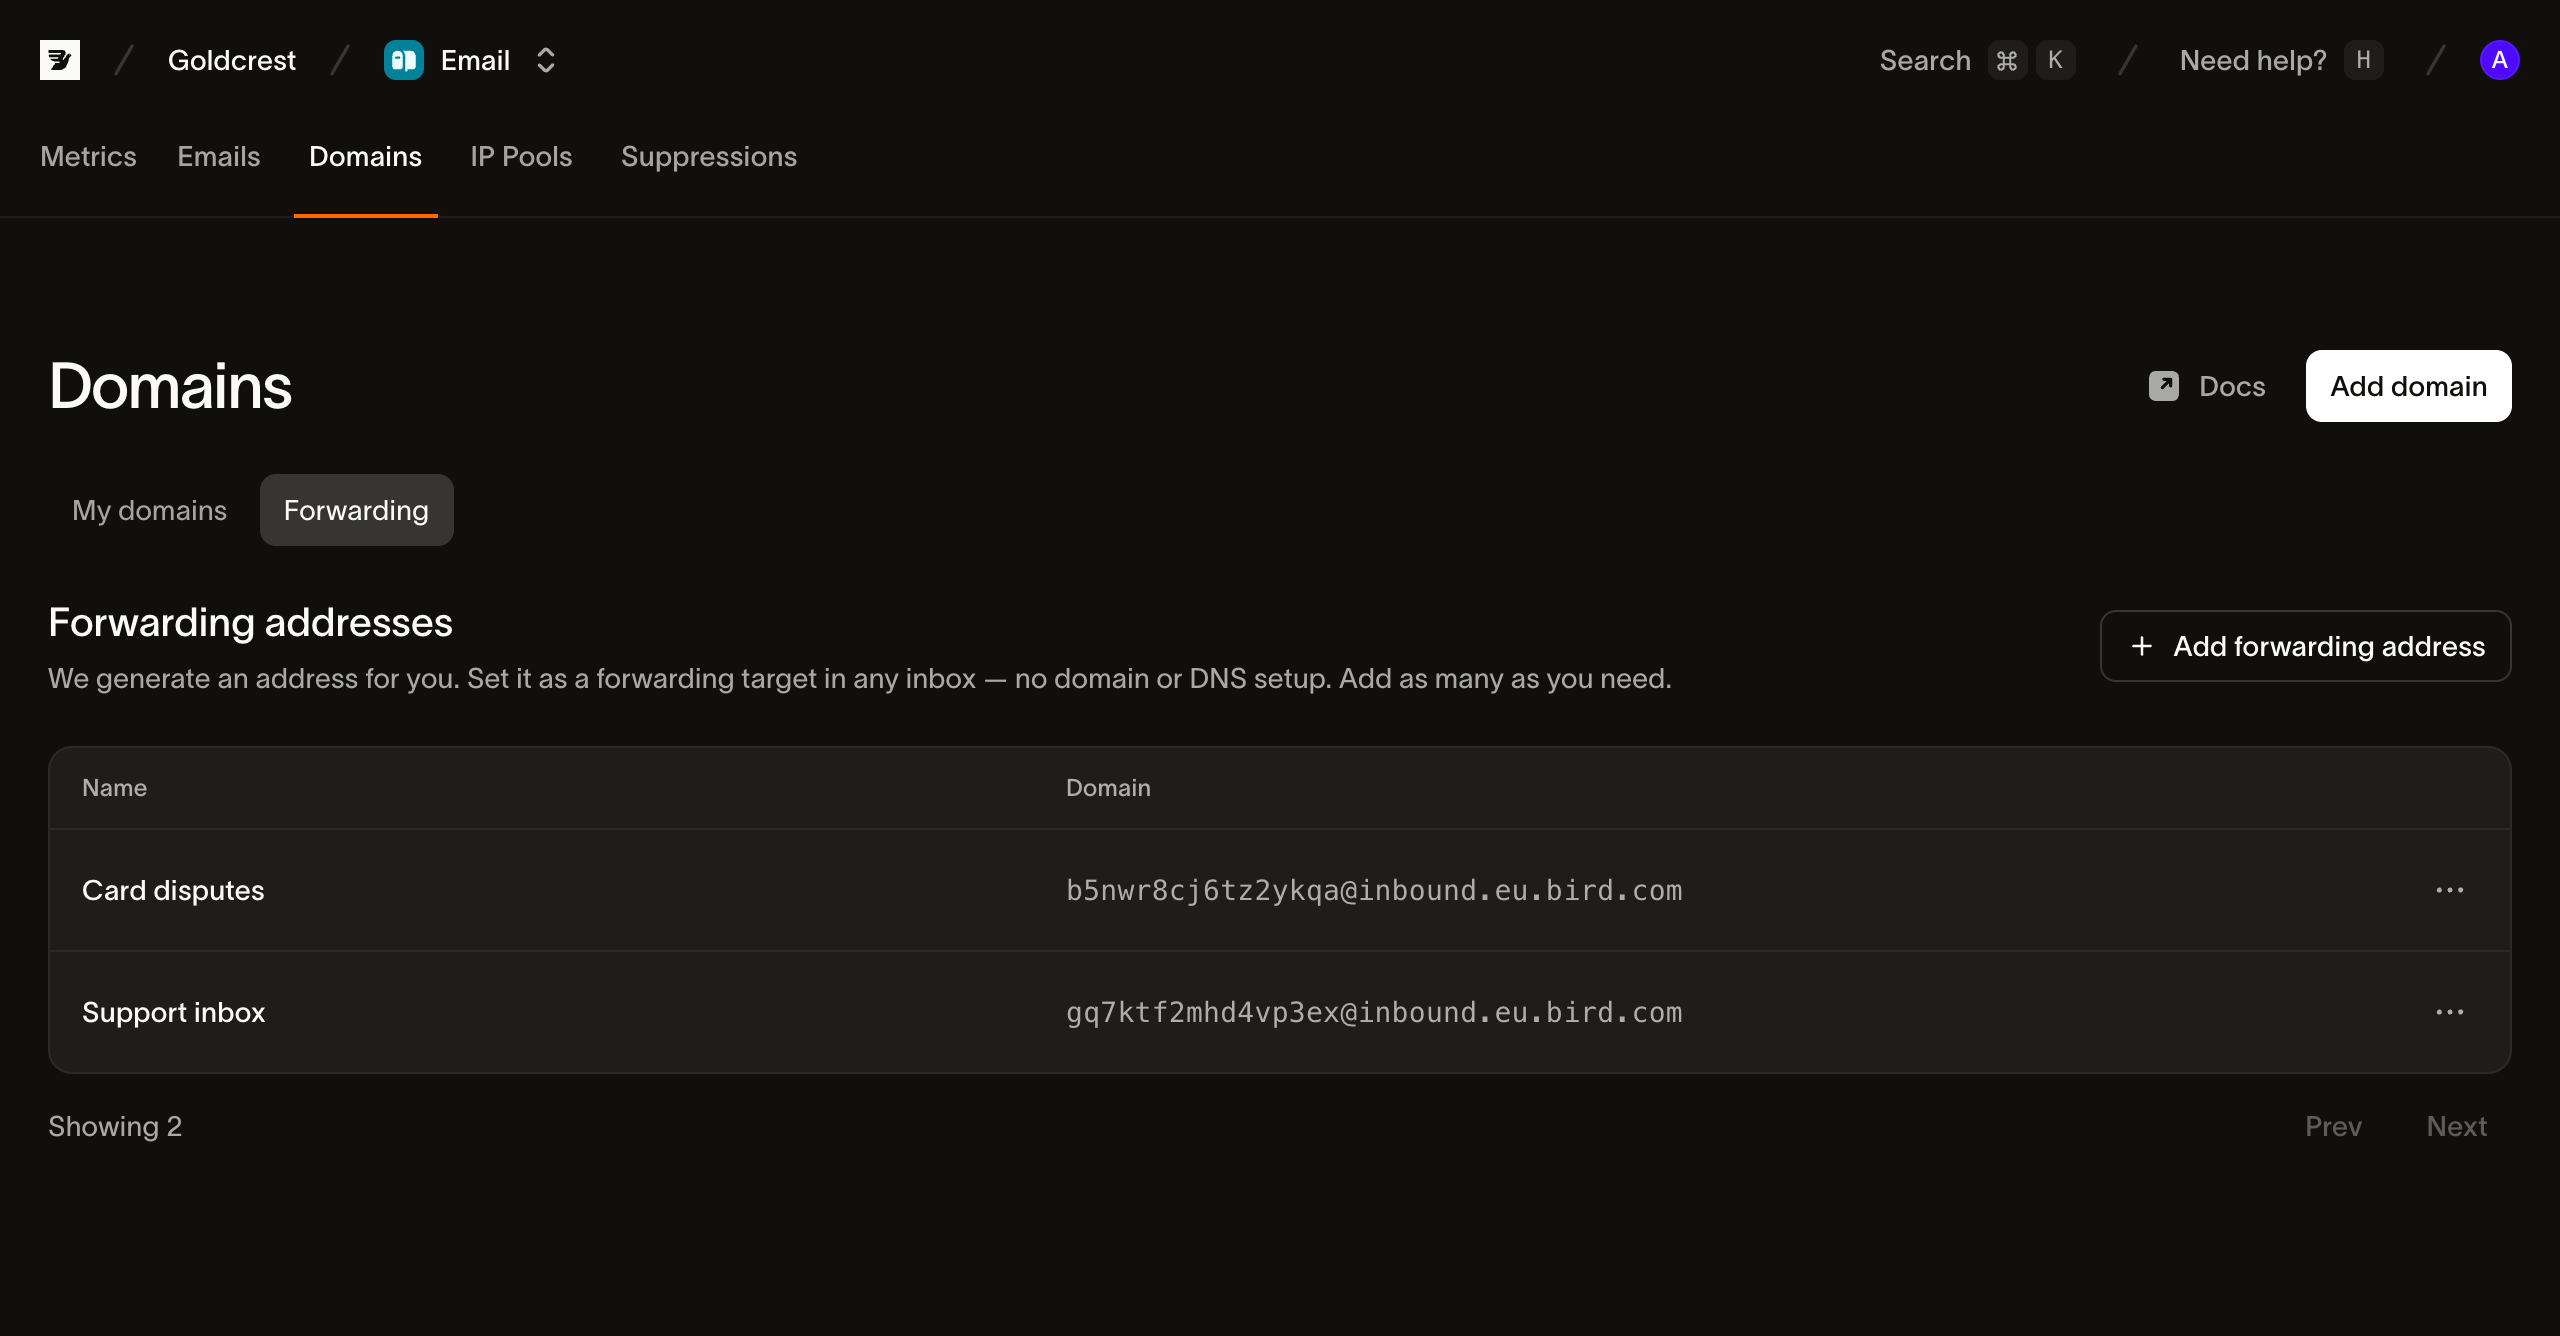
Programmatisch doet POST /v1/email/inbound-addresses hetzelfde (CLI: bird email inbound-addresses create). Het antwoord bevat het gegenereerde address, het bijbehorende id en je label.
Stel dat adres vervolgens in als doorstuurbestemming waar de mail nu binnenkomt: een doorstuuregel in Gmail of Google Workspace, een Outlook-regel of de doorstuurinstelling van je helpdesk. We ontvangen alles wat wordt doorgestuurd, ontleden het en slaan het op als inbound-bericht.
Ontvangen op je eigen domein
Domeinontvangst is een mogelijkheid van een verzenddomein, dus het domein moet eerst geregistreerd en DKIM-geverifieerd zijn. Gebruik een specifiek subdomein (inbound.acme.com), nooit je apex: ontvangst wordt ingeschakeld op de domeinregistratie zelf, en apex-MX-records zouden je zakelijke mail onderscheppen.
Open Email > Domains en selecteer je domein. Schakel bij Receiving (Optional) ontvangst in en publiceer de vermelde MX-records. Je kunt ontvangst pas inschakelen als DKIM is geverifieerd. Een domein dat al mail ontvangt voor een andere organisatie is ook niet beschikbaar.
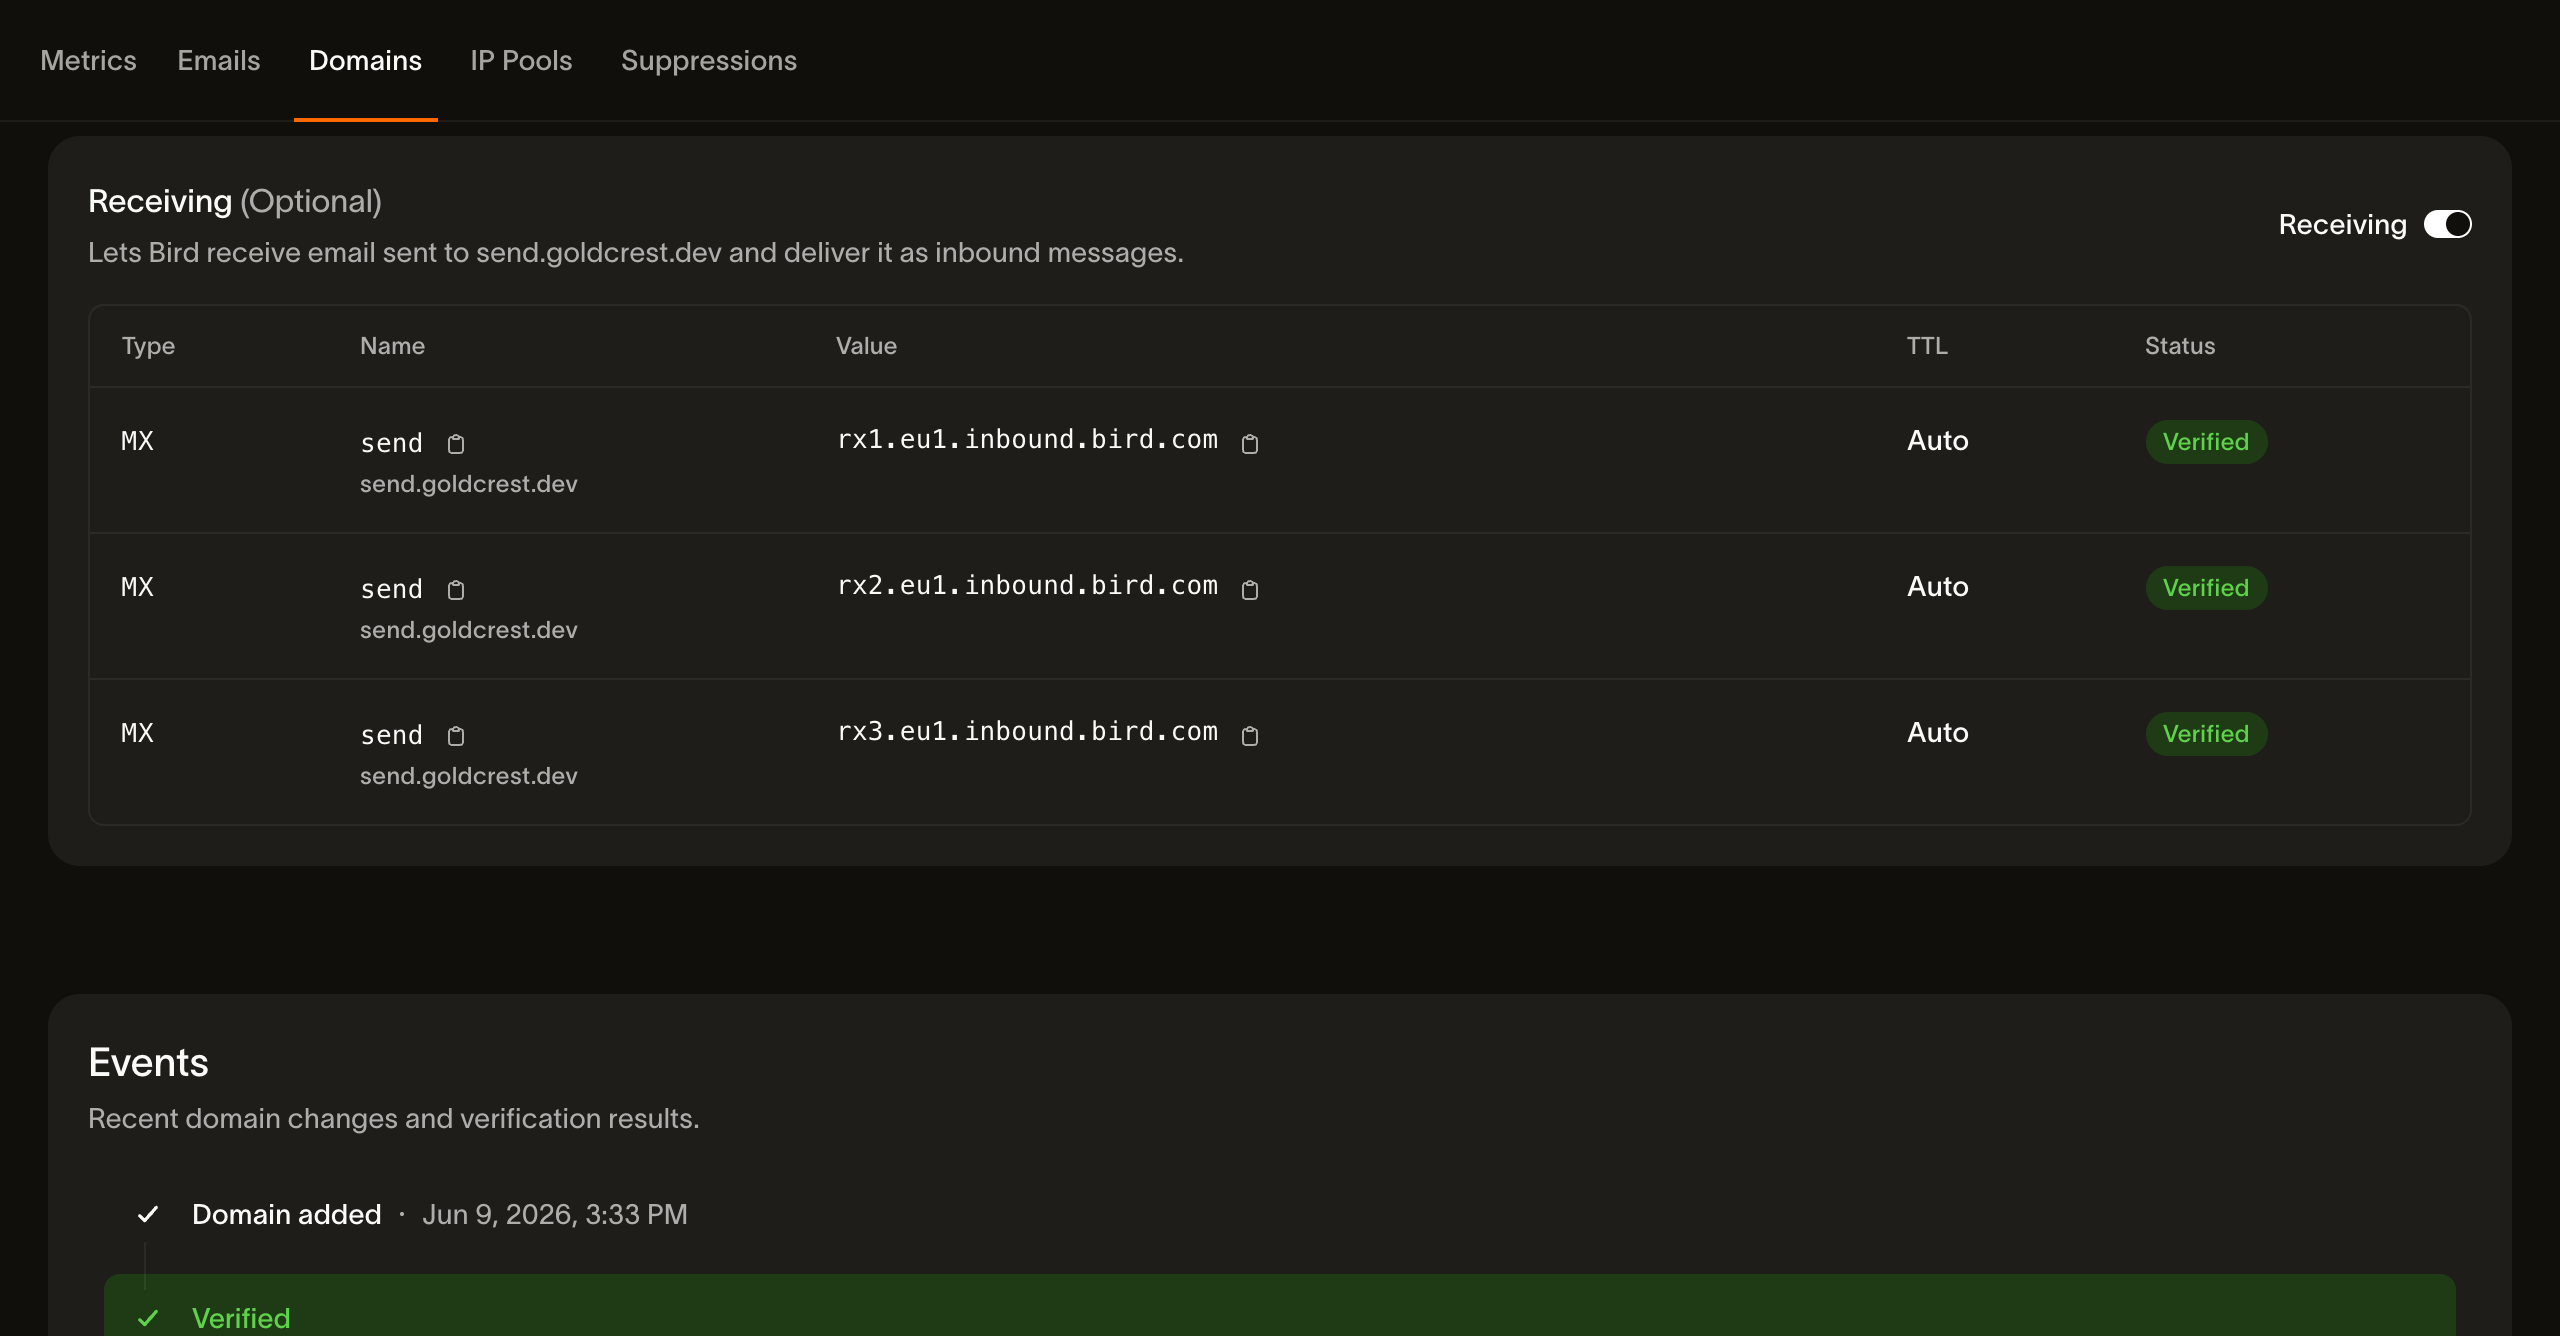
Na inschakeling doorloopt de ontvangststatus dezelfde levenscyclus als de verzendrecords: pending terwijl we DNS controleren op de MX-records, daarna verified zodra ze correct resolven. Vanaf dat moment wordt mail naar elk local-part op het domein (support@, orders@, alles) afgeleverd als inbound-bericht. De toggle uitschakelen stopt de aflevering van inbound-mail. De MX-records blijven op het domein staan als referentie, met hun status terug op pending.
Grootte van inbound-berichten
Bird ondersteunt inbound-berichten tot 20 MB, inclusief bijlagen, op elk ontvangstdomein in elke regio. Grotere berichten vallen buiten de ondersteunde limiet, ook als de verzendserver een SMTP-acceptatieantwoord ontvangt. Vertrouw niet op de aflevering ervan.
Een te groot bericht kan tijdens de SMTP-transactie worden geweigerd met 552 5.3.4 message size limit exceeded. De verzendserver ontvangt deze weigering en kan de afzender op de hoogte stellen. Bird kapt een bericht nooit af om binnen een limiet te passen.
Ontvangen berichten lezen
Het tabblad Receiving toont ontvangen berichten met het nieuwste bovenaan, met afzender, ontvanger, onderwerp en ontvangstdatum. Zoek op exact afzenderadres of filter op datum. Selecteer een rij om de weergaven Rendered, Text, Details en Raw te openen. De koptekst toont de SPF-, DKIM- en DMARC-resultaten die zijn vastgelegd toen het bericht binnenkwam.
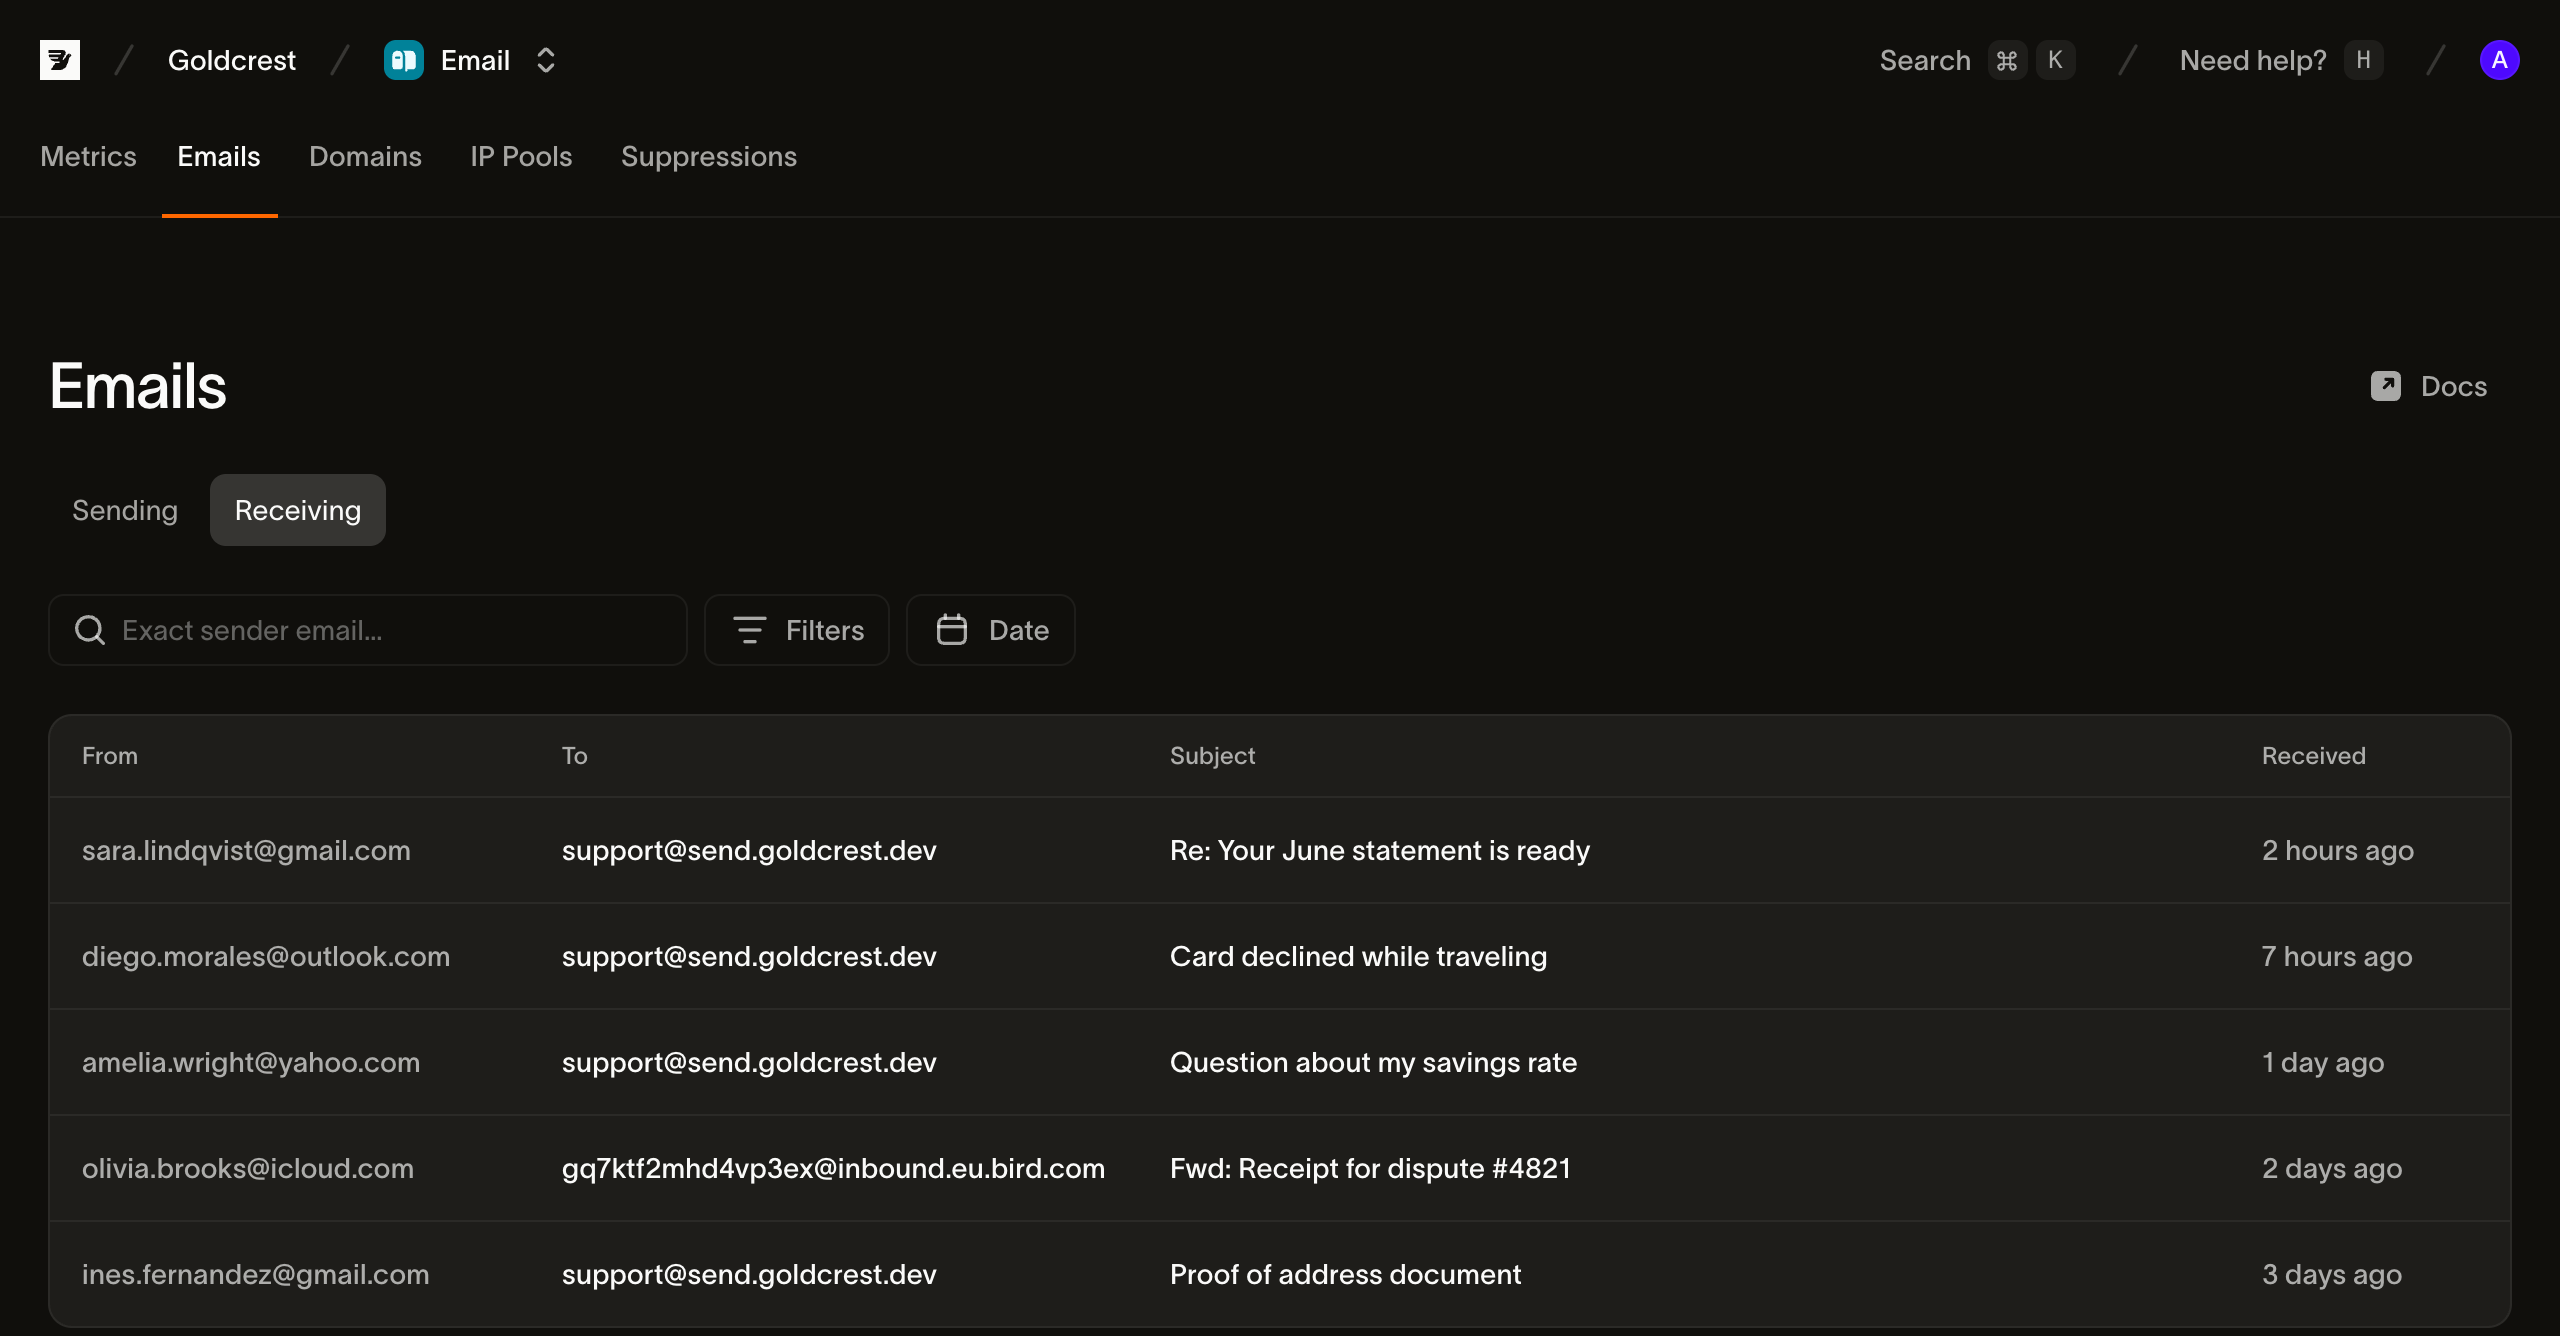
Ontvangen e-mails worden 30 dagen bewaard.
Dezelfde gegevens zijn beschikbaar via de API (CLI: bird email inbound-messages):
GET /v1/email/inbound-messagestoont berichten, filterbaar op afzender, inbound-adres en ontvangstdatum.GET /v1/email/inbound-messages/{id}retourneert de ontlede metadata van één bericht: adressering, onderwerp, threading-referenties, authenticatieresultaten en bijlagemetadata.GET /v1/email/inbound-messages/{id}/bodyretourneert de HTML- en platte-tekstinhoud.GET /v1/email/inbound-messages/{id}/attachmentstoont bijlagen; elke bijlage kan afzonderlijk worden gedownload.GET /v1/email/inbound-messages/{id}/rawretourneert het oorspronkelijke bericht precies zoals ontvangen, in RFC 5322 (MIME)-formaat.
Reageren op ontvangen mail: de email.received-webhook
Om mail te verwerken zodra deze binnenkomt (supportverzoeken routeren, antwoorden inlezen, een agent triggeren), abonneer je een webhook-endpoint op het email.received-event. We sturen het na ontvangst en parsing van elk bericht. De payload bevat het inbound_message_id, de afzender uit de From-header van het bericht, ontvangers, onderwerp en in_reply_to-referentie. Ook bevat het een algemeen authentication-oordeel (pass, fail of unknown) en de individuele SPF-, DKIM- en DMARC-resultaten; Authenticatieresultaten gebruiken legt uit welke daarvan momenteel gevuld zijn. Deze informatie ondersteunt routering en triage zonder een vervolgaanroep. Wanneer je de body of bijlagen nodig hebt, haal je ze op met de inbound-messages-API via het inbound_message_id uit het event. Het bericht is opgeslagen voordat het event wordt verzonden, dus dat id is beschikbaar zodra het event je bereikt: haal /raw of /body direct op vanuit je handler, zonder wachten en zonder polling.
Authenticatieresultaten gebruiken
SPF en DKIM worden gecontroleerd wanneer een bericht Bird bereikt. Headers die de afzender toevoegt, zoals een eigen Authentication-Results, veranderen deze resultaten niet.
De velden spf_pass en dkim_pass zijn elk true, false of null. null betekent dat er geen resultaat is vastgelegd, ook wanneer een controle niet kon worden voltooid. Een geslaagde DKIM-handtekening maakt dkim_pass true, zelfs als een andere handtekening op het bericht faalt. De velden tonen geen gedetailleerde resultaattokens, ondertekeningsdomeinen of selectors.
DMARC-resultaten zijn nog niet beschikbaar. Zolang dat zo is, zijn dmarc_pass en spam_score altijd null, en is authentication, dat dmarc_pass volgt, altijd unknown. Routeer niet op basis van dmarc_pass === true of authentication === "pass": geen enkel bericht voldoet aan een van beide voorwaarden.
Om geautomatiseerde routering nu te bewaken, vereist je dkim_pass === true of spf_pass === true, en behandel je false, null en ontbrekende waarden als niet-geverifieerd. Geslaagde SPF- en DKIM-controles bevestigen niet dat het ondertekenende of verzendende domein overeenkomt met het domein in de zichtbare From-header. Gebruik ze om niet-geauthenticeerde mail te filteren, niet als bewijs van wie het bericht heeft verzonden.
DMARC controleert de uitlijning met het domein in de From-header van het bericht. Het veld from in email.received bevat dat headeradres, met de door de relay geparsete afzender en vervolgens de envelope-afzender als terugvalwaarden wanneer de header niet kan worden gelezen. In email_mailbox.message_received bevat from de envelope-afzender, wat een ander bounceadres kan zijn. Voor mailboxroutering op basis van de zichtbare afzender haal je de metadata van het ontvangen bericht op met het message_id uit het event. Een geslaagde DMARC-controle authenticeert een domein; het bewijst niet dat een specifiek persoon het bericht heeft verzonden.
Vervolgstappen
- Verzenddomeinen: registreer en verifieer het domein waarop je wilt ontvangen.
- Webhooks: endpoints, handtekeningen en opnieuw proberen voor
email.received. - E-maillog: de verzendzijde van de pagina E-mails.
Gerelateerde bronnen
Ga verder met de documentatie, handleidingen en voorbeelden voor dit onderwerp.