Pengaturan verifikasi
Tab General di halaman Configure menentukan perilaku setiap verifikasi di workspace Anda. Tab ini mengatur berapa lama kode tetap berlaku, berapa banyak percobaan yang salah hingga verifikasi berakhir, seberapa cepat kode baru dapat dikirim, dan situs web atau aplikasi Android pemilik kode tersebut.
Setiap kolom menampilkan nilai yang berlaku: nilai pengganti Anda jika sudah diatur, atau nilai default platform Bird jika belum. Kolom tersimpan saat Anda meninggalkannya. Duration, Maximum Retries, Website, dan Android app hash ditetapkan saat verifikasi dibuat, sehingga perubahannya berlaku untuk verifikasi baru. Perubahan Retry Delay berlaku untuk panggilan create berikutnya, termasuk untuk verifikasi yang sedang berjalan.
Untuk mengubah pengaturan, Anda memerlukan izin verify_management pada tingkat write, yang dimiliki peran admin dan developer. Peran analyst dapat melihat halaman ini. Lihat Pengguna, tim & peran.
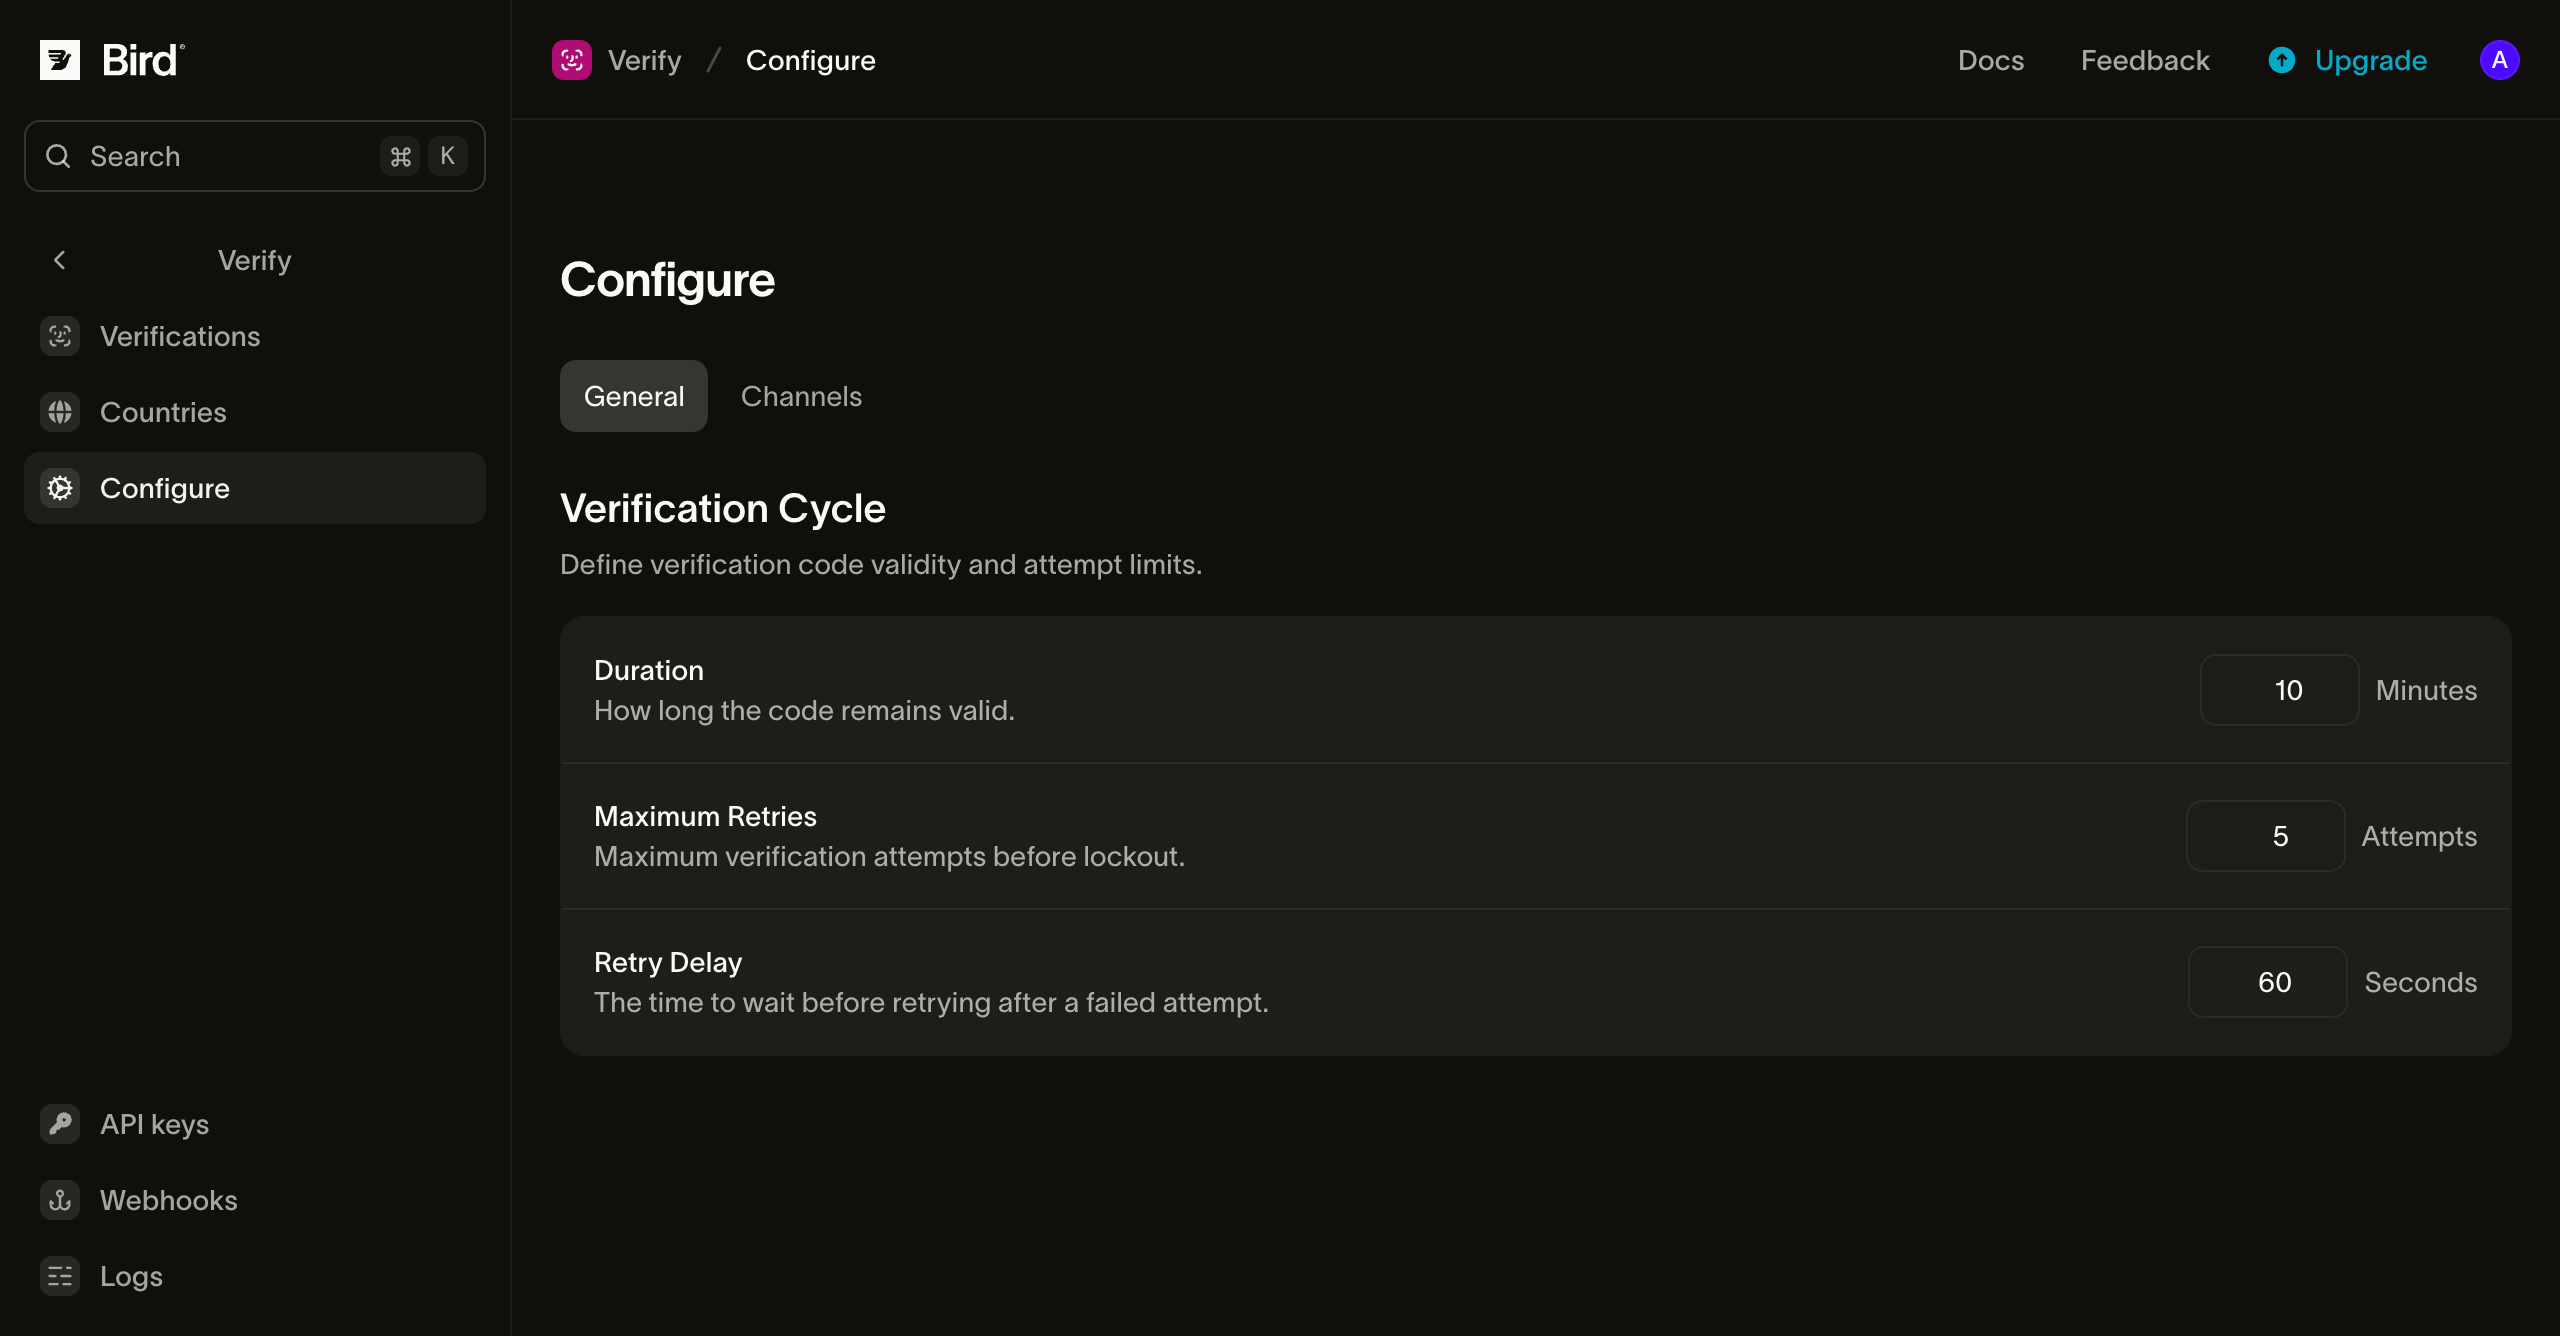
Siklus verifikasi
| Pengaturan | Yang diatur | Default | Rentang |
|---|---|---|---|
| Duration | Berapa lama verifikasi tetap terbuka. Pemeriksaan setelah jangka waktu ini mengembalikan alasan expired, dan verifikasi berakhir dengan alasan ttl_elapsed. | 10 menit | 1 hingga 999 menit |
| Maximum Retries | Berapa banyak kode salah hingga verifikasi berakhir. Kode salah terakhir menggagalkan verifikasi dengan alasan attempts_exhausted. | 5 | 1 hingga 10 |
| Retry Delay | Jeda pengiriman ulang: waktu tunggu minimum sebelum kode lain dikirim ke penerima yang sama. | 60 detik | 0 hingga 3.600 detik |
- Duration mulai berjalan saat verifikasi dibuat. Pengiriman ulang atau peralihan ke saluran lain mengirim kode baru, tetapi tetap memakai waktu kedaluwarsa awal, sehingga pengiriman ulang yang terlambat tidak memperpanjang jangka waktunya. Untuk alur autentikasi, atur nilainya 10 menit atau kurang; Praktik terbaik menjelaskan alasannya.
- Maximum Retries menghitung kode yang salah dari semua kode yang dikirim untuk verifikasi tersebut, sehingga pengiriman ulang tidak mengatur ulang hitungannya. Jika pemeriksaan dengan kode yang salah membuat verifikasi tetap tertunda, sisa percobaan dilaporkan di
attempts_remaining. - Retry Delay berlaku saat Anda memanggil create lagi untuk penerima yang sama. Selama masa jeda, panggilan tersebut mengembalikan verifikasi yang masih aktif tanpa mengirim kode baru. Kirim kode melalui saluran lain tidak terkena jeda ini, karena peralihan saluran adalah permintaan yang berbeda dari meminta saluran yang sama lagi. Atur nilainya ke 0 untuk mengirim kode baru pada setiap panggilan create, dalam batas per penerima di Abuse guardrails.
Panjang kode tidak diatur di halaman ini. Secara default, kode terdiri dari enam digit angka, dan options.code_length menetapkan 4 hingga 8 digit untuk satu verifikasi; lihat Options.
Isi otomatis
Website menyebutkan situs tempat pengguna Anda memasukkan kode, misalnya https://login.example.com. Jika situs web ditetapkan, browser dapat menawarkan kode di situs tersebut dan tidak di situs lain. Dengan begitu, pengguna tidak perlu menyalin kode. Biarkan kosong untuk mengirim kode tanpa menyebutkan situs web.
Tulis situs web sebagai https:// diikuti domainnya dalam huruf kecil, tanpa port, path, atau garis miring di akhir. Domain internasional menggunakan bentuk xn--, misalnya https://xn--bcher-kva.example untuk bücher.example. Bentuk lain akan ditolak, dan pesan kesalahan menyebutkan bentuk yang harus dimasukkan jika ada. Gunakan situs yang persis menampilkan kolom kode: formulir di login.example.com memerlukan https://login.example.com, bukan https://example.com.
Setelah verifikasi memiliki situs web, Verify menambahkannya ke pesan kode:
- SMS: pesan diakhiri dengan baris seperti
@login.example.com #123456, kecuali jika Android app hash diatur, yang menggantikan baris tersebut. Tandai kolom input kode Anda denganautocomplete="one-time-code"agar Safari dan browser lain menawarkan kode, lalu panggil WebOTP API dari halaman jika Anda ingin browser mengisinya tanpa ketukan. Baris tambahan ini dapat menambah satu segmen SMS. Dalam banyak bahasa yang memerlukan pengodean Unicode, seperti Arab, Yunani, atau Rusia, kode yang terikat ke situs memakan dua segmen alih-alih satu, sehingga biaya SMS menjadi dua kali lipat. Domain yang panjang dapat menimbulkan hal yang sama dalam bahasa lain. - Email: pesan membawa header
OTP-Tokenberisi kode dan situs web, sebagaimana didefinisikan oleh OTP-Token Internet-Draft, revision 01. Aplikasi email baru mulai membaca header ini, jadi perlakukan header tersebut sebagai tambahan untuk kode di dalam pesan.
Situs web ditetapkan saat verifikasi dibuat. Pengiriman ulang, fallback ke saluran lain, atau panggilan create lain untuk penerima yang sama tetap memakai situs web tersebut.
Android app hash
Android app hash menyebutkan aplikasi Android Anda, sehingga aplikasi dapat membaca kode dari SMS melalui SMS Retriever API milik Google, tanpa izin SMS dan tanpa ketukan. Nilainya adalah hash 11 karakter yang diturunkan Google dari nama paket dan sertifikat penandatanganan aplikasi Anda, misalnya FA+9qCX9VSu. Biarkan kosong untuk mengirim kode tanpa menyebutkan aplikasi.
Jika hash diatur, SMS berupa pesan singkat yang diakhiri hash pada barisnya sendiri. Pesan ini tetap dalam batas 140 byte yang dibaca SMS Retriever, dalam setiap bahasa dan pada setiap panjang kode:
12345678 is your verification code.
FA+9qCX9VSu
Pesan singkat ini tidak memuat waktu kedaluwarsa, peringatan, dan baris situs web. Email tidak berubah: email membawa header OTP-Token persis seperti jika tidak ada hash. Seperti situs web, hash ditetapkan saat verifikasi dibuat.
Jika Anda tidak ingin menghitung hash, SMS User Consent API dari Google memungkinkan aplikasi Anda membaca kode Verify setelah satu ketukan, tanpa perlu mengatur apa pun di sini.
Menghitung app hash
Hash berasal dari sertifikat penandatanganan aplikasi Anda, sehingga Bird tidak dapat menghitung atau memeriksanya untuk Anda. Hitung hash dengan perintah di panduan Google, menggunakan keystore, alias sertifikat, dan nama paket Anda:
keytool -exportcert -alias KEY_ALIAS -keystore MY_KEYSTORE.keystore | xxd -p | tr -d "[:space:]" | echo -n com.example.myapp `cat` | sha256sum | tr -d "[:space:]-" | xxd -r -p | base64 | cut -c1-11- Google Play menandatangani aplikasi Anda: jika memakai Play App Signing, unduh sertifikat penandatanganan aplikasi (
deployment_cert.der) dari bagian App signing di Play Console, lalu hitung hash dari sertifikat tersebut, bukan dari kunci upload Anda. Panduan Google menunjukkan cara mengimpornya ke keystore terlebih dahulu. - Periksa kesalahan: perintah tersebut tetap mencetak 11 karakter saat
keytoolgagal, jadi baca output-nya sebelum Anda menyalin hash. - Build debug: build debug ditandatangani dengan kunci yang berbeda, sehingga memiliki hash sendiri. Kelas contoh
AppSignatureHelperdari Google mencetak hash build yang sedang berjalan; hapus kelas tersebut dari aplikasi Anda setelah mendapatkan nilainya.
Mengikat kode per permintaan
Sebuah permintaan dapat menentukan situs webnya sendiri dengan options.autofill_origin, yang menggantikan Website untuk verifikasi tersebut. Gunakan opsi ini jika satu workspace melayani beberapa situs.
options.android_app_hash menggantikan Android app hash dengan cara yang sama, misalnya untuk mengirim hash build debug dari lingkungan pengujian.
Jika kolom kode berada di iframe lintas origin, misalnya formulir pembayaran yang disematkan di halaman checkout toko, atur options.autofill_origin ke situs web iframe dan options.autofill_top_level_origin ke halaman di tab browser. Baris SMS kemudian menyebutkan kedua situs, seperti pada @shop.example #123456 @pay.example, sehingga dapat menambah satu segmen dalam bahasa apa pun. Chrome mengisi otomatis formulir tersebut jika halaman menyematkan iframe secara langsung dan memberinya allow="otp-credentials". Email tidak mengirim header OTP-Token untuk verifikasi ini, karena header tersebut hanya dapat menyebutkan satu situs web. Permintaan ditolak dengan 422 jika situs web tingkat atas formatnya salah, jika tidak ada situs web yang diatur di permintaan maupun di halaman ini, atau jika situs web tingkat atas sama dengan situs web tersebut.
Pengirim SMS terdaftar
Jika Anda mengirim SMS dari pengirim terdaftar milik Anda sendiri, misalnya kampanye 10DLC di AS, tambahkan contoh pesan yang diakhiri baris pengikat ke kampanye tersebut sebelum Anda mengatur situs web, dan contoh pesan singkat sebelum Anda mengatur Android app hash. Operator dapat memfilter pesan yang berbeda dari contoh terdaftar kampanye.
Pemecahan masalah
- Situs web ditolak. Nilainya tidak sesuai format yang diwajibkan. Masukkan format yang disarankan pesan kesalahan, misalnya
https://example.comuntukhttps://Example.com/. - Browser tidak menawarkan kode. Pastikan situs web sama persis dengan alamat halaman, termasuk subdomainnya, dan input kode memiliki
autocomplete="one-time-code". Untuk iframe, pastikan permintaan mengatur kedua situs web dan halaman penyemat memberikanallow="otp-credentials". Isi otomatis juga bergantung pada browser: Chrome membaca baris SMS melalui WebOTP dan Safari melalui fitur isi otomatis kodenya, sedangkan Firefox tidak mendukung WebOTP (dukungan browser). - Aplikasi Android tidak membaca kode. Pastikan hash berasal dari sertifikat yang menandatangani build yang terpasang: sertifikat Play App Signing untuk aplikasi yang dipasang dari Google Play, dan kunci debug untuk build debug. Aplikasi harus memulai SMS Retriever sebelum kode dikirim.
- Android app hash ditolak. Nilainya harus tepat 11 karakter yang terdiri dari
AhinggaZ,ahinggaz,0hingga9,+, dan/, persis seperti yang dicetak perintah di atas. - Kode kedaluwarsa sebelum pengguna memasukkannya. Periksa waktu percobaan di log Verify sebelum menaikkan Duration. Penyebabnya biasanya jalur pengiriman yang lambat, dan jangka waktu yang lebih panjang melemahkan kode.
Langkah berikutnya
- Mengirim verifikasi: buat dan periksa verifikasi, termasuk opsi per permintaan.
- Tujuan: pilih kanal dan urutannya untuk setiap negara tujuan.
- Pengirim dan branding: lihat pesan yang dikirim Verify dan pilih pengirim untuk setiap kanal.
Sumber daya terkait
Lanjutkan dengan dokumentasi, panduan, dan contoh untuk topik ini.