Configuración de verificación
La pestaña General de la página Configure define cómo se comporta cada verificación de tu espacio de trabajo. Controla cuánto tiempo sigue siendo válido un código, cuántos intentos incorrectos terminan una verificación, cuánto hay que esperar para enviar un código nuevo y a qué sitio web o aplicación Android pertenece el código.
Cada campo muestra el valor efectivo: tu valor personalizado si lo has definido o, si no, el valor predeterminado de la plataforma de Bird. Un campo se guarda al salir de él. Duration, Maximum Retries, Website y Android app hash quedan fijados al crear una verificación, así que un cambio en ellos se aplica a las verificaciones nuevas. Un cambio en Retry Delay se aplica a la siguiente llamada de creación, también para una verificación que ya está en curso.
Para cambiar una opción necesitas el permiso verify_management en el nivel write, que incluyen los roles admin y developer. El rol analyst puede ver la página. Consulta Usuarios, equipos y roles.
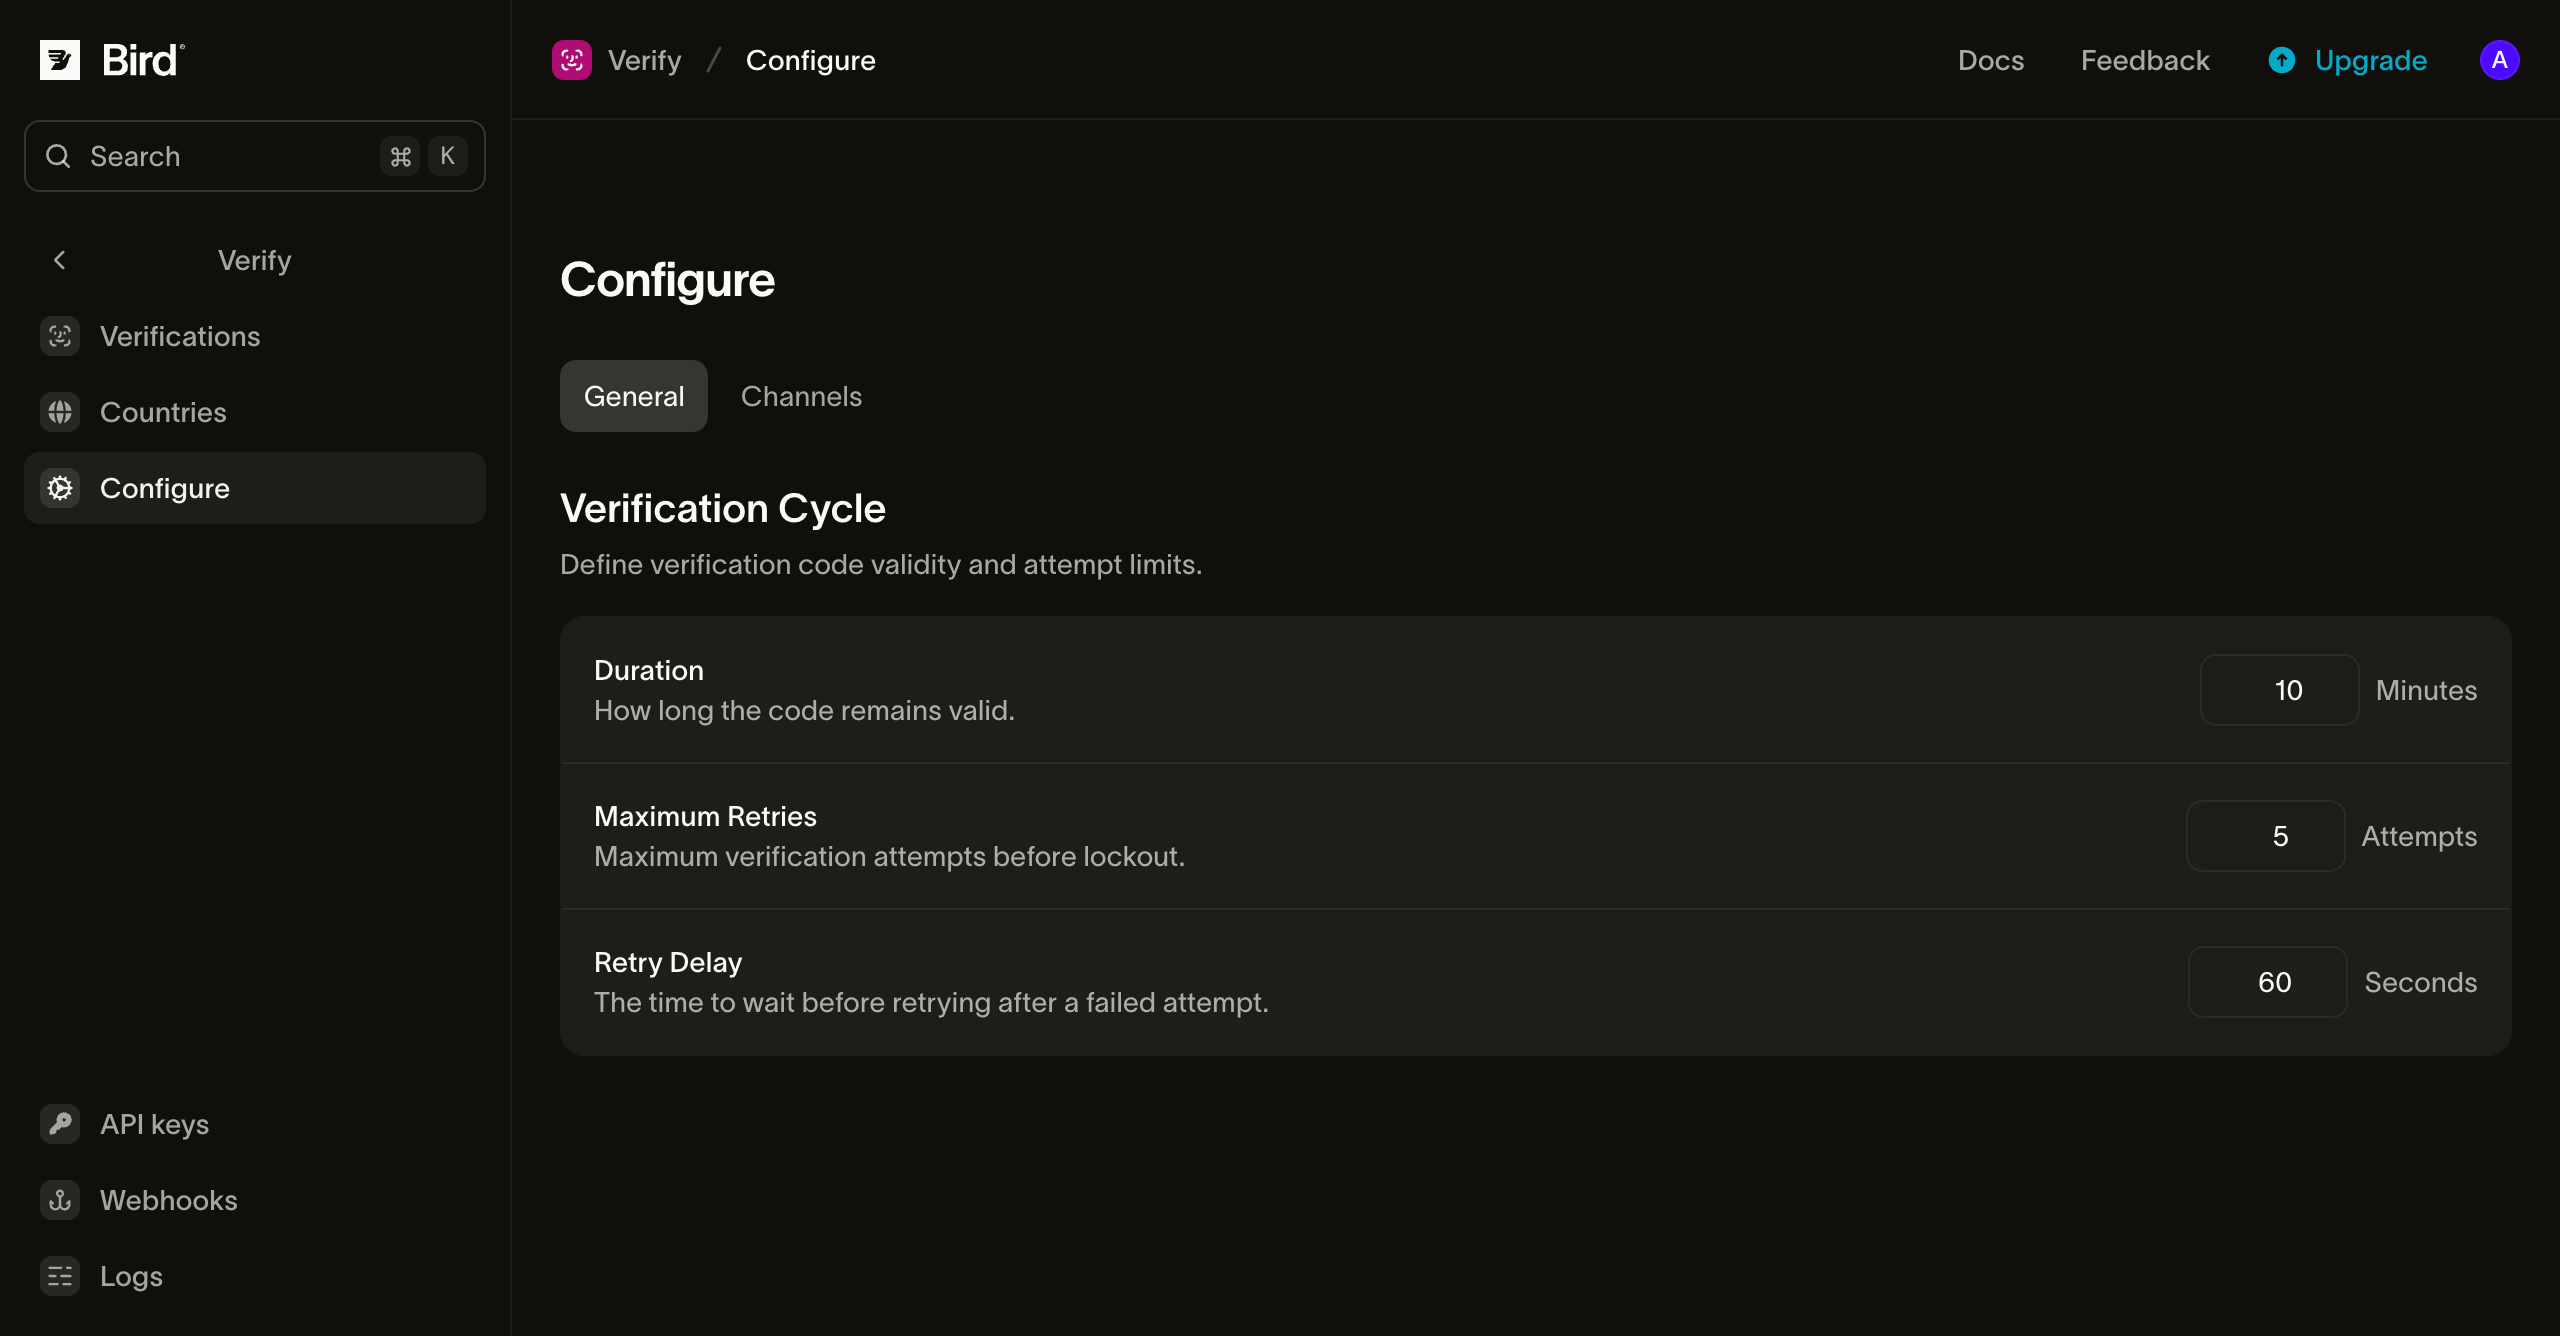
Ciclo de verificación
| Opción | Qué controla | Valor predeterminado | Rango |
|---|---|---|---|
| Duration | Cuánto tiempo permanece abierta una verificación. Una comprobación fuera de este plazo devuelve el motivo expired, y la verificación termina con el motivo ttl_elapsed. | 10 minutos | De 1 a 999 minutos |
| Maximum Retries | Cuántos códigos incorrectos terminan una verificación. El último la hace fallar con el motivo attempts_exhausted. | 5 | De 1 a 10 |
| Retry Delay | El tiempo de espera entre reenvíos: la espera mínima antes de enviar otro código al mismo destinatario. | 60 segundos | De 0 a 3600 segundos |
- Duration empieza a contar cuando se crea la verificación. Un reenvío o un cambio a otro canal envía un código nuevo, pero mantiene la caducidad original, así que un reenvío tardío no amplía el plazo. Mantenlo en 10 minutos o menos en los flujos de autenticación; Buenas prácticas explica por qué.
- Maximum Retries cuenta los códigos incorrectos de todos los códigos enviados para la verificación, así que un reenvío no lo reinicia. Si una comprobación con un código incorrecto deja la verificación pendiente, indica los intentos restantes en
attempts_remaining. - Retry Delay se aplica cuando vuelves a llamar a create para el mismo destinatario. Durante el tiempo de espera, la llamada devuelve la verificación activa sin enviar un código nuevo. Enviar el código por otro canal queda exento, porque cambiar de canal es una solicitud distinta de pedir de nuevo el mismo canal. Ponlo en 0 para enviar un código nuevo en cada llamada a create, dentro de los límites por destinatario de Protecciones contra abusos.
La longitud del código no está en esta página. Por defecto, los códigos tienen seis dígitos numéricos, y options.code_length fija entre 4 y 8 dígitos para una verificación; consulta Opciones.
Autocompletado
Website indica el sitio donde tus usuarios introducen sus códigos, como https://login.example.com. Con un sitio web configurado, los navegadores pueden ofrecer el código en ese sitio y en ningún otro, lo que evita que el usuario tenga que copiarlo. Déjalo vacío para enviar códigos que no indiquen ningún sitio web.
Escribe el sitio web como https:// seguido de su dominio en minúsculas, sin puerto, ruta ni barra final. Un dominio internacionalizado usa su forma xn--, por ejemplo https://xn--bcher-kva.example para bücher.example. Cualquier otra forma se rechaza, y el mensaje indica la forma que debes introducir cuando existe una. Usa el sitio exacto que muestra el campo del código: un formulario en login.example.com necesita https://login.example.com, no https://example.com.
Cuando una verificación tiene un sitio web, Verify lo añade a los mensajes con el código:
- SMS: el mensaje termina con una línea como
@login.example.com #123456, salvo que haya un hash de aplicación Android configurado, que la sustituye. Marca el campo del código conautocomplete="one-time-code"para que Safari y otros navegadores ofrezcan el código, y llama a la API de WebOTP desde la página si quieres que el navegador lo rellene sin que el usuario toque nada. La línea adicional puede añadir un segmento de SMS: en muchos idiomas que necesitan codificación Unicode, como el árabe, el griego o el ruso, un código vinculado ocupa dos segmentos en lugar de uno, lo que duplica su coste de SMS, y un dominio largo puede tener el mismo efecto en otros idiomas. - Email: el mensaje incluye una cabecera
OTP-Tokencon el código y el sitio web, según define el Internet-Draft OTP-Token, revisión 01. Las aplicaciones de correo apenas empiezan a leer esta cabecera, así que considérala un complemento del código que aparece en el mensaje.
El sitio web queda fijado al crear la verificación. Un reenvío, un cambio a otro canal de respaldo u otra llamada a create para el mismo destinatario lo mantienen.
Hash de aplicación Android
Android app hash identifica tu aplicación Android para que pueda leer el código del SMS mediante la API SMS Retriever de Google, sin el permiso SMS y sin que el usuario toque nada. El valor es el hash de 11 caracteres que Google obtiene del nombre del paquete y del certificado de firma de tu aplicación, como FA+9qCX9VSu. Déjalo vacío para enviar códigos que no indiquen ninguna aplicación.
Con un hash configurado, el SMS es un mensaje corto que termina con el hash en una línea propia. Cabe en los 140 bytes que lee SMS Retriever, en cualquier idioma y con cualquier longitud de código:
12345678 is your verification code.
FA+9qCX9VSu
El mensaje corto omite la caducidad, la advertencia y la línea del sitio web. El correo electrónico no cambia: incluye la cabecera OTP-Token exactamente igual que sin hash. Igual que el sitio web, el hash queda fijado al crear la verificación.
Si prefieres no calcular un hash, la API SMS User Consent de Google permite que tu aplicación lea los códigos de Verify con un solo toque, sin configurar nada aquí.
Calcular el hash de la aplicación
El hash se obtiene del certificado de firma de tu aplicación, así que Bird no puede calcularlo ni comprobarlo por ti. Calcúlalo con el comando de la guía de Google, usando tu almacén de claves, el alias del certificado y el nombre del paquete:
keytool -exportcert -alias KEY_ALIAS -keystore MY_KEYSTORE.keystore | xxd -p | tr -d "[:space:]" | echo -n com.example.myapp `cat` | sha256sum | tr -d "[:space:]-" | xxd -r -p | base64 | cut -c1-11- Google Play firma tu aplicación: con Play App Signing, descarga el certificado de firma de la aplicación (
deployment_cert.der) desde la sección App signing de Play Console y calcula el hash a partir de él, no de tu clave de subida. La guía de Google explica cómo importarlo antes en un almacén de claves. - Comprueba si hay errores: el comando imprime 11 caracteres aunque
keytoolfalle, así que revisa su salida antes de copiar el hash. - Compilaciones de depuración: una compilación de depuración se firma con otra clave, así que tiene su propio hash. La clase de ejemplo
AppSignatureHelperde Google imprime el hash de la compilación en ejecución; elimínala de tu aplicación cuando tengas el valor.
Vincular un código en cada solicitud
Una solicitud puede indicar su propio sitio web con options.autofill_origin, que sustituye a Website para esa verificación. Úsalo cuando un mismo espacio de trabajo da servicio a varios sitios.
options.android_app_hash sustituye a Android app hash de la misma forma, por ejemplo para enviar el hash de una compilación de depuración desde un entorno de pruebas.
Cuando el campo del código está en un iframe de otro origen, como un formulario de pago integrado en el proceso de compra de una tienda, asigna a options.autofill_origin el sitio web del iframe y a options.autofill_top_level_origin la página que aparece en la pestaña del navegador. Así, la línea de SMS nombra ambos sitios, como en @shop.example #123456 @pay.example, lo que puede añadir un segmento en cualquier idioma. Chrome rellena automáticamente ese formulario cuando la página integra el iframe directamente y le concede allow="otp-credentials". El correo electrónico no envía la cabecera OTP-Token en estas verificaciones, porque la cabecera solo puede nombrar un sitio web. La solicitud se rechaza con 422 cuando el sitio web de nivel superior tiene un formato incorrecto, cuando no hay ningún sitio web definido en la solicitud ni en esta página, o cuando coincide con ese sitio web.
Remitentes de SMS registrados
Si envías SMS desde tu propio remitente registrado, como una campaña 10DLC de EE. UU., añade a la campaña un mensaje de ejemplo que termine con la línea vinculada antes de configurar un sitio web, y un ejemplo del mensaje corto antes de configurar un hash de aplicación Android. Los operadores pueden filtrar un mensaje que no coincida con los ejemplos registrados de la campaña.
Solución de problemas
- Se rechaza el sitio web. El valor no tiene el formato requerido. Introduce el formato que sugiere el mensaje, por ejemplo
https://example.comparahttps://Example.com/. - El navegador no ofrece el código. Comprueba que el sitio web coincide exactamente con la dirección de la página, incluido cualquier subdominio, y que el campo del código tiene
autocomplete="one-time-code". Si usas un iframe, comprueba que la solicitud define ambos sitios web y que la página que lo integra concedeallow="otp-credentials". El autorrelleno también depende del navegador: Chrome lee la línea de SMS mediante WebOTP y Safari mediante su autorrelleno de códigos, mientras que Firefox no admite WebOTP (compatibilidad de navegadores). - La aplicación Android no lee el código. Comprueba que el hash procede del certificado que firma la compilación instalada: el certificado de Play App Signing para una aplicación instalada desde Google Play y la clave de depuración para una compilación de depuración. La aplicación debe iniciar SMS Retriever antes de que se envíe el código.
- Se rechaza el hash de la aplicación Android. El valor debe tener exactamente 11 caracteres entre
AyZ,ayz,0y9,+y/, tal como los imprime el comando anterior. - Un código caducó antes de que el usuario lo introdujera. Revisa los tiempos de los intentos en el registro de Verify antes de aumentar Duration. La causa suele ser una ruta de entrega lenta, y un plazo más largo debilita el código.
Próximos pasos
- Envío de verificaciones: crea y comprueba verificaciones, incluidas las opciones por solicitud.
- Destinos: elige los canales y su orden para cada país de destino.
- Remitentes y marca: consulta los mensajes que envía Verify y elige el remitente de cada canal.
Recursos relacionados
Continúa con la documentación, guías y ejemplos de este tema.