DKIM, SPF & DMARC
E-Mail-Authentifizierung ist der Weg, über den empfangende Mailserver entscheiden, ob eine Nachricht wirklich von Ihrer Domain stammt. Jeder DNS-Eintrag, den Sie für eine Sendedomain veröffentlichen, beweist eine bestimmte Sache. DKIM beweist, dass die Nachricht von Ihnen signiert wurde. Der Return-Path beweist, dass Bounces über eine Adresse zurückfließen, die mit Ihrer Domain übereinstimmt. DMARC teilt Empfängern mit, was zu tun ist, wenn diese Prüfungen fehlschlagen. Diese Seite beschreibt jeden Eintrag, den wir Sie bitten zu veröffentlichen, und was er beweist. Falls Sie noch keine Sendedomain hinzugefügt haben, beginnen Sie mit Sende-Domains.
Die DNS-Einträge
Öffnen Sie Email > Domains und wählen Sie dann Ihre Domain aus, um die zu veröffentlichenden Einträge anzuzeigen. Die API liefert dieselben Einträge in dns_records.
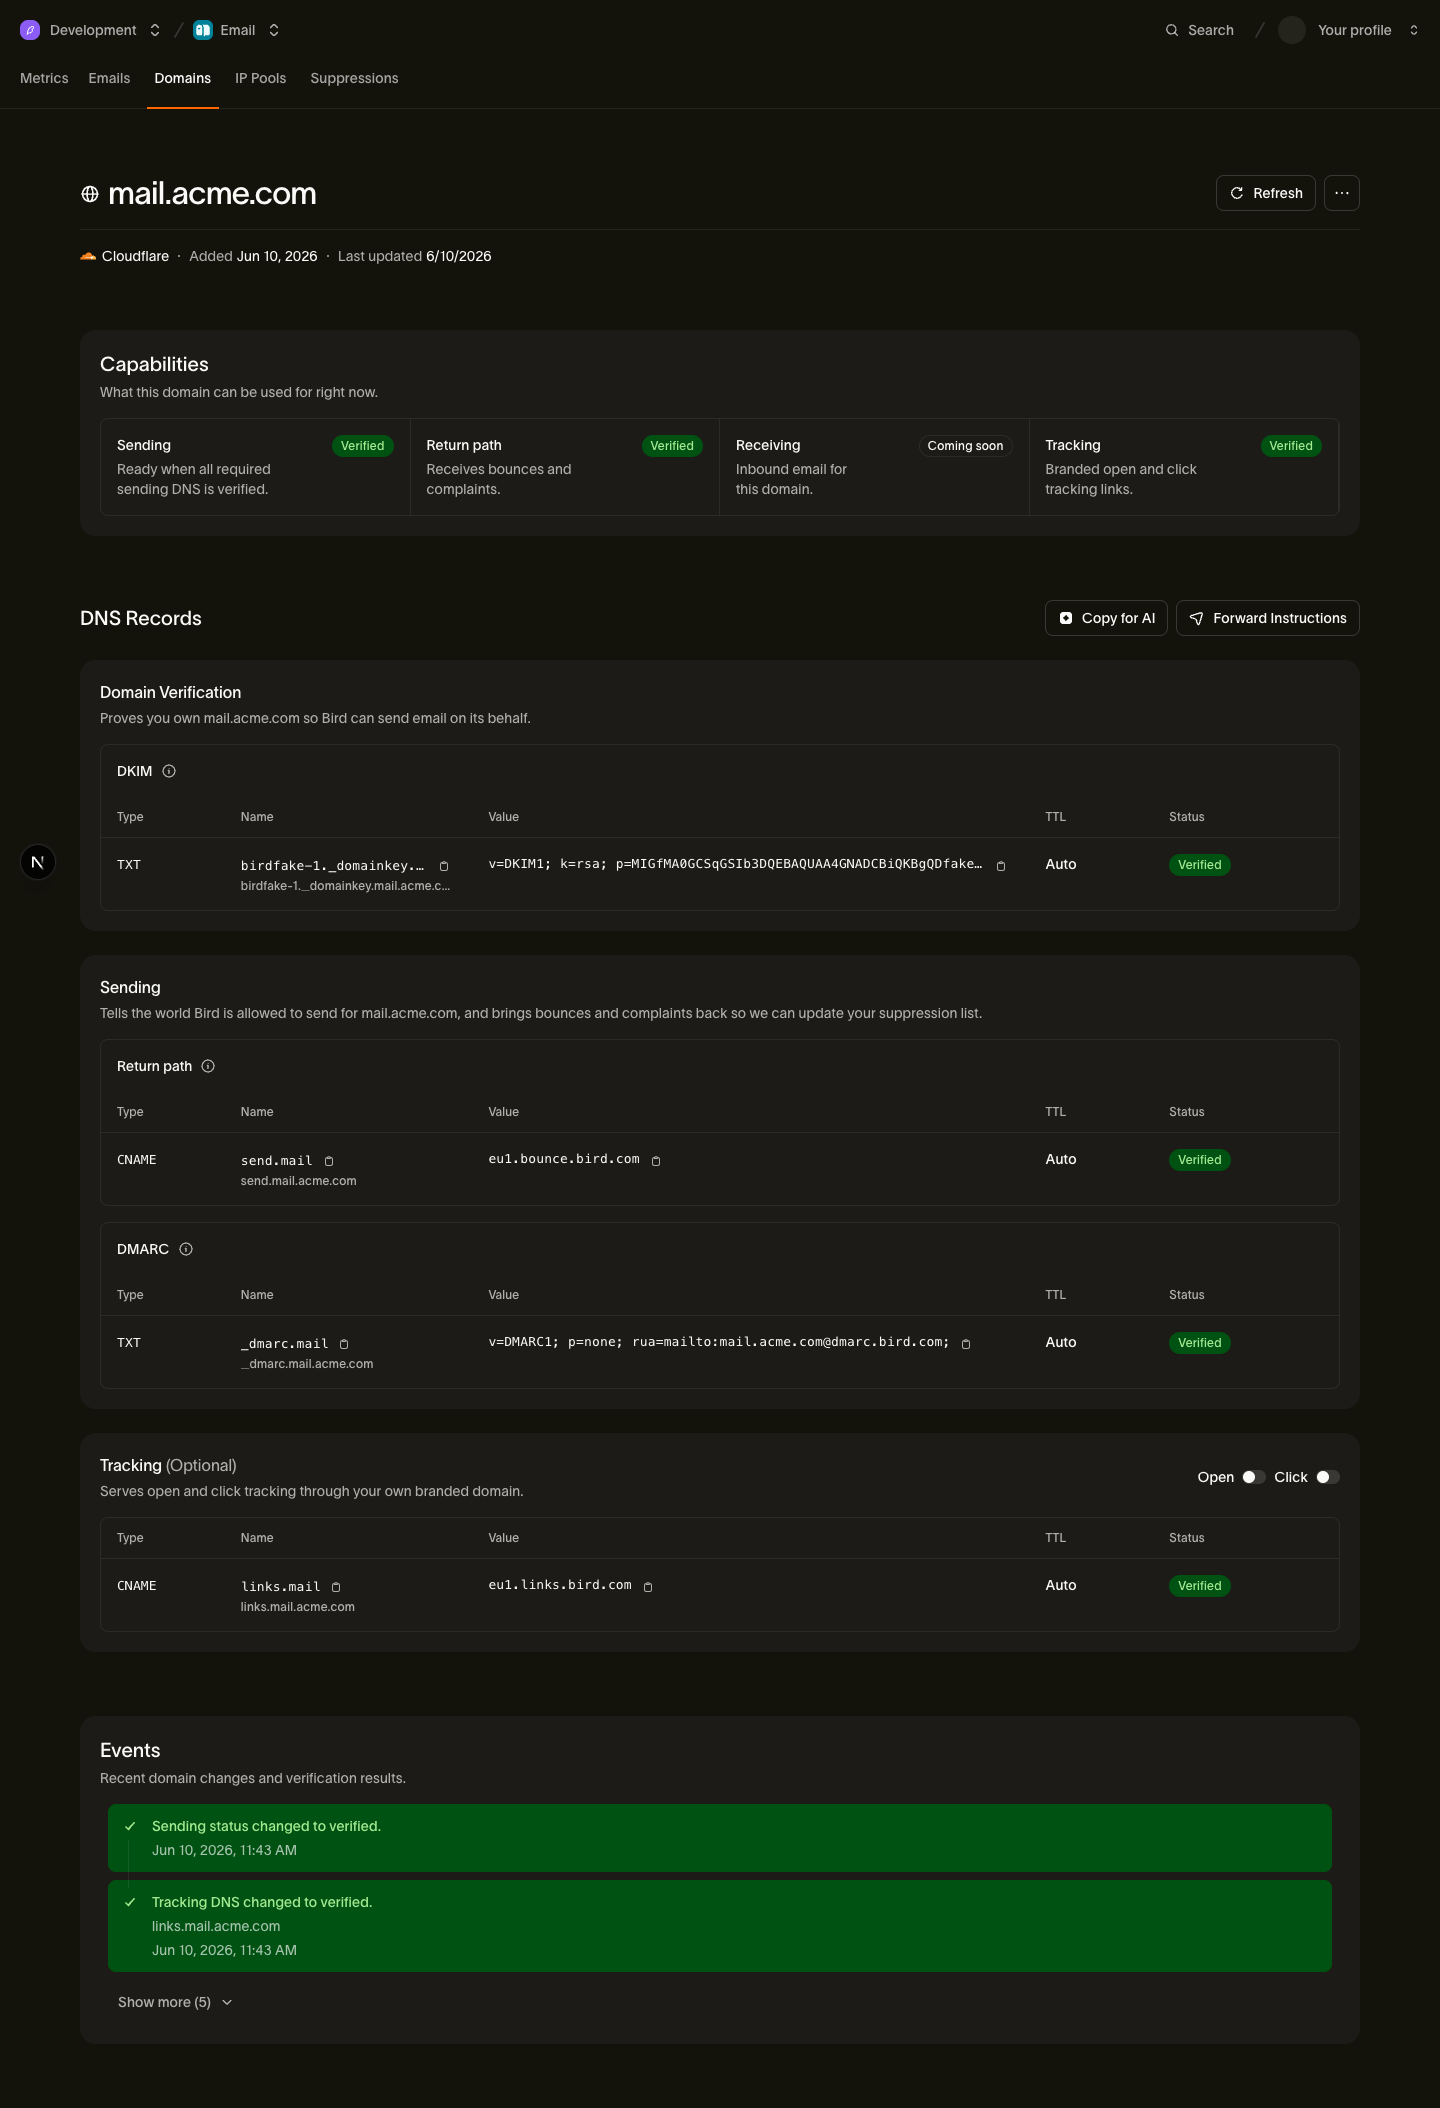
Drei Einträge sind Voraussetzung für den Versand: DKIM, der Return-Path-CNAME und DMARC. Der optionale Tracking-CNAME ist nur Voraussetzung für gebrandetes Open-/Click-Tracking und hat keinen Einfluss auf den Versand.
DKIM (TXT)
DKIM ist Ihr Eigentums- und Signaturnachweis. Wir generieren einen Signaturschlüssel für Ihre Organisation und signieren damit jede Nachricht, die Sie senden; die öffentliche Hälfte wird als TXT-Eintrag unter einem Selektor veröffentlicht, der für Ihre Organisation einzigartig ist. Empfänger rufen den öffentlichen Schlüssel von diesem Selektor ab und prüfen die Signatur, was beweist, dass die Nachricht von jemandem mit Kontrolle über das DNS Ihrer Domain gesendet wurde. Da jede Organisation ihren eigenen Selektor und Schlüssel erhält, gehört Ihr DKIM-Nachweis nur Ihnen, selbst wenn ein anderer Kunde von derselben Domain sendet.
| Typ | Host | Wert |
|---|---|---|
| TXT | <selector>._domainkey.example.com | v=DKIM1; k=rsa; p=<public-key> |
Selektor und öffentlicher Schlüssel werden für Sie generiert; kopieren Sie den genauen Host und Wert aus dem Dashboard oder der API, anstatt sie manuell zusammenzusetzen. Wir erkennen Ihren DNS-Provider und formatieren den Wert so, wie dieser Provider ihn erwartet – fügen Sie ihn also wie angezeigt ein. Falls Ihr Provider einen langen TXT-Wert als einzelne Zeichenkette ablehnt, teilt der DNS-Record-Splitter ihn in die gewünschten Segmente in Anführungszeichen auf.
Return-Path (CNAME)
Der Return-Path-Eintrag legt Ihre Envelope-From-(Bounce-)Domain fest. Bounces und Zustellrückmeldungen für Ihre Nachrichten werden an diesen Hostnamen adressiert, und indem Sie ihn auf uns zeigen lassen, können wir sie für Sie verarbeiten. Der Eintrag sorgt außerdem für SPF-Alignment. Empfänger prüfen SPF gegen die Envelope-From-Domain. Da dieser Hostname zu unserer Bounce-Infrastruktur auflöst, besteht SPF die Prüfung und stimmt mit Ihrer Domain überein, ohne dass ein Eintrag auf Ihrer Apex-Domain nötig ist (siehe Wo ist SPF?).
| Typ | Host | Wert |
|---|---|---|
| CNAME | send.example.com | <region>.bounce.bird.com |
Der Host ist standardmäßig send. unter Ihrer Sendedomain, aber Sie können einen anderen Hostnamen wählen. Der Wert hängt von der Region ab, aus der Ihr Workspace sendet; kopieren Sie ihn aus dem Dashboard. Die Bounce-Domain-Anleitung behandelt das Anpassen und Ändern dieses Eintrags.
DMARC (TXT)
DMARC veröffentlicht Ihre Richtlinie: Es teilt Empfängern mit, was mit E-Mails geschehen soll, die DKIM- oder SPF-Alignment nicht bestehen (p=none für reines Monitoring, p=quarantine oder p=reject zur Durchsetzung), und wohin aggregierte Berichte gesendet werden sollen (rua). Wir setzen voraus, dass ein DMARC-Eintrag existiert, bevor die Domain senden kann, und verifizieren ihn durch direkte DNS-Auflösung. Ein Eintrag auf der Domain selbst oder ein vererbter Eintrag auf einer übergeordneten Domain zählen beide.
| Typ | Host | Wert |
|---|---|---|
| TXT | _dmarc.example.com | v=DMARC1; p=none; rua=mailto:dmarc-agg@dmarc.bird.com; |
Der Beispielwert ist unsere Empfehlung: p=none ist eine sichere Anfangsrichtlinie, und die rua-Adresse leitet aggregierte Berichte an uns weiter. Sie können Ihre eigene Richtlinie und Berichtsadresse verwenden, da die Voraussetzung nur verlangt, dass ein gültiger DMARC-Eintrag existiert; der DMARC-Richtlinien-Generator kann Ihnen beim Erstellen helfen. Falls Sie bereits einen DMARC-Eintrag haben oder einen auf einer übergeordneten Domain, müssen Sie ihn nicht ändern. Falls Sie rua-Berichte stattdessen an Ihr eigenes Postfach weiterleiten, wandelt der DMARC-Berichts-Analyzer das Roh-XML in ein lesbares Format um.
Tracking (CNAME, optional)
Der Tracking-Eintrag gibt Ihnen einen gebrandeten Hostnamen für Open- und Click-Tracking. Wenn Click-Tracking aktiviert ist, werden Links in Ihren Nachrichten auf diesen Hostnamen umgeschrieben statt auf eine generische geteilte Domain, was für Empfänger besser aussieht und die Link-Reputation an Ihre Marke bindet. Die Einstellung gehört zur Domain-Konfiguration Ihres Workspace.
| Typ | Host | Wert |
|---|---|---|
| CNAME | links.example.com | <region>.links.bird.com |
Dieser Eintrag ist keine Voraussetzung für den Versand: Eine Domain mit verifiziertem DKIM, Return-Path und DMARC kann auch ohne Tracking-Eintrag senden. Er ist nur Voraussetzung dafür, ob gebrandetes Open-/Click-Tracking verfügbar ist. Die Tracking-Domain-Anleitung behandelt die Anpassung und die Einstellungen, mit denen Tracking aktiviert wird.
Wo ist SPF?
Sie müssen keinen SPF-Eintrag auf der Apex-Domain (example.com) veröffentlichen, und das Dashboard fordert auch keinen an. SPF wird gegen die Envelope-From-Domain geprüft, nicht gegen die sichtbare Absenderadresse. Ihre Envelope-From-Adresse ist der Return-Path-Hostname (send.example.com), und der verifizierte Return-Path-CNAME zeigt auf unsere Bounce-Infrastruktur, die bereits eine SPF-Autorisierung eingerichtet hat. SPF besteht die Prüfung und stimmt mit Ihrer Domain überein, da der Return-Path eine Subdomain davon ist.
Ein include:-Eintrag auf Ihrer Apex-Domain autorisiert keine über uns gesendeten E-Mails. Die SPF-Auswertung begrenzt die Anzahl der DNS-abfragenden Terme auf 10 – vermeiden Sie daher einen unnötigen Lookup. Falls Sie einen bestehenden Apex-SPF-Eintrag für andere Absender haben, lassen Sie ihn unverändert.
So werden diese Einträge verifiziert
Wir prüfen Ihr DNS automatisch, nachdem Sie die Domain registriert haben, prüfen jede Domain täglich erneut und melden den Status pro Eintrag auf der Domain-Ressource und im Dashboard. Der vollständige Lebenszyklus, einschließlich Status, On-Demand-Neuprüfungen und der Kulanzregeln, die verhindern, dass ein vorübergehender DNS-Fehler den Versand unterbricht, wird in Sende-Domains § Verifizierungs-Lebenszyklus behandelt.
Nächste Schritte
- Domains durchgängig hinzufügen und verwalten: Sende-Domains
- Schritt-für-Schritt-Anleitungen für Ihren DNS-Provider, zum Beispiel Cloudflare; Anleitungen für andere Registrare finden Sie im selben Knowledge-Base-Abschnitt
- Verifizierungs-Endpunkte und Record-Payloads: Domains-API-Referenz
Verwandte Ressourcen
Weiter mit der Dokumentation, Anleitungen und Beispielen zu diesem Thema. Die Ressourcen sind auf Englisch.
Das Konzept verstehenSPF vs DKIM vs DMARC: what's the difference?Die Funktion erkundenSending domains
Implementierungs-Briefing erhalten