Adicionar registros DNS · AWS Route 53
Quando você adiciona um domínio de envio ao Bird, a página de detalhes do domínio no painel do Bird lista todos os registros DNS a publicar, cada um com host e valor copiáveis. Mantenha essa página aberta em uma aba e o console da AWS em outra. Copie cada valor do Bird em vez de digitá-lo.
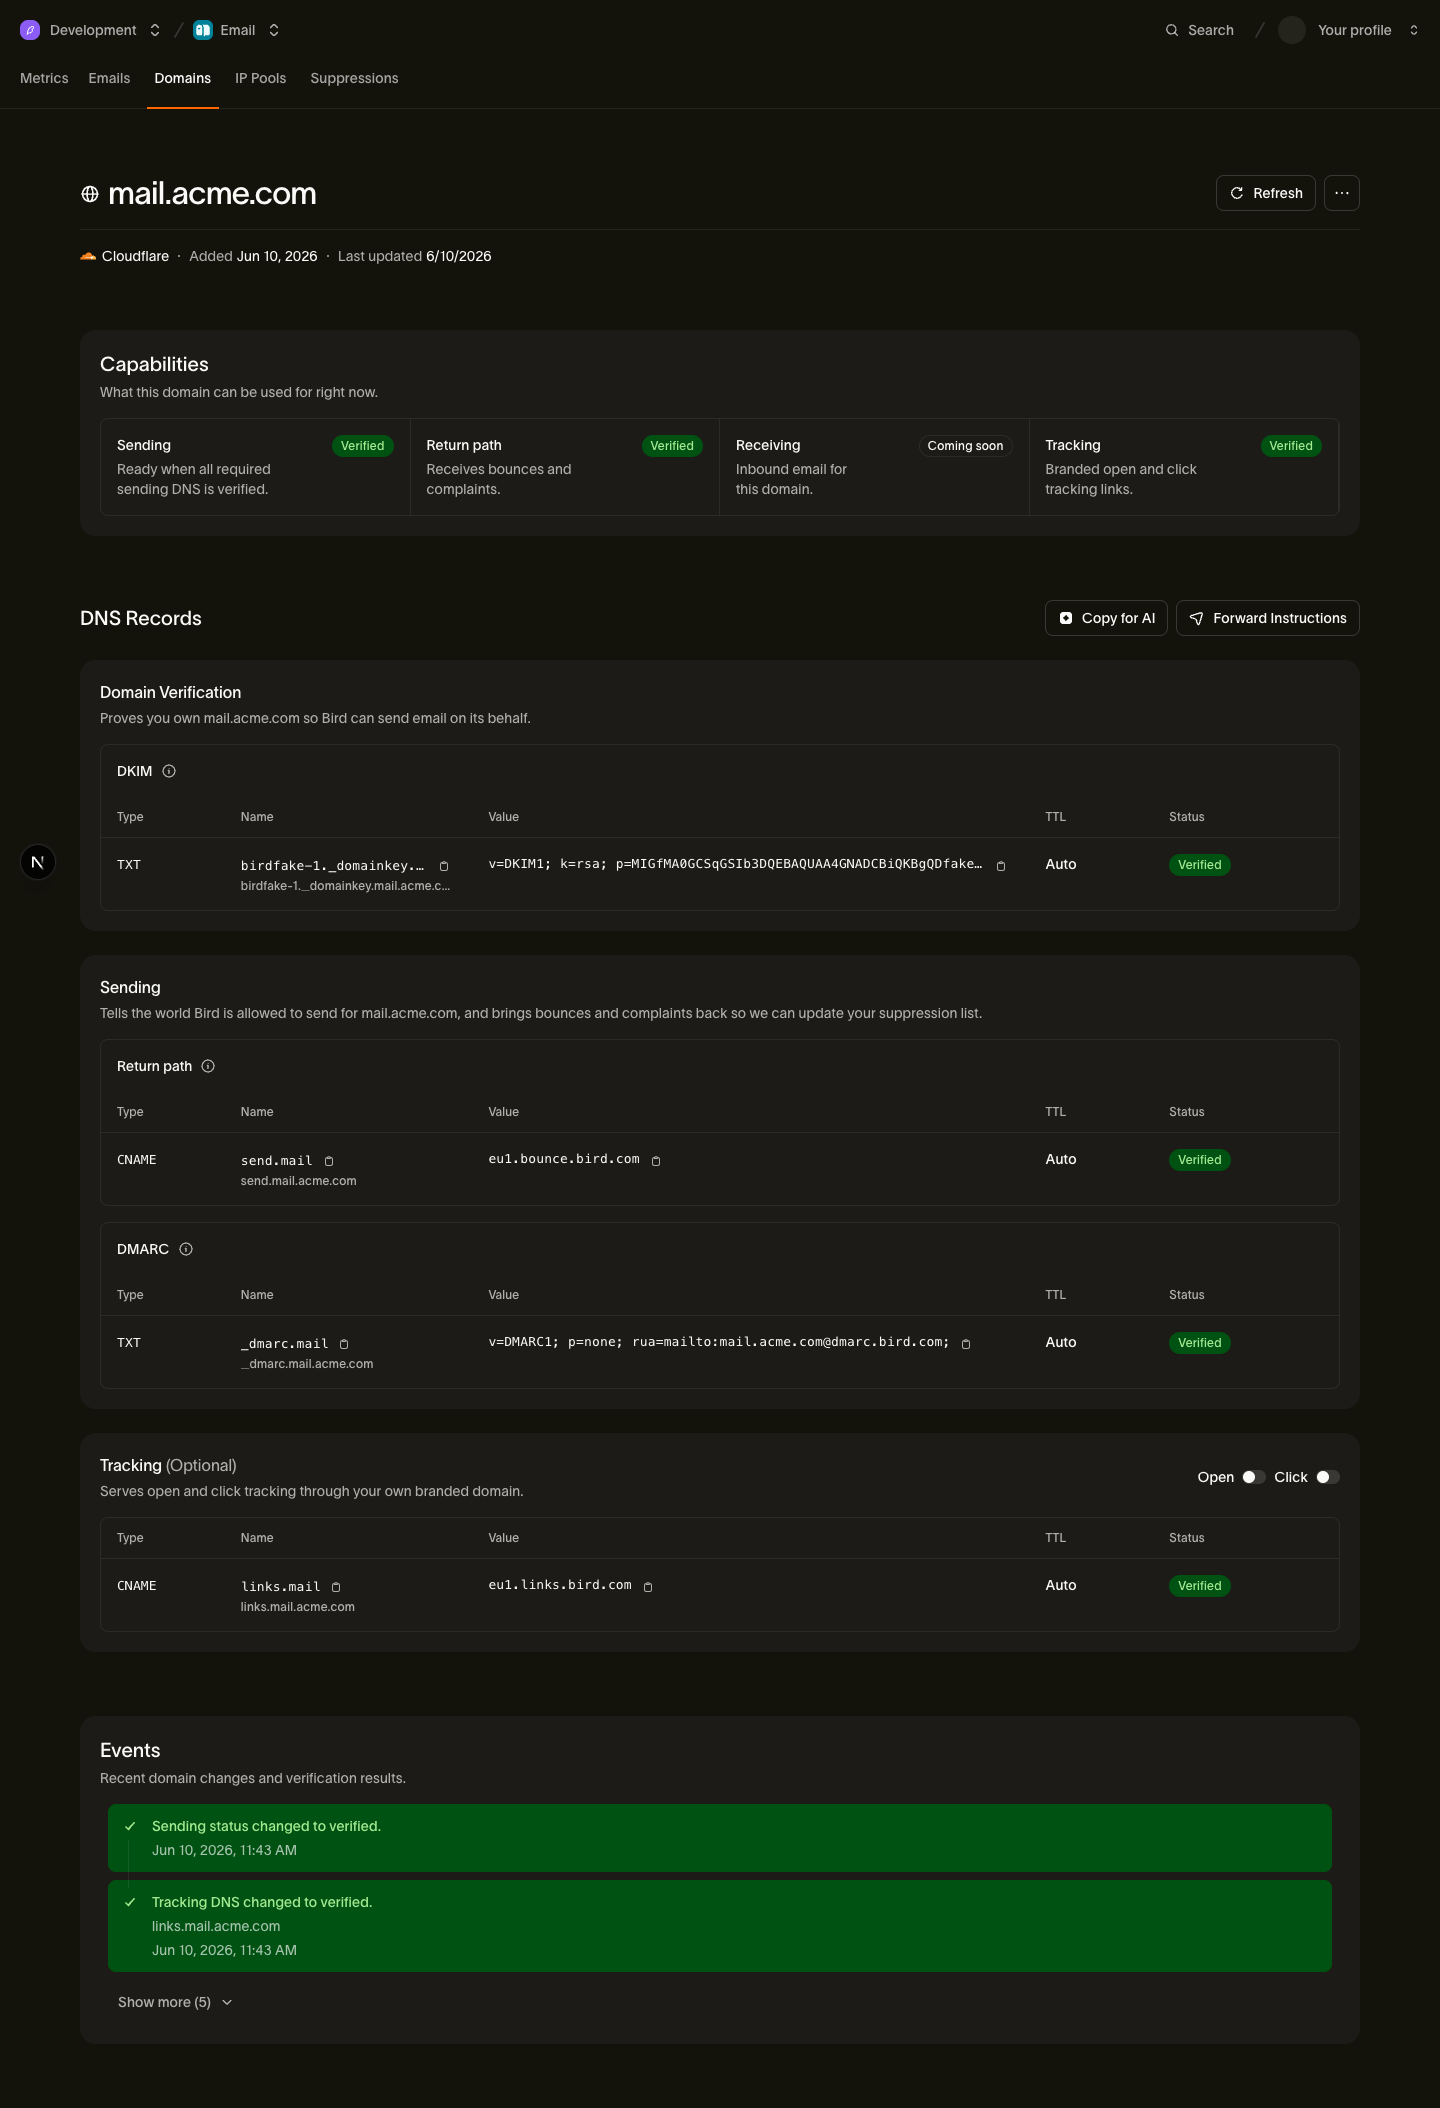
Os registros que você vai adicionar
| Tipo | Host | Valor (copie do Bird) |
|---|---|---|
| TXT | <selector>._domainkey.example.com | Sua chave DKIM |
| CNAME | send.example.com | <region>.bounce.bird.com |
| TXT | _dmarc.example.com | Sua política DMARC |
| CNAME | links.example.com (opcional) | <region>.links.bird.com |
O CNAME de rastreamento (links) é opcional e habilita o rastreamento de aberturas e cliques com marca própria. Ele não é necessário para envio.
Adicionar os registros no Route 53
- Acesse o console da AWS e abra o Route 53.
- Selecione Hosted zones e, em seguida, selecione a hosted zone pública cujo nome corresponde ao seu domínio de envio.
- Clique em Create record.
- Para o registro DKIM: cole a parte de subdomínio do host copiada do Bird (tudo antes do seu domínio, por exemplo <selector>._domainkey) em Record name, defina Record type como TXT e cole o valor DKIM do Bird em Value. Mantenha Routing policy em Simple routing. Clique em Create records.
- Clique em Create record novamente. Para o registro de return-path: insira send como Record name, defina Record type como CNAME e cole o destino do Bird (por exemplo <region>.bounce.bird.com) em Value. Clique em Create records.
- Clique em Create record novamente. Para o registro DMARC: insira _dmarc como Record name, defina Record type como TXT e cole o valor DMARC do Bird em Value. Clique em Create records.
- Se você quiser rastreamento com marca própria, adicione o registro de rastreamento opcional da mesma forma que no passo 5: Record name links, Record type CNAME, Value <region>.links.bird.com. Clique em Create records.
Cuidados específicos do Route 53
- Não adicione aspas aos valores TXT. O Route 53 envolve valores TXT em aspas duplas automaticamente. Cole o valor exatamente como o Bird mostra: se você adicionar aspas, o registro publicado conterá caracteres de aspas literais e a verificação falhará. O Route 53 também limita uma única string entre aspas a 255 caracteres; se o valor DKIM for mais longo, use o divisor de registro DNS para separá-lo nas múltiplas strings entre aspas que um registro TXT comporta.
- Verifique se a zona é autoritativa para o domínio. Compare o conjunto de registros NS da zona com os servidores de nomes configurados no registrador. Se forem diferentes, publique os registros no provedor autoritativo.
- Use Simple routing. Mantenha Routing policy em Simple routing para os quatro registros; políticas weighted, latency ou failover não são necessárias e só acrescentam formas de a consulta dar errado.
Após a publicação
O Bird verifica seu DNS automaticamente. Você também pode abrir os detalhes do domínio no Bird e selecionar Refresh. Se o domínio permanecer pendente, consulte Atrasos na verificação.
Próximos passos
Recursos relacionados
Continue com a documentação, guias e exemplos sobre este tópico. Os recursos estão em inglês.
Entenda o conceitoSPF vs DKIM vs DMARC: what's the difference?Use a ferramentaDMARC policy builderExplore a funcionalidadeSending domains
Obtenha um resumo de implementação