Dodawanie rekordów DNS · dowolny rejestrator
Dostawcy DNS używają różnych kontrolek dla tych samych pól rekordów: name, type i value. Skorzystaj z tej strony, jeśli Twój dostawca nie ma dedykowanego przewodnika. Bird udostępnia rekordy DKIM, return-path, opcjonalny tracking oraz DMARC. Rekord SPF w apeksie domeny nie jest wymagany; zobacz DKIM, SPF & DMARC.
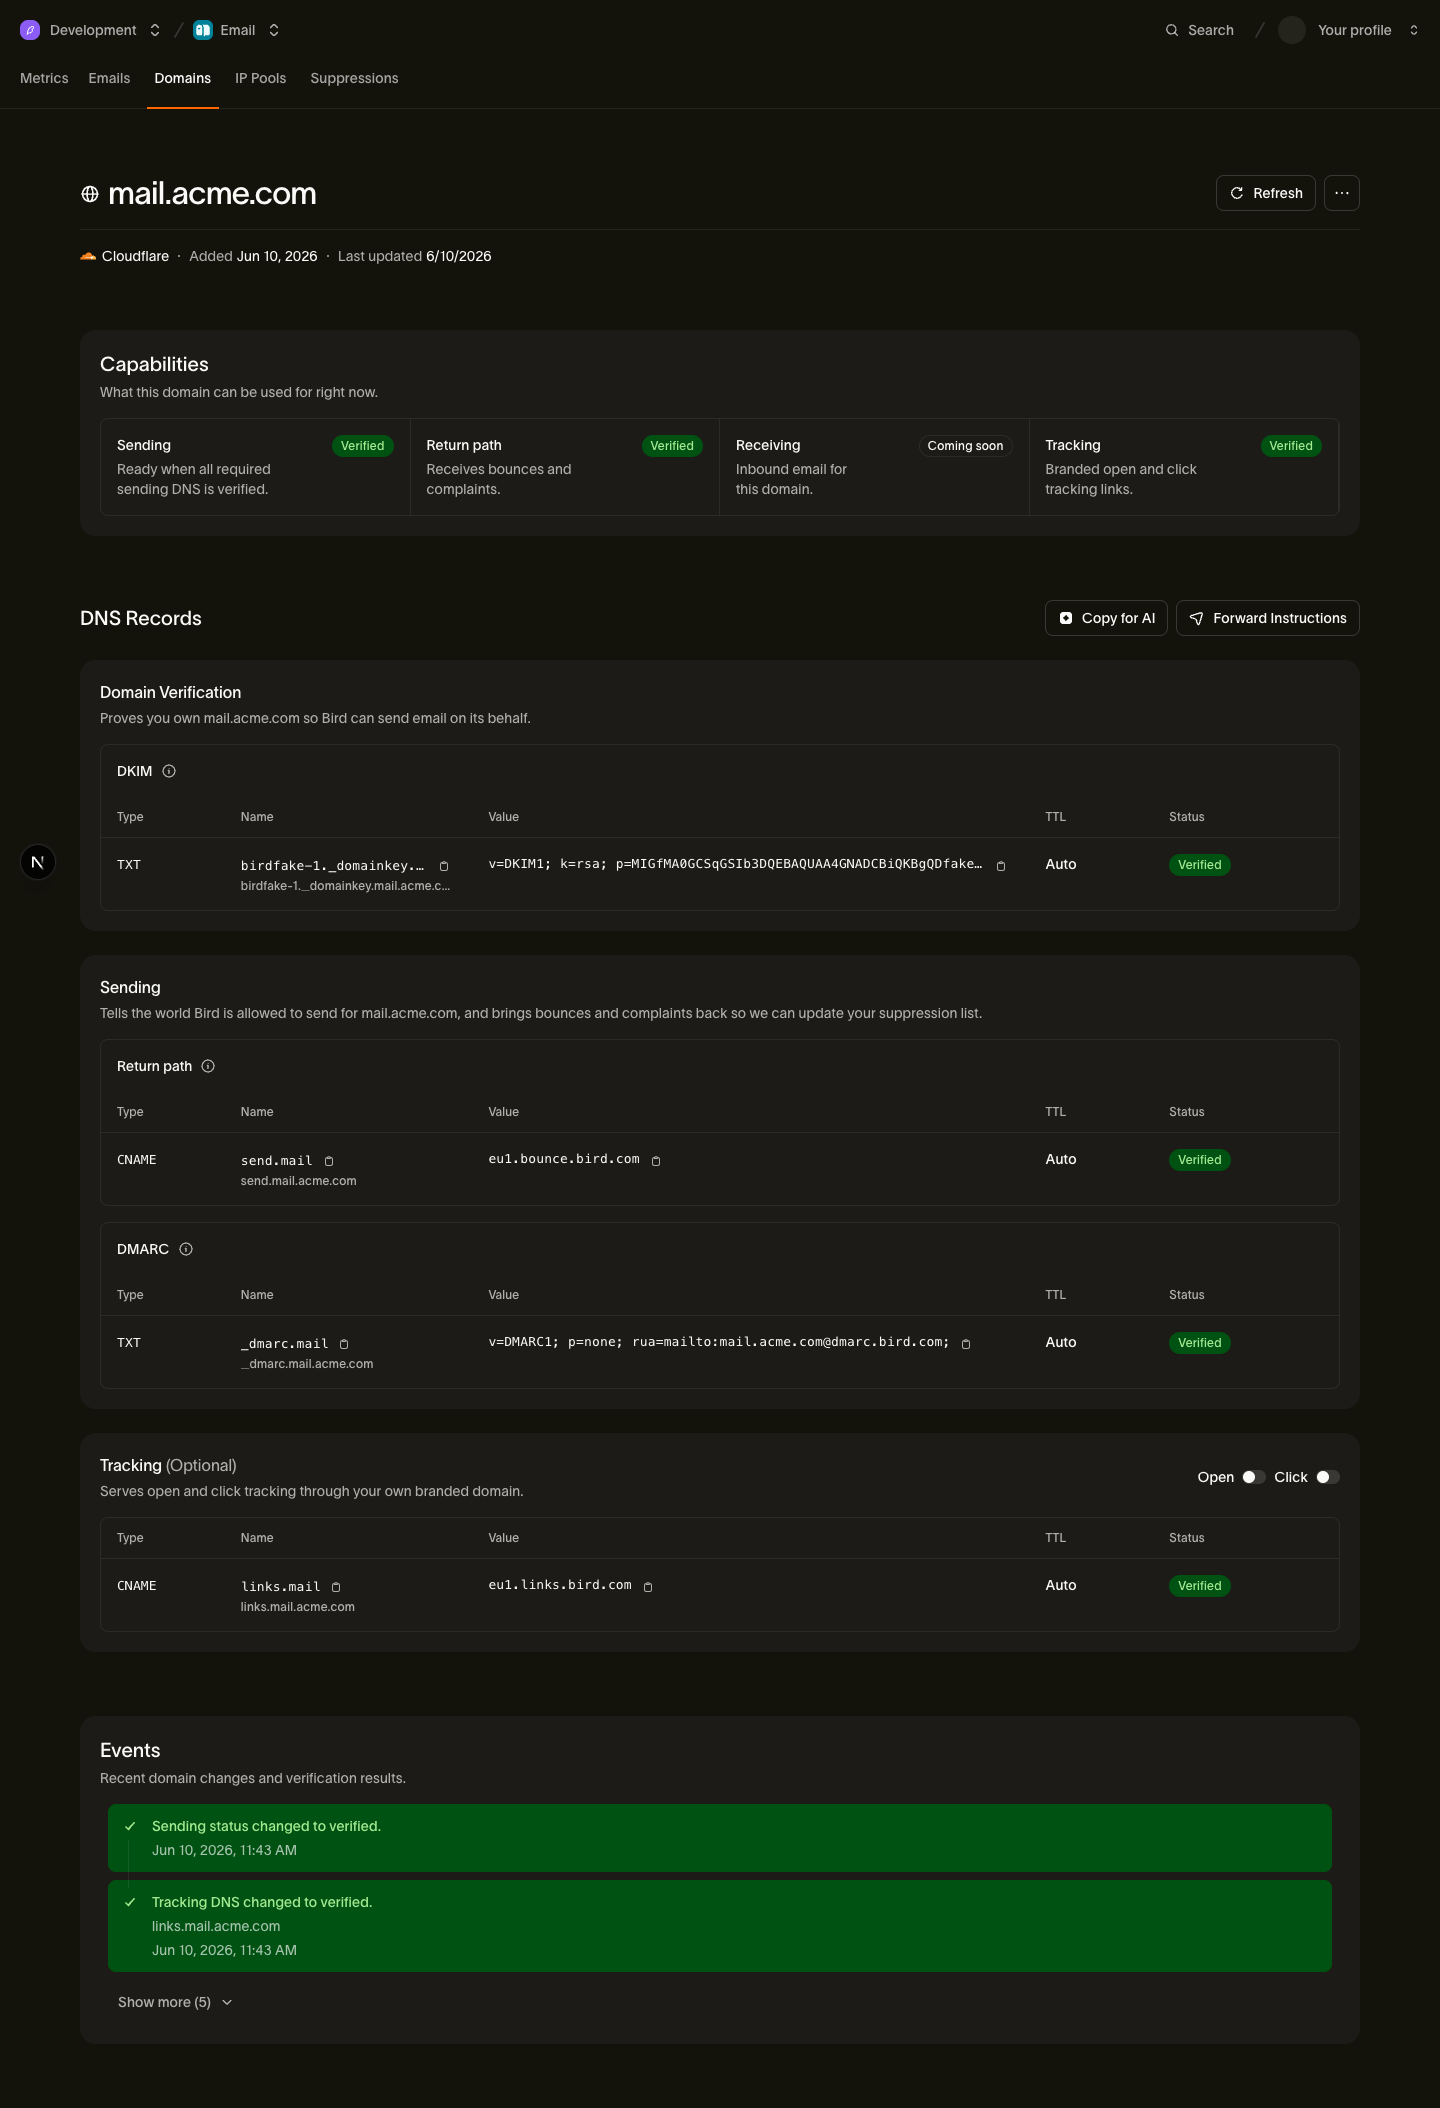
Zanim zaczniesz, otwórz stronę szczegółów domeny w panelu Bird i nie zamykaj jej. Skopiuj stamtąd każdą wartość host i value.
Krok 1: znajdź edytor DNS
Zaloguj się u rejestratora i otwórz edytor DNS domeny. Typowe etykiety to DNS Management, Advanced DNS, DNS settings, Zone File i Manage DNS. Szukaj listy rekordów z polami type, host lub name i value.
Krok 2: sprawdź, czy serwery nazw wskazują tutaj
Publikuj rekordy u dostawcy wskazanego przez serwery nazw Twojej domeny. Jeśli serwery nazw wskazują na Cloudflare, hosting lub usługę cloud DNS, dodaj rekordy tam zamiast u rejestratora.
Krok 3: dodaj rekordy
Dodaj cztery rekordy (tracking jest opcjonalny). Dla każdego znajdź przycisk Add record lub Add new record, wybierz typ i wpisz host oraz value ze strony szczegółów domeny w panelu Bird.
Które rekordy mają jaki typ
| Rekord | Typ | Host | Value (skopiuj z Bird) |
|---|---|---|---|
| DKIM | TXT | <selector>._domainkey.example.com | v=DKIM1; k=rsa; p=<public-key> |
| Return-path | CNAME | send.example.com | <region>.bounce.bird.com |
| Tracking* | CNAME | links.example.com | <region>.links.bird.com |
| DMARC | TXT | _dmarc.example.com | v=DMARC1; p=none; rua=mailto:dmarc-agg@dmarc.bird.com; |
*Opcjonalny: włącza jedynie branded tracking otwarć i kliknięć; domena może przejść weryfikację i wysyłać bez niego.
Dwa rekordy CNAME kierują nazwy hostów do Bird, a dwa rekordy TXT publikują tekst uwierzytelniający. Wybierz typ rekordu przed uzupełnianiem pozostałych pól, bo formularze dostawców często zmieniają się w zależności od typu.
Jak działa pole host/name
To pole różni się najbardziej między dostawcami i powoduje najwięcej błędów:
- Większość dostawców oczekuje hosta względem domeny. Jeśli formularz wyświetla domenę obok pola (lub dopisuje ją przy zapisie), wpisz tylko początkową część: send, links, _dmarc, <selector>._domainkey.
- Niektórzy wymagają pełnej nazwy kwalifikowanej. Użyj pełnej nazwy hosta (send.example.com), jeśli zapisanie send tworzy rekord bez domeny lub dostawca korzysta z surowego edytora pliku strefy. Kropka na końcu w pliku strefy oznacza, że nazwa jest kompletna i zapobiega dopisaniu domeny przez dostawcę.
- @ oznacza samą domenę (root lub apex). Pojawia się jako placeholder lub w istniejących rekordach. Żaden z rekordów Bird nie trafia do apeksu, więc nie musisz wpisywać @ w tej konfiguracji.
- W razie wątpliwości zapisz jeden rekord i sprawdź wynik. Jeśli lista rekordów pokazuje send.example.com.example.com, wpisałeś pełną nazwę tam, gdzie oczekiwano względnej: skróć ją do send.
Kopiuj wartości dokładnie
Wklej każdą wartość z panelu Bird bez przepisywania ani edycji:
- Wartość DKIM to długi klucz wygenerowany maszynowo: jeden brakujący znak go unieważnia. Jeśli Twój dostawca ma limit długości i Bird pokazuje wartość podzieloną na kilka ciągów w cudzysłowach, wklej ją tak, jak jest; to standardowy format DNS. Jeśli dostawca nie dzieli jej za Ciebie, narzędzie do dzielenia rekordów DNS wygeneruje pasujące ciągi w cudzysłowach.
- Czy wartości TXT wymagają otaczających cudzysłowów, zależy od dostawcy: większość dodaje je automatycznie, więc zacznij bez cudzysłowów i dodaj je tylko wtedy, gdy dokumentacja dostawcy tego wymaga.
- Wartości CNAME to nazwy hostów. Pomiń https:// i końcowy ukośnik. Kropka na końcu wyświetlana po zapisie jest normalna.
- Zostaw TTL z domyślną wartością dostawcy; wpływa tylko na szybkość propagacji przyszłych zmian.
Krok 4: po opublikowaniu
Bird sprawdza DNS automatycznie. Możesz też otworzyć szczegóły domeny w panelu i kliknąć Refresh. Jeśli domena pozostaje w stanie oczekiwania, zobacz Opóźnienia weryfikacji. Po weryfikacji wyślij wiadomość testową i sprawdź ją w logu e-mail. Analizator nagłówków e-mail potrafi odczytać wyniki SPF, DKIM i DMARC z odebranej wiadomości.
Przewodniki dla poszczególnych dostawców
Jeśli Twój dostawca jest jednym z poniższych, dedykowany przewodnik odpowiada dokładnie jego ekranom:
Następne kroki
- Domeny wysyłkowe: dodawanie domen i zarządzanie nimi od początku do końca
- DKIM, SPF & DMARC: co potwierdza każdy rekord i dlaczego Bird nie publikuje rekordu SPF w apeksie
- Opóźnienia weryfikacji: co sprawdzić, gdy domena pozostaje w stanie oczekiwania
Powiązane zasoby
Kontynuuj z dokumentacją, przewodnikami i przykładami dotyczącymi tego tematu. Zasoby są w języku angielskim.
Zrozum koncepcjęSPF vs DKIM vs DMARC: what's the difference?Użyj narzędziaDMARC policy builderPoznaj możliwościSending domains
Uzyskaj brief wdrożeniowy