Zarządzanie kluczami API
Klucz API to poświadczenie aplikacji. Należy do Twojego obszaru roboczego, a aplikacja, która go posiada, może wywoływać Bird API w ramach przypisanych zakresów. Kluczami możesz zarządzać w panelu lub przez API. Pełny kontrakt techniczny znajdziesz w sekcji Uwierzytelnianie i klucze API.
Gdzie znajdują się klucze
Otwórz Klucze API, przypięte w dolnej części paska bocznego obok Webhooks i Logs. Strona wyświetla nazwę każdego klucza, zamaskowany prefiks, zakresy, status, datę wygaśnięcia i datę ostatniego użycia.
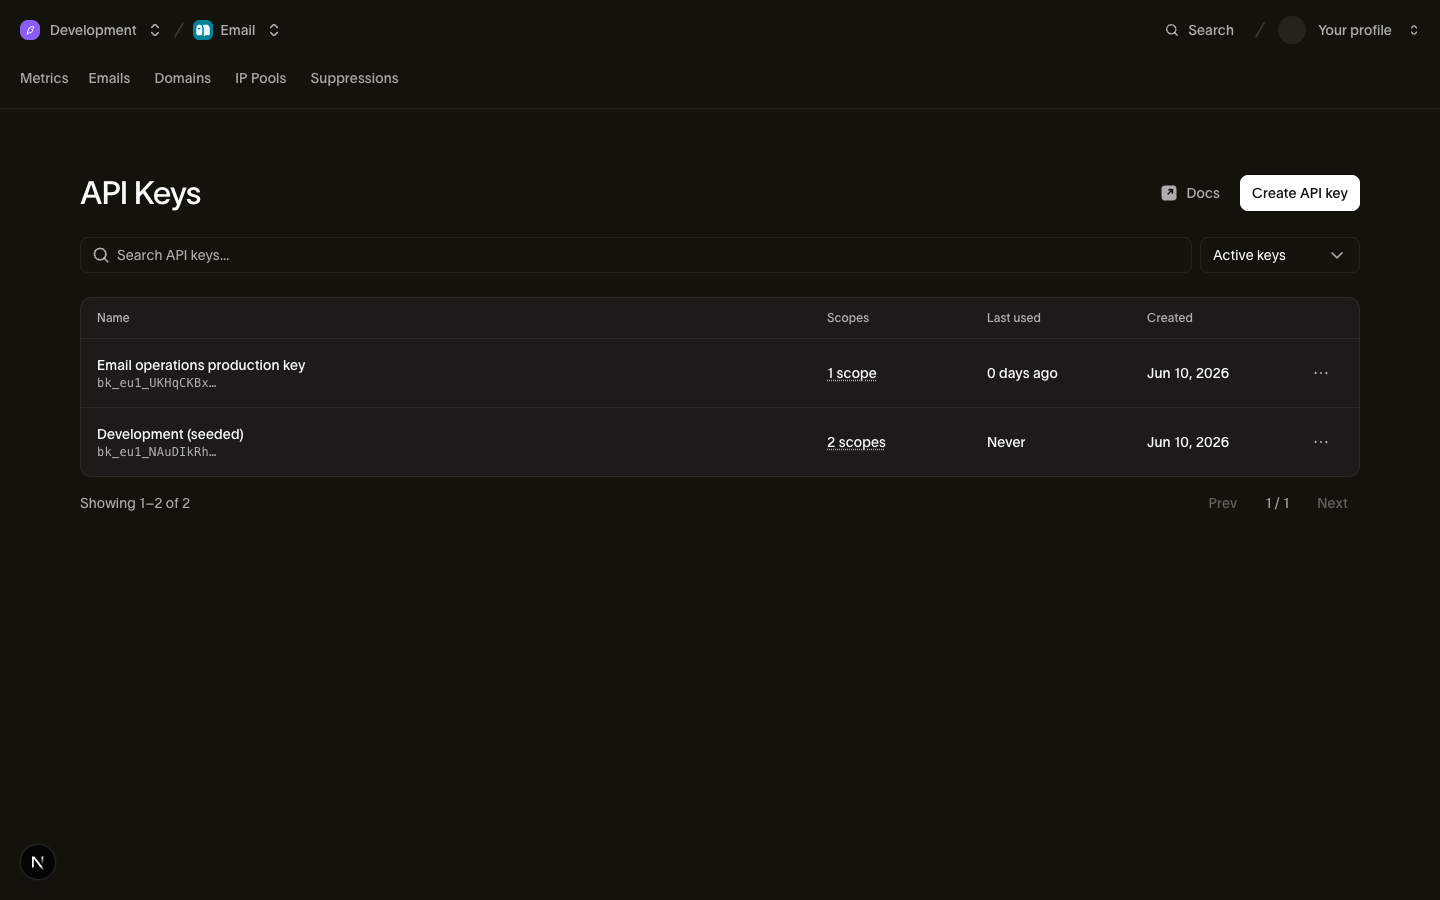
Tworzenie, edytowanie i unieważnianie kluczy wymaga odpowiedniej roli w obszarze roboczym: mają ją administratorzy i deweloperzy. Zobacz Użytkownicy, zespoły i role.
Tworzenie klucza
- Na stronie kluczy API wybierz opcję utworzenia nowego klucza.
- Nazwij klucz według jego zadania, np. "Billing service production,", a nie imieniem osoby.
- Wybierz zakresy. Każdy zakres ma poziom read lub write. Przyznaj tylko te zakresy i poziomy, których aplikacja potrzebuje.
- Utwórz klucz i natychmiast skopiuj sekret.
Sekret jest wyświetlany tylko raz
Pełny klucz pojawia się tylko raz, przy tworzeniu lub rotacji klucza. Bird nie może ponownie wyświetlić sekretu. Skopiuj go bezpośrednio do menedżera sekretów lub konfiguracji wdrożenia. Jeśli go utracisz, zrotuj lub zastąp klucz.
Edytuj zakresy klucza z jego wiersza na stronie kluczy API. Edycja zastępuje zestaw uprawnień i zachowuje ten sam sekret. Może być konieczna rotacja starszego klucza, aby dodać uprawnienie. Ograniczenia zakresów znajdziesz w sekcji Uwierzytelnianie i klucze API.
Unieważnianie klucza
Unieważnij klucz, gdy nie jest już potrzebny lub podejrzewasz, że wyciekł. Unieważnienie jest nieodwracalne. Walidacja klucza korzysta z krótkotrwałej pamięci podręcznej, więc unieważniony klucz może działać jeszcze do pięciu sekund, zanim żądania nie przejdą uwierzytelniania.
Jeśli podejrzewasz, że klucz wyciekł, unieważnij go i wdróż zamiennik. Żądania będą kończyć się błędem, dopóki aplikacja nie użyje aktywnego klucza.
Aby przeprowadzić rotację bez przestoju, użyj akcji rotacji i zachowaj domyślny 24-godzinny okres przejściowy. Wdróż zamiennik przed końcem tego okresu. Skróć okres przejściowy tylko wtedy, gdy możesz szybciej zaktualizować wywołujące aplikacje.
Wszystko jest rejestrowane
Tworzenie kluczy, edycja zakresów, rotacja i unieważnianie pojawiają się w dzienniku audytu Twojej organizacji. Edycja zakresu rejestruje dodane i usunięte zakresy. Uwzględnij unieważnione klucze na liście kluczy, aby przejrzeć ich metadane.
Dobre praktyki
- Używaj jednego klucza na aplikację i środowisko. Oddziel klucze stagingowe od produkcyjnych, aby móc unieważnić jeden bez wpływu na drugi.
- Obserwuj kolumnę ostatniego użycia. Unieważniaj nieaktywne klucze, które nie są już potrzebne.
- Nigdy nie umieszczaj kluczy w kodzie po stronie klienta ani w publicznych repozytoriach. Klucze powinny znajdować się wyłącznie w konfiguracji po stronie serwera i w menedżerach sekretów.
Kolejne kroki
- Uwierzytelnianie i klucze API: budowa klucza, szczegóły zakresów i kontrakt API
- Dziennik audytu: przeglądanie zdarzeń tworzenia i unieważniania kluczy
- Użytkownicy, zespoły i role: kto może zarządzać kluczami
Powiązane zasoby
Kontynuuj z dokumentacją, przewodnikami i przykładami dotyczącymi tego tematu. Zasoby są w języku angielskim.