Dodawanie rekordów DNS · AWS Route 53
Po dodaniu domeny wysyłkowej do Bird strona szczegółów domeny w panelu Bird wyświetla wszystkie rekordy DNS do opublikowania, każdy z możliwymi do skopiowania wartościami hosta i wartości. Trzymaj tę stronę otwartą w jednej karcie, a konsolę AWS w drugiej. Kopiuj każdą wartość z Bird zamiast ją przepisywać.
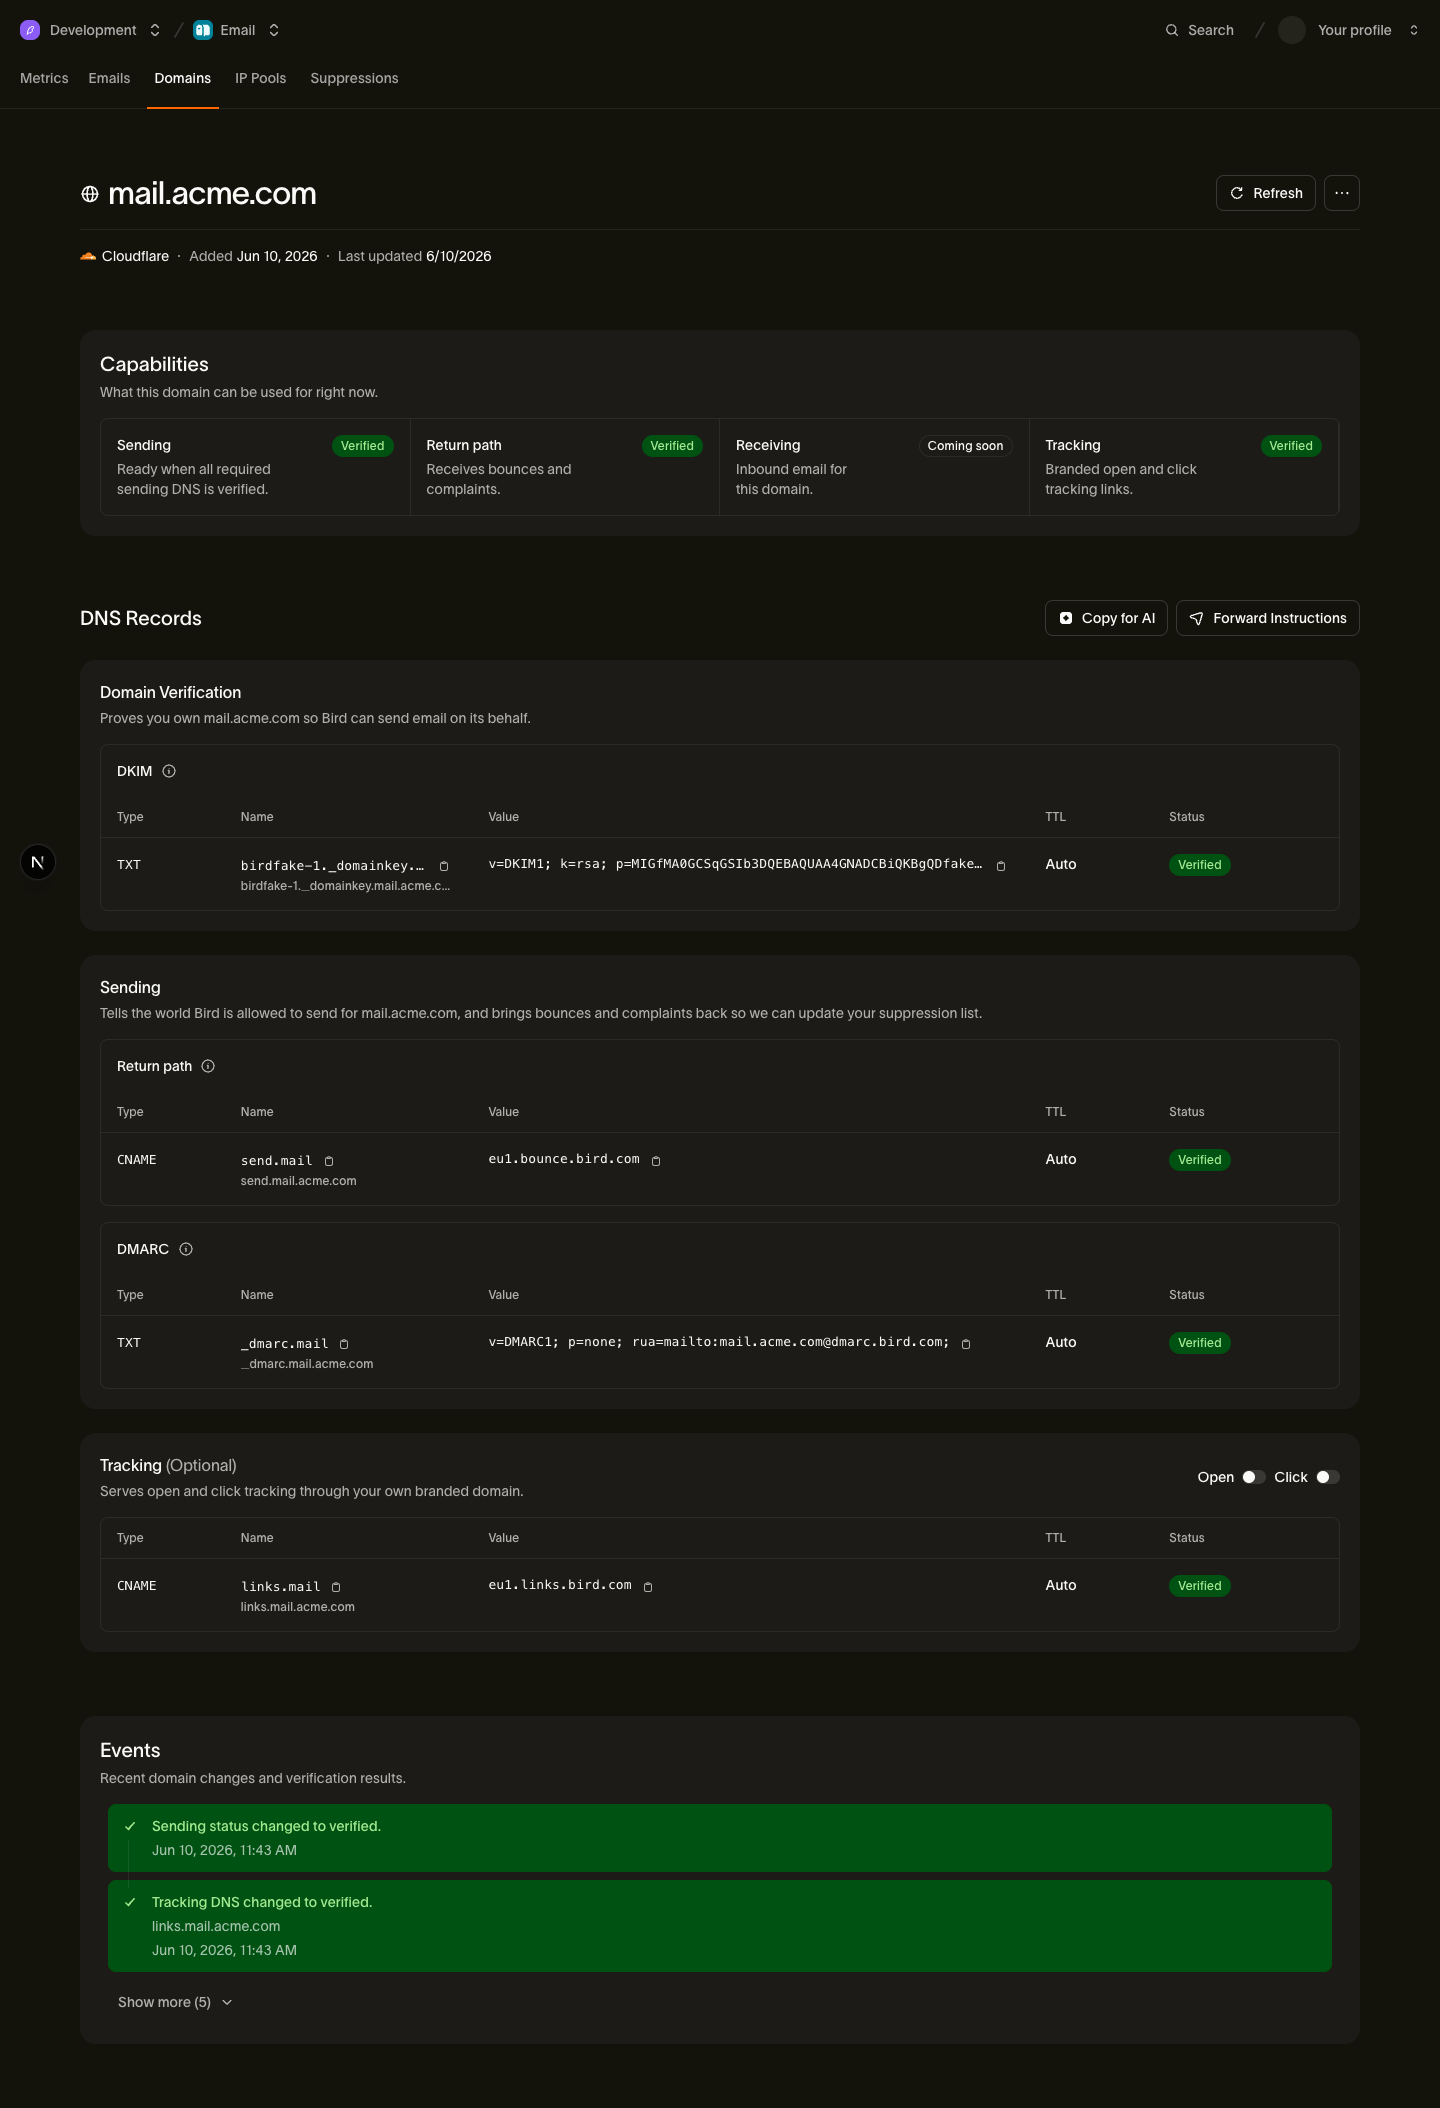
Rekordy, które dodasz
| Typ | Host | Wartość (skopiuj z Bird) |
|---|---|---|
| TXT | <selector>._domainkey.example.com | Twój klucz DKIM |
| CNAME | send.example.com | <region>.bounce.bird.com |
| TXT | _dmarc.example.com | Twoja polityka DMARC |
| CNAME | links.example.com (opcjonalnie) | <region>.links.bird.com |
Rekord CNAME śledzenia (links) jest opcjonalny i umożliwia brandowane śledzenie otwarć i kliknięć. Nie jest wymagany do wysyłki.
Dodaj rekordy w Route 53
- Zaloguj się do konsoli AWS i otwórz Route 53.
- Wybierz Hosted zones, a następnie wybierz publiczną strefę hostowaną, której nazwa odpowiada Twojej domenie wysyłkowej.
- Kliknij Create record.
- Dla rekordu DKIM: wklej część subdomeny hosta z Bird (wszystko przed Twoją domeną, na przykład <selector>._domainkey) w pole Record name, ustaw Record type na TXT i wklej wartość DKIM z Bird w pole Value. Zostaw Routing policy na Simple routing. Kliknij Create records.
- Kliknij ponownie Create record. Dla rekordu return-path: wpisz send w polu Record name, ustaw Record type na CNAME i wklej cel z Bird (na przykład <region>.bounce.bird.com) w pole Value. Kliknij Create records.
- Kliknij ponownie Create record. Dla rekordu DMARC: wpisz _dmarc w polu Record name, ustaw Record type na TXT i wklej wartość DMARC z Bird w pole Value. Kliknij Create records.
- Jeśli chcesz brandowane śledzenie, dodaj opcjonalny rekord śledzenia tak samo jak w kroku 5: Record name links, Record type CNAME, Value <region>.links.bird.com. Kliknij Create records.
Pułapki specyficzne dla Route 53
- Nie dodawaj własnych cudzysłowów do wartości TXT. Route 53 automatycznie otacza wartości TXT podwójnymi cudzysłowami. Wklej wartość dokładnie tak, jak pokazuje ją Bird: jeśli sam dodasz cudzysłowy, opublikowany rekord będzie zawierał literalne znaki cudzysłowu i weryfikacja się nie powiedzie. Route 53 ogranicza też pojedynczy ciąg w cudzysłowach do 255 znaków; jeśli wartość DKIM jest dłuższa, użyj narzędzia DNS record splitter, aby podzielić ją na wiele ciągów w cudzysłowach, które rekord TXT może pomieścić.
- Sprawdź, czy strefa jest autorytatywna dla domeny. Porównaj zestaw rekordów NS strefy z serwerami nazw skonfigurowanymi u rejestratora. Jeśli się różnią, opublikuj rekordy u autorytatywnego dostawcy.
- Użyj Simple routing. Zostaw Routing policy na Simple routing dla wszystkich czterech rekordów; polityki weighted, latency lub failover nie są potrzebne i tylko zwiększają ryzyko błędu w wyszukiwaniu.
Po opublikowaniu
Bird sprawdza Twój DNS automatycznie. Możesz też otworzyć szczegóły domeny w Bird i wybrać Refresh. Jeśli domena pozostaje w stanie oczekiwania, zobacz Opóźnienia weryfikacji.
Następne kroki
Powiązane zasoby
Kontynuuj z dokumentacją, przewodnikami i przykładami dotyczącymi tego tematu. Zasoby są w języku angielskim.
Zrozum koncepcjęSPF vs DKIM vs DMARC: what's the difference?Użyj narzędziaDMARC policy builderPoznaj możliwościSending domains
Uzyskaj brief wdrożeniowy