Dziennik audytu
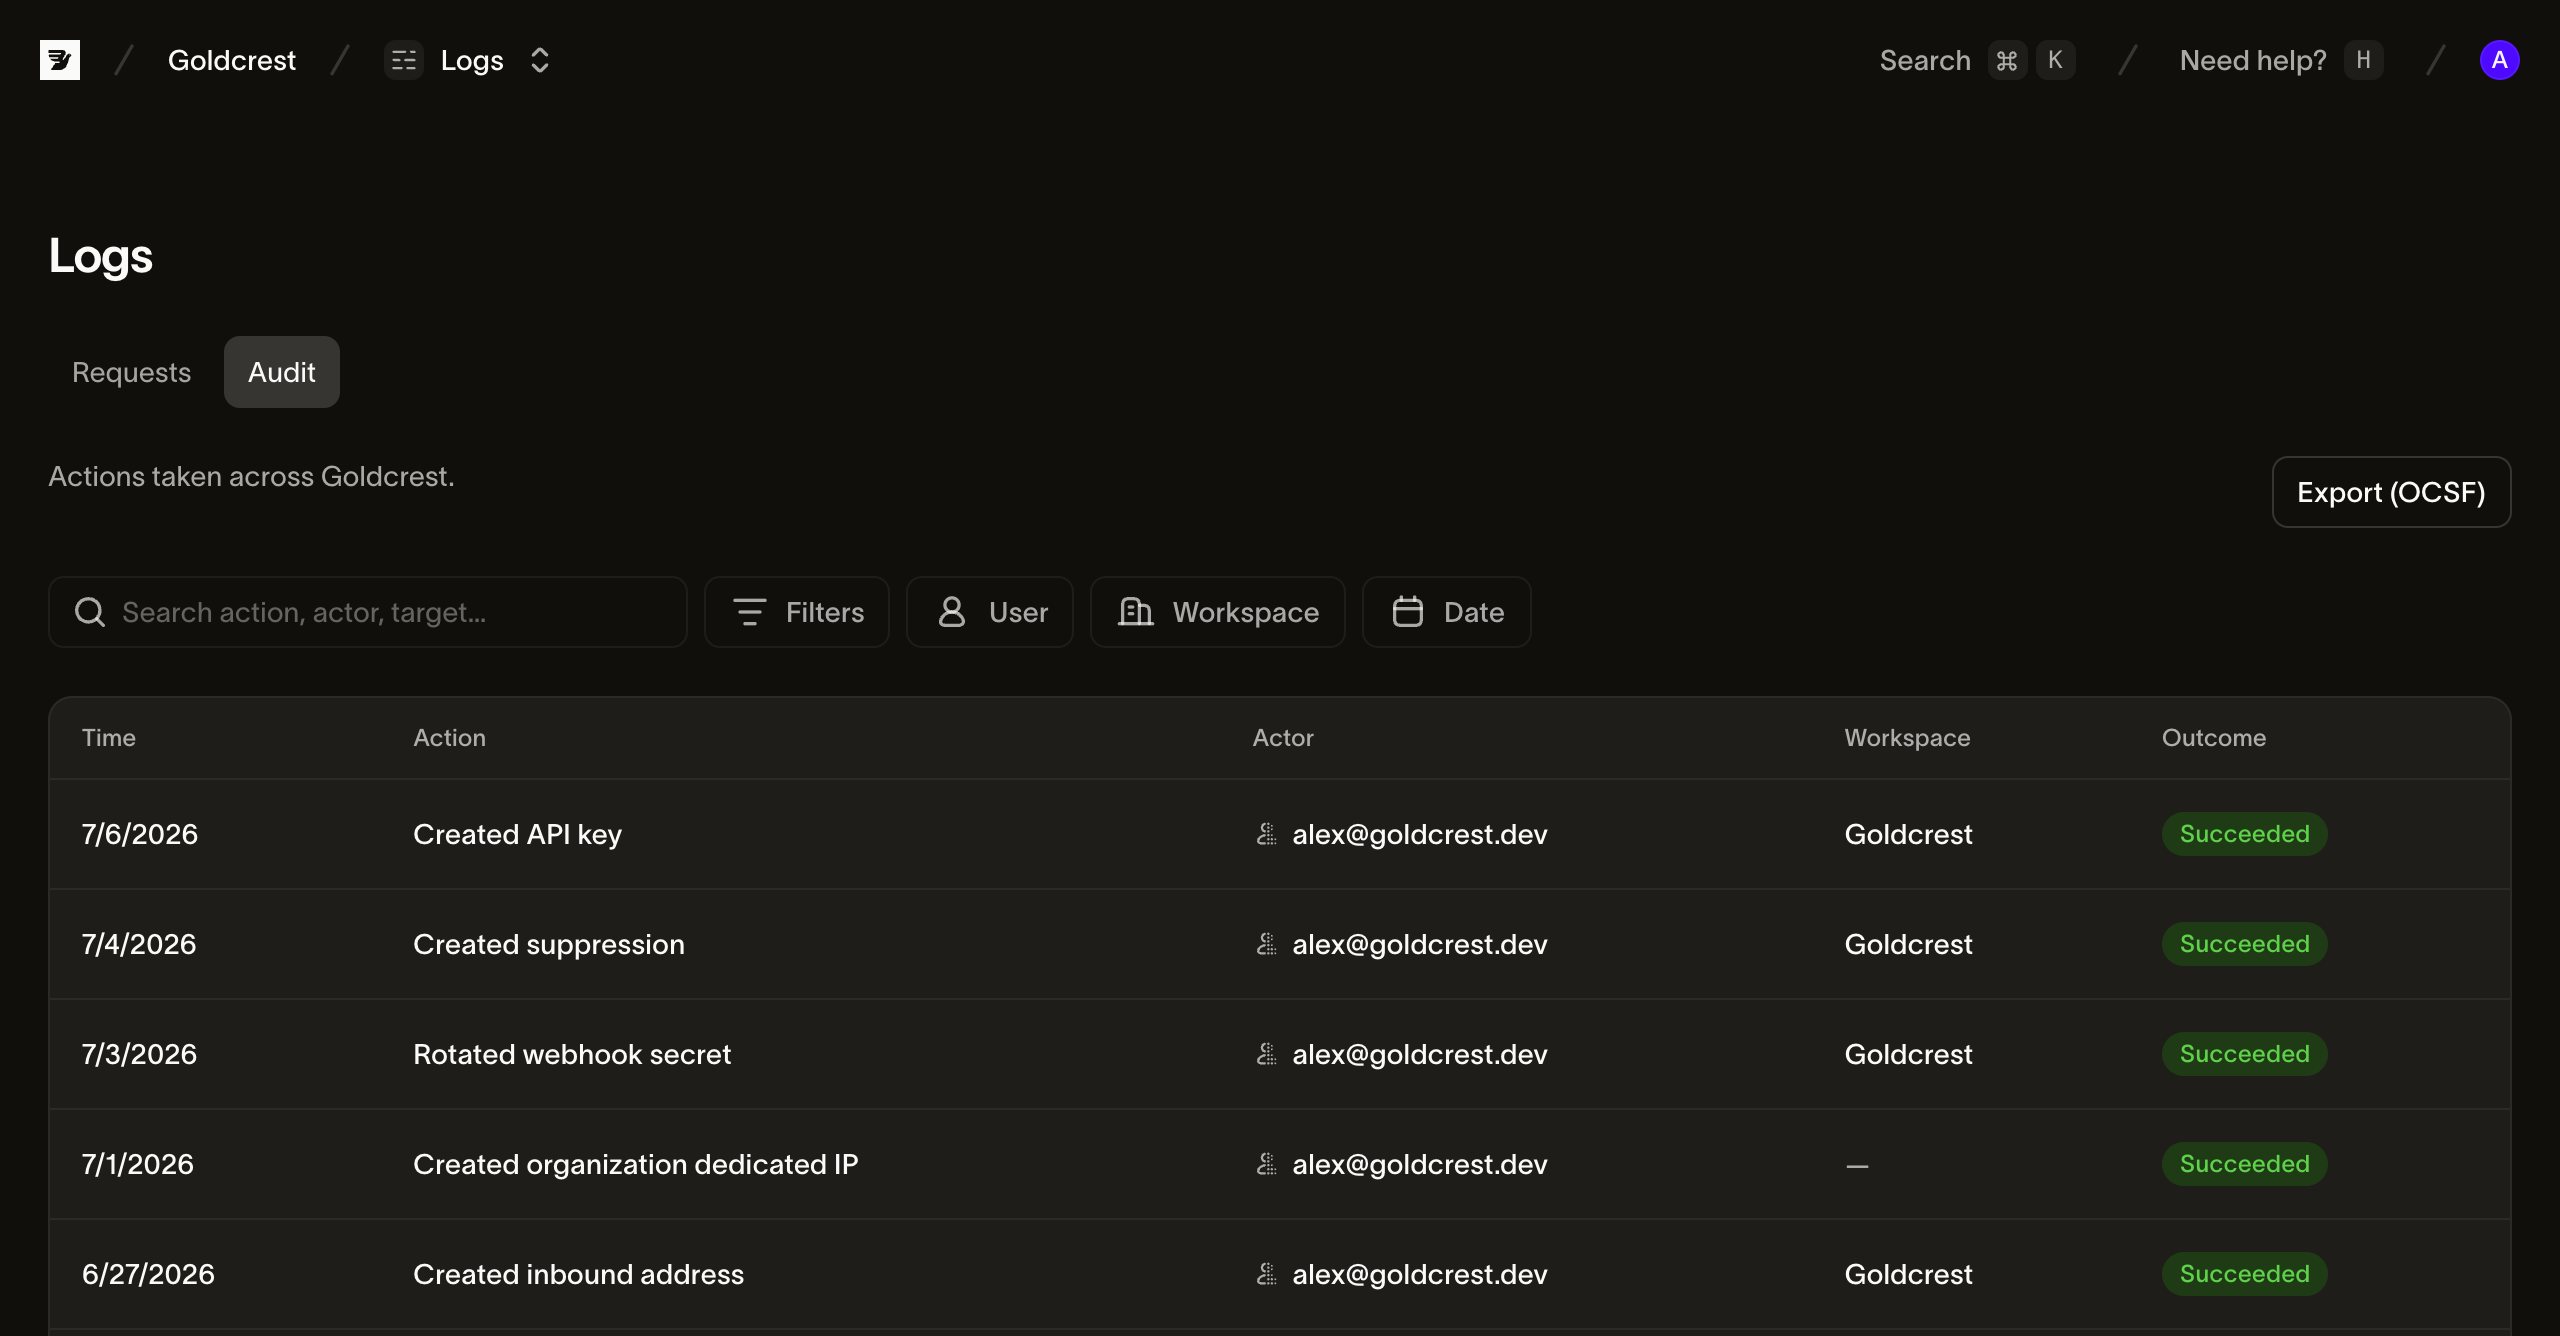
Dziennik audytu to chronologiczna, niemodyfikowalna historia zmian w Twojej organizacji. Używaj go do badania zmian konfiguracji, przeglądania aktywności związanej z bezpieczeństwem lub analizy incydentów. Otwórz Logs > Audit.
Co jest rejestrowane
Dziennik audytu rejestruje zmiany w konfiguracji Twojego konta. Aktywność związana z wiadomościami pojawia się w logach wiadomości i analityce. Wpisy audytu obejmują:
- Klucze API: tworzenie, edycja zakresów (z zapisem, które zakresy dodano i usunięto), rotacja i unieważnienie
- Domeny wysyłkowe: dodawanie, weryfikowanie i usuwanie domen
- Webhooki: tworzenie, aktualizowanie i usuwanie endpointów oraz rotacja sekretów podpisujących
- Obszar roboczy i organizacja: zmiany nazw obszarów roboczych i zmiany ustawień organizacji
- Zespół: zaproszenia, zmiany ról i usuwanie członków
- Zdarzenia bezpieczeństwa: logowania (w tym nieudane próby), zmiany MFA, regeneracja kodów odzyskiwania i resetowanie haseł
- Działania rozliczeniowe: zmiany dokonane w ustawieniach rozliczeń
Codzienny ruch celowo nie trafia do dziennika audytu: wysłane e-maile, zdarzenia dostarczenia i otwarcia ani wyświetlenia stron w trybie tylko do odczytu nie generują wpisów. Znajdziesz je w logach wiadomości i analityce.
Odczytywanie wpisu
Używaj tych pól do odczytania wpisu:
- Aktor: kto. Użytkownik, który wykonał akcję, lub klucz API, który wywołał żądanie. Działania wykonane przez własne systemy Bird są odpowiednio oznaczone.
- Akcja: co. Nazwa taka jak api_key.created, domain.verified lub member.role_updated identyfikuje zasób i zmianę.
- Znacznik czasu: kiedy. Dokładny czas, w którym nastąpiła zmiana.
Wpisy zawierają również zasób docelowy i dostępny kontekst żądania, taki jak źródłowy adres IP, klient i identyfikator żądania. Wrażliwe wartości, takie jak sekrety kluczy API, nie są wyświetlane.
Praktyczne zastosowania
- "Why did sending break on Tuesday?" Odfiltruj dany dzień i przejrzyj ostatnie zmiany domen, webhooków lub kluczy API.
- Przegląd bezpieczeństwa. Przejrzyj zdarzenia bezpieczeństwa pod kątem nierozpoznanych nieudanych logowań, usuwania czynników MFA lub kluczy API utworzonych poza zwykłymi oknami zmian.
- Kontrola po odejściu pracownika. Po odejściu kogoś z zespołu potwierdź, że usunięcie członka zostało zarejestrowane, i przejrzyj zmiany, które wprowadził w ostatnich tygodniach.
- Analiza incydentu. Aktor, adres IP i identyfikator żądania przy każdym wpisie dają konkretny ślad do uwzględnienia w raporcie z incydentu.
Kto widzi dziennik audytu
Administratorzy i Analitycy obszaru roboczego mogą czytać dziennik audytu; Deweloperzy nie mają do niego dostępu. Właściciele organizacji mogą czytać go w skali całej organizacji. Wpisów nie można edytować ani usuwać w dashboardzie.
Kolejne kroki
- Zarządzanie kluczami API: zdarzenia kluczy, które zobaczysz najczęściej
- Logowanie, hasło i MFA: zdarzenia bezpieczeństwa stojące za wpisami w dzienniku
Powiązane zasoby
Kontynuuj z dokumentacją, przewodnikami i przykładami dotyczącymi tego tematu. Zasoby są w języku angielskim.
Zrozum koncepcjęShould I use an API key or an OAuth token, and how do I rotate one?Przewodnik wdrożeniowyAuthentication & API keys
Uzyskaj brief wdrożeniowy