Demoras en la verificación de dominios
Agregaste los registros DNS, pero tu dominio sigue apareciendo como no verificado. Los cambios de DNS pueden tardar en propagarse, y Bird sigue verificando automáticamente. Usa esta lista para distinguir una propagación normal de un registro incorrecto.
Los cambios de DNS tardan en propagarse
Cuando agregas o editas un registro DNS, los resolvers pueden seguir entregando una respuesta anterior hasta que el TTL (time to live) del registro expire. Según tu proveedor y la configuración del TTL, la propagación puede tardar desde unos minutos hasta 24–48 horas.
Un dominio puede permanecer sin verificar hasta que Bird pueda resolver los nuevos registros.
Bird sigue verificando tu dominio
Bird verifica tu dominio cuando lo registras, luego lo revisa con frecuencia antes de espaciar las comprobaciones durante las primeras 72 horas. Después, Bird verifica los dominios activos diariamente. El dominio se verifica cuando una comprobación encuentra todos los registros requeridos.
Después de corregir un registro, ábrelo desde la página Domains y selecciona Refresh para obtener un resultado actualizado.
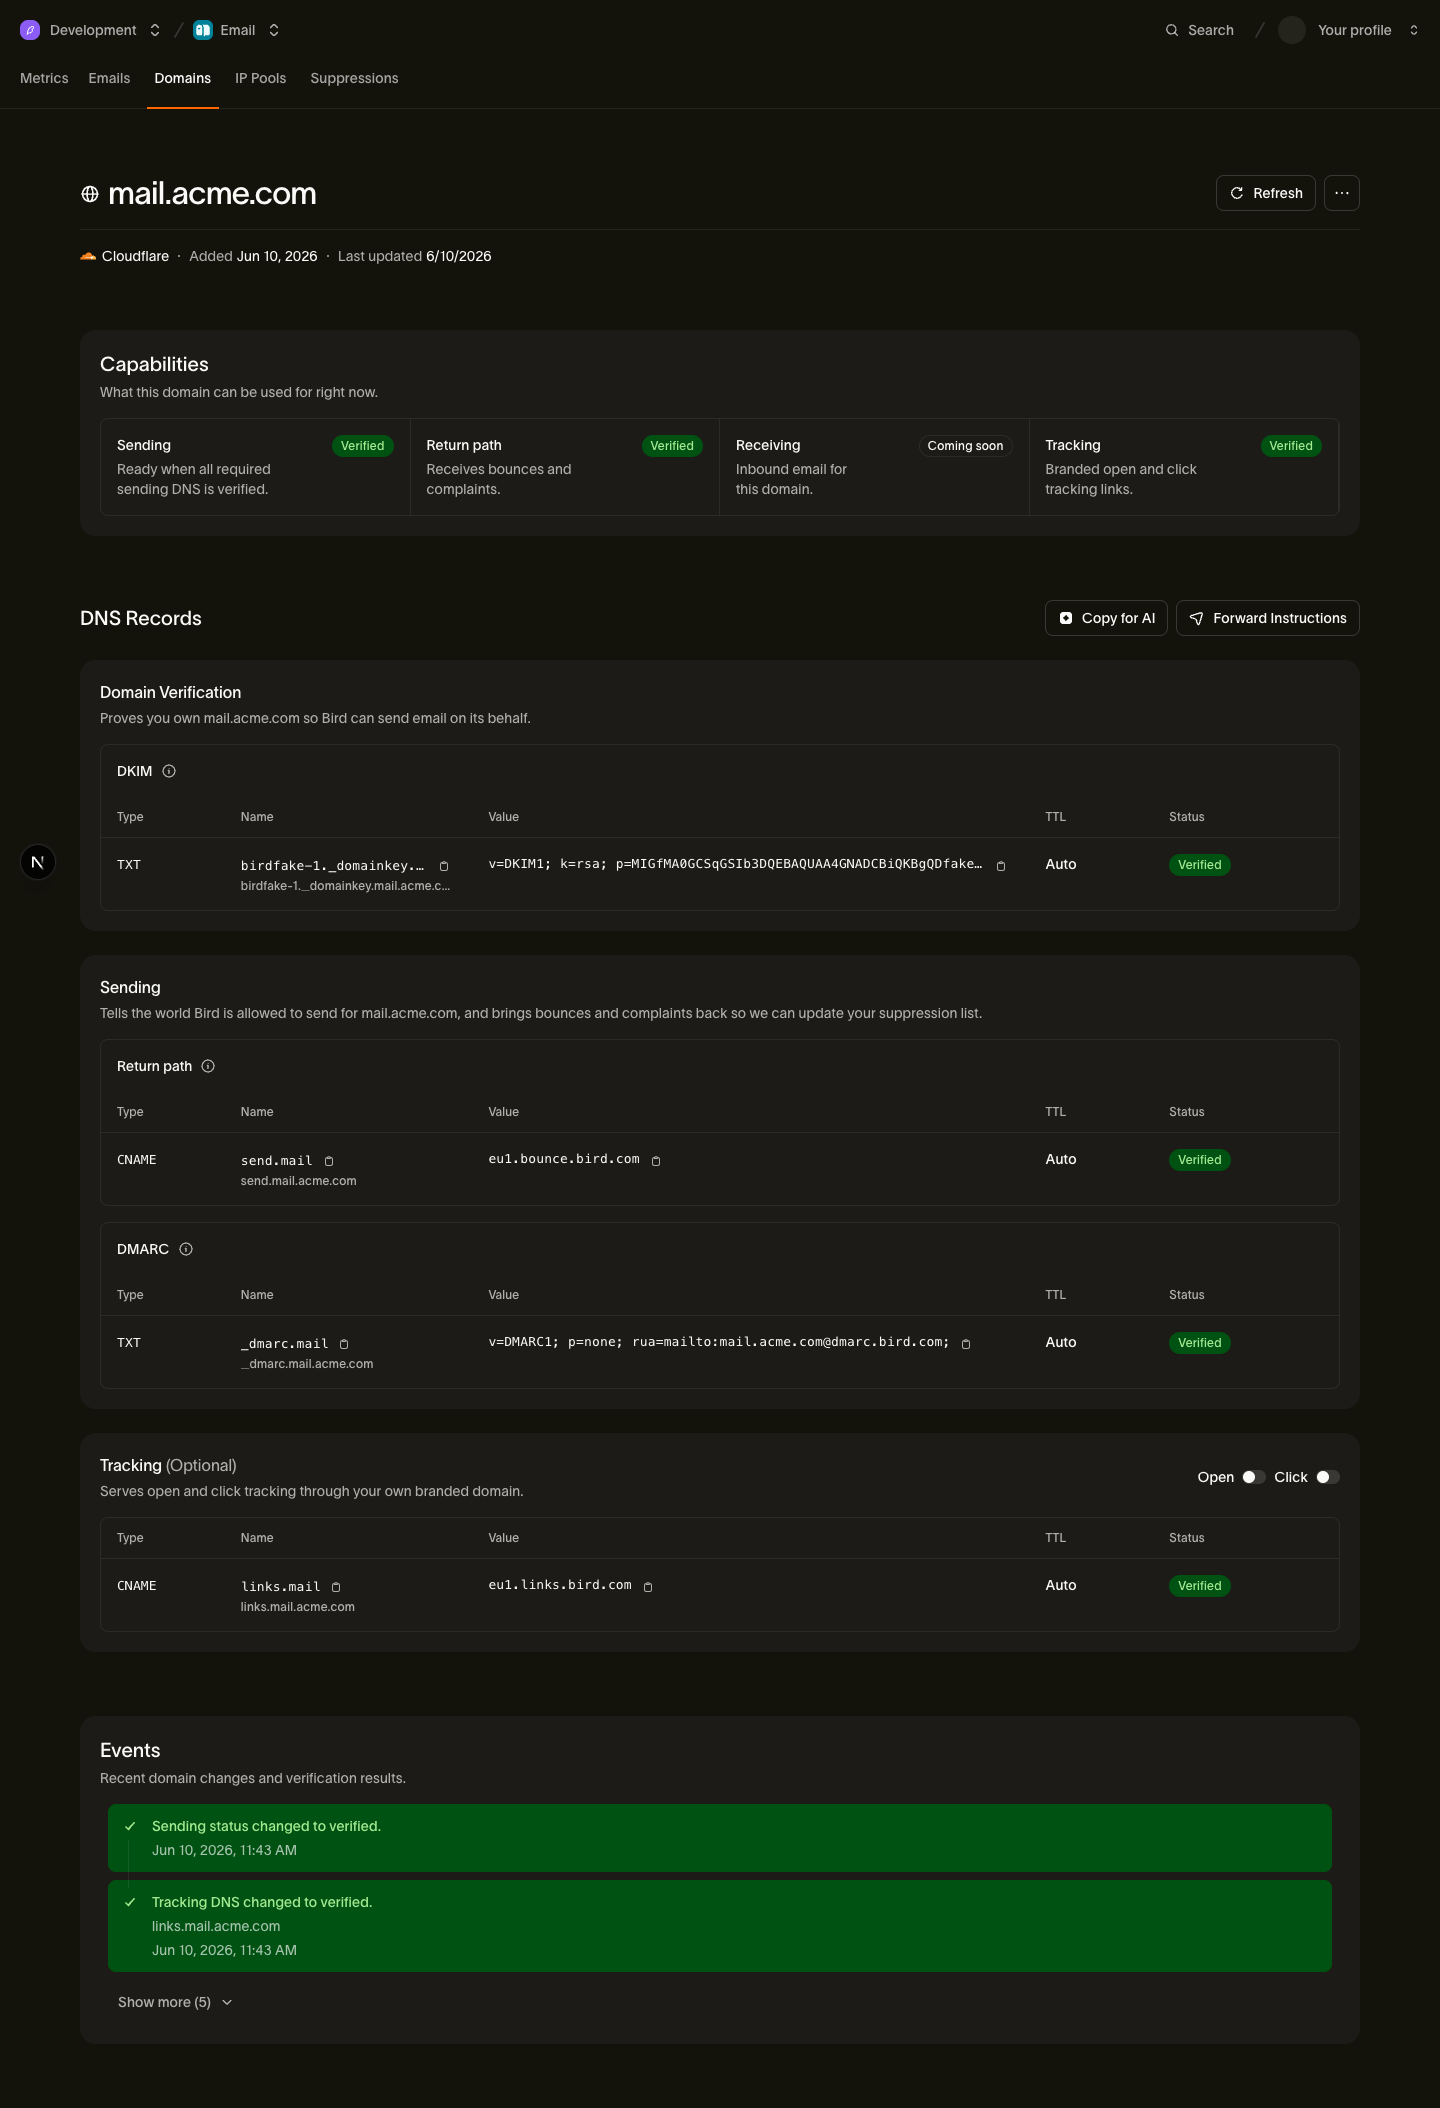
La página del dominio muestra el estado individual de cada registro, así puedes ver exactamente cuál sigue pendiente en lugar de adivinar.
Verifica un dominio que sigue sin verificar
Si un registro sigue sin verificar después de un día, revisa estos puntos:
1. Busca un dominio duplicado en el nombre de host
Muchos proveedores de DNS agregan tu dominio al campo de host. Si Bird pide send.example.com y tu proveedor agrega example.com, ingresa solo send. De lo contrario, el proveedor puede publicar send.example.com.example.com. Usa una consulta DNS pública para confirmar el nombre publicado. Si el proveedor trunca un valor largo de DKIM, usa el divisor de registros DNS para crear fragmentos entre comillas.
2. Reduce el TTL
Si tus registros tienen un TTL alto, las respuestas antiguas en caché permanecen disponibles más tiempo. Reducir el TTL a un valor corto, como 5 minutos, hace que los cambios futuros se propaguen más rápido. No acelera un cambio que ya está en caché con el TTL anterior.
3. Edita los servidores de nombres autoritativos
Los registros DNS deben publicarse en los servidores de nombres autoritativos de tu dominio. Verifica los servidores de nombres en tu registrador o con una consulta WHOIS, y luego confirma que agregaste los registros en ese proveedor.
4. Confirma que existen todos los registros requeridos
La verificación de propiedad y la preparación para enviar se comprueban por separado, y el envío requiere tres registros:
- el registro TXT de DKIM,
- el registro CNAME de return-path, y
- un registro TXT de DMARC.
La comprobación de DMARC es deliberadamente flexible: cualquier registro DMARC válido que cubra tu dominio de envío es suficiente, y un registro en tu dominio principal (registrado) cuenta. Así que si example.com ya tiene un registro DMARC, send.example.com queda cubierto: no necesitas agregar otro. Si no existe ninguno, una política mínima de solo monitoreo es todo lo que Bird requiere. Consulta DKIM, SPF y DMARC para saber qué hace cada registro y cómo elegir los valores.
Dominios que se verificaron y luego volvieron atrás
Bird verifica los dominios verificados diariamente. Después de la primera comprobación fallida, el registro afectado permanece verificado con una advertencia durante 24 horas mientras Bird lo revisa cada hora. Una comprobación exitosa elimina la advertencia. Si el registro sigue fallando durante 24 horas, su estado cambia a failed y el envío se detiene hasta que se verifique de nuevo.
Si el DNS público coincide con los valores mostrados en Bird y Refresh sigue reportando un fallo después de la propagación, selecciona Feedback > Contact us. Incluye el dominio, el registro fallido y el estado que aparece en la página del dominio.
Próximos pasos
- Dominios de envío: la guía completa para desarrolladores sobre registro, registros DNS y el ciclo de verificación
- DKIM, SPF y DMARC: qué hace cada registro
- Guías de DNS por proveedor: instrucciones paso a paso para Cloudflare, Route 53, GoDaddy y más
Recursos relacionados
Continúa con la documentación, guías y ejemplos sobre este tema. Los recursos están en inglés.
Comprender el conceptoSPF vs DKIM vs DMARC: what's the difference?Usar la herramientaDMARC policy builderExplorar la funcionalidadSending domains
Obtener un resumen de implementación