Aggiungere record DNS · AWS Route 53
Quando aggiungi un dominio di invio a Bird, la pagina di dettaglio del dominio nella dashboard di Bird elenca tutti i record DNS da pubblicare, ciascuno con host e valore copiabili. Tieni quella pagina aperta in una scheda e la console AWS in un'altra. Copia ogni valore da Bird invece di digitarlo.
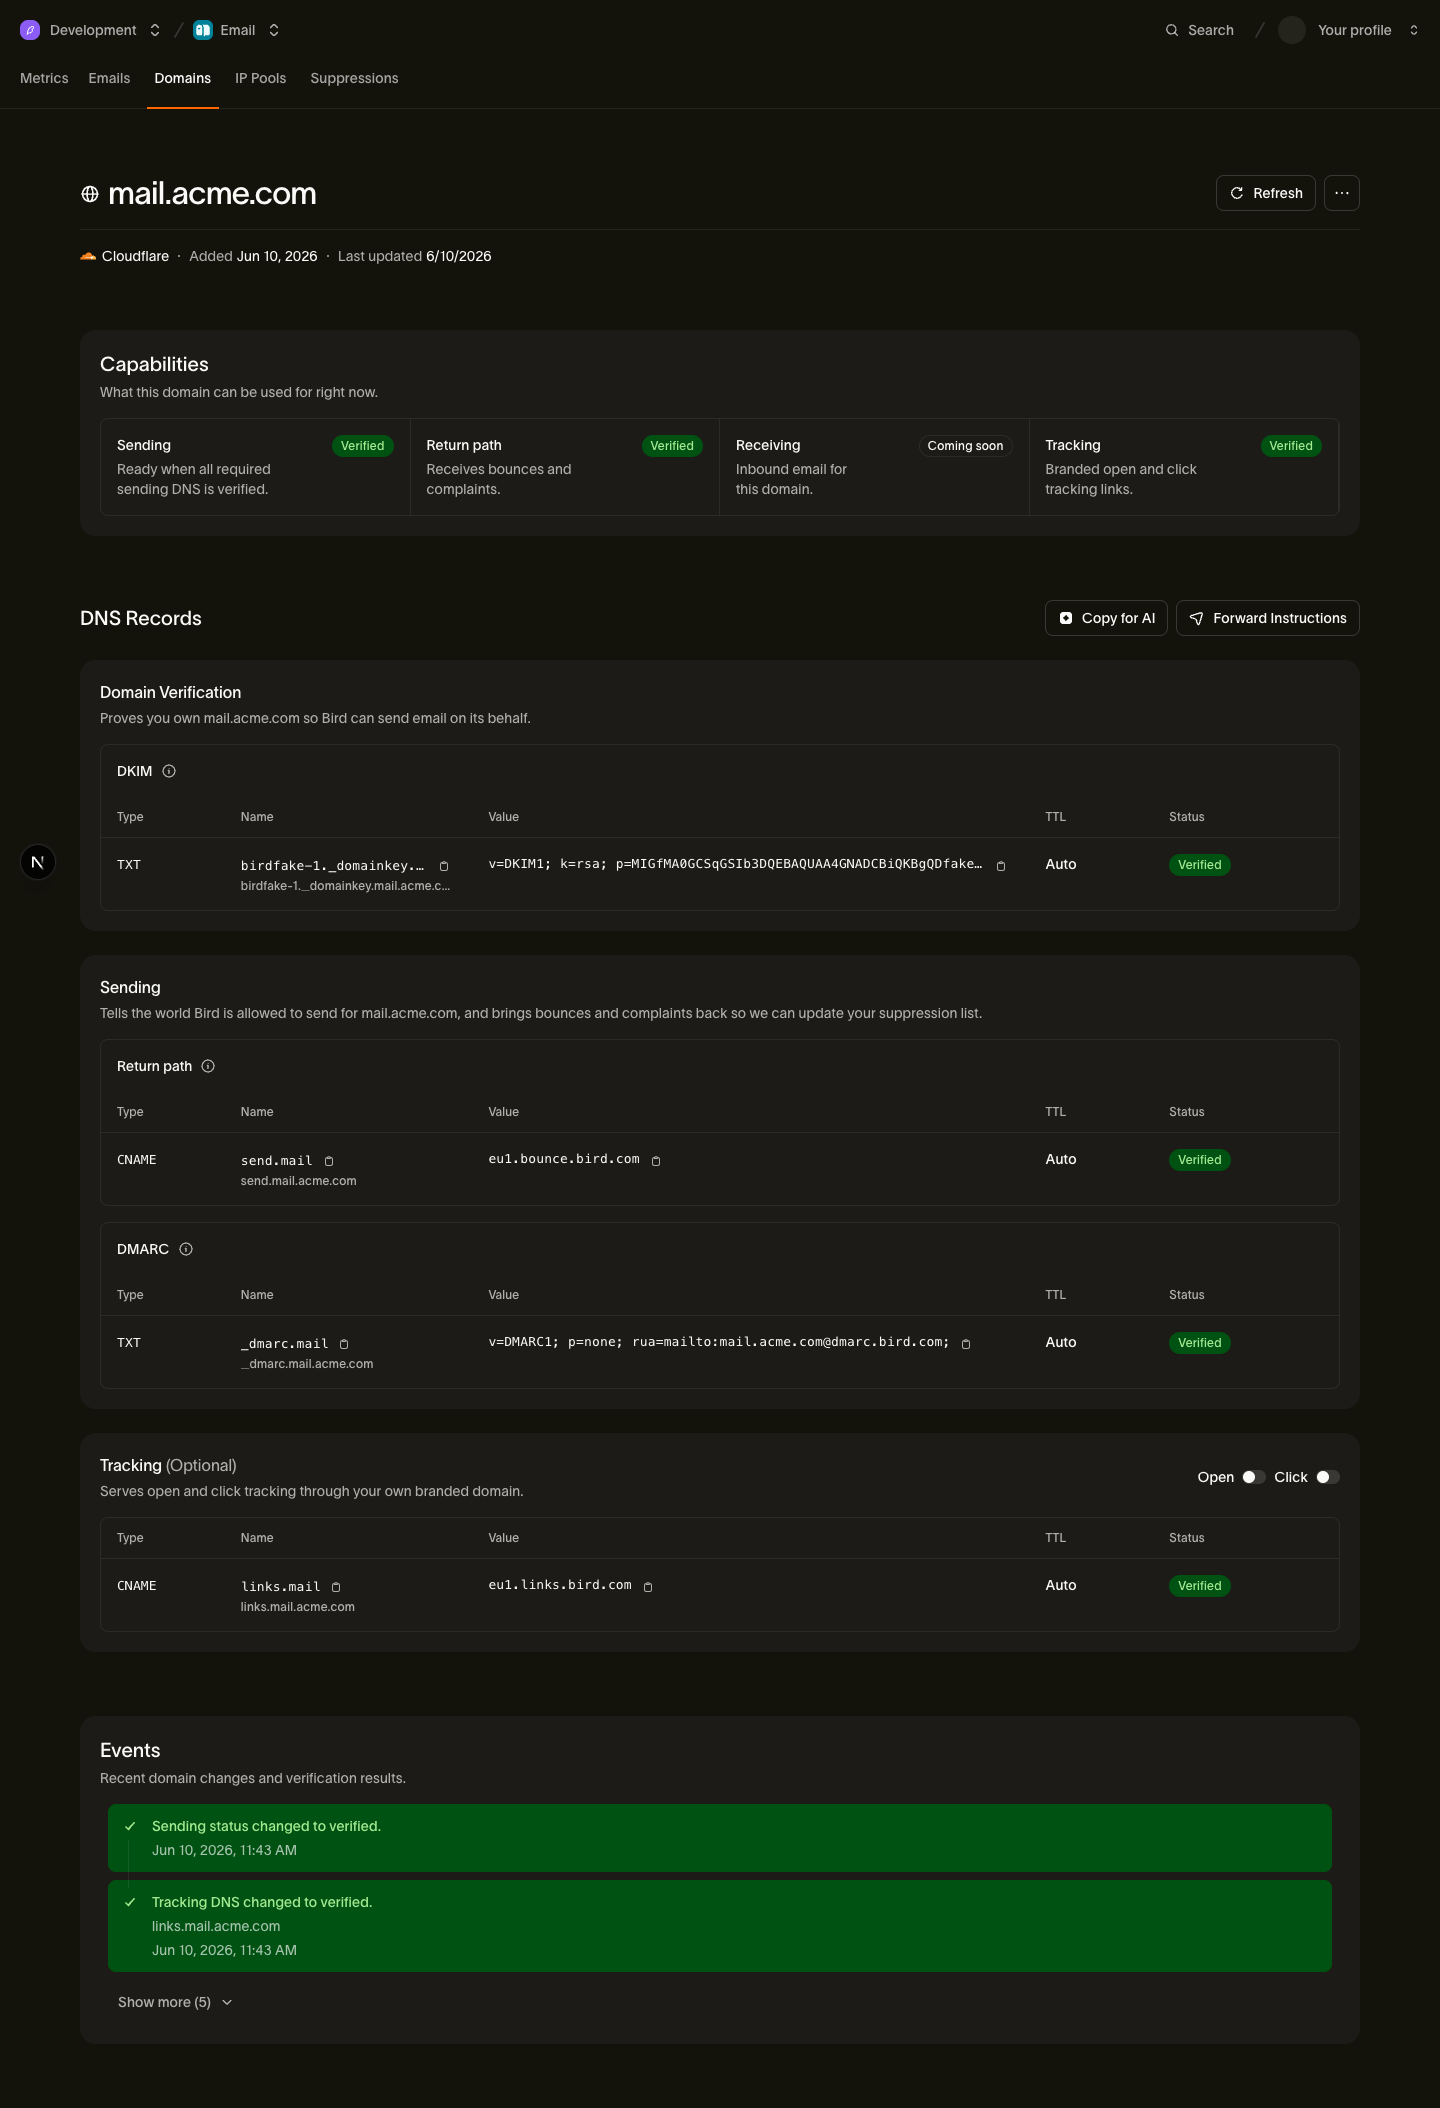
I record da aggiungere
| Tipo | Host | Valore (copia da Bird) |
|---|---|---|
| TXT | <selector>._domainkey.example.com | La tua chiave DKIM |
| CNAME | send.example.com | <region>.bounce.bird.com |
| TXT | _dmarc.example.com | La tua policy DMARC |
| CNAME | links.example.com (facoltativo) | <region>.links.bird.com |
Il CNAME di tracking (links) è facoltativo e abilita il tracking brandizzato di aperture e clic. Non è necessario per l'invio.
Aggiungere i record in Route 53
- Accedi alla console AWS e apri Route 53.
- Seleziona Hosted zones, quindi seleziona la hosted zone public il cui nome corrisponde al tuo dominio di invio.
- Fai clic su Create record.
- Per il record DKIM: incolla la parte di sottodominio dell'host da Bird (tutto ciò che precede il tuo dominio, ad esempio <selector>._domainkey) in Record name, imposta Record type su TXT e incolla il valore DKIM da Bird in Value. Lascia Routing policy su Simple routing. Fai clic su Create records.
- Fai clic di nuovo su Create record. Per il record return-path: inserisci send come Record name, imposta Record type su CNAME e incolla il target da Bird (ad esempio <region>.bounce.bird.com) in Value. Fai clic su Create records.
- Fai clic di nuovo su Create record. Per il record DMARC: inserisci _dmarc come Record name, imposta Record type su TXT e incolla il valore DMARC da Bird in Value. Fai clic su Create records.
- Se vuoi il tracking brandizzato, aggiungi il record di tracking facoltativo come nel passaggio 5: Record name links, Record type CNAME, Value <region>.links.bird.com. Fai clic su Create records.
Insidie specifiche di Route 53
- Non aggiungere virgolette ai valori TXT. Route 53 racchiude automaticamente i valori TXT tra virgolette doppie. Incolla il valore esattamente come mostrato da Bird: se aggiungi le virgolette manualmente, il record pubblicato contiene caratteri di virgolette letterali e la verifica fallisce. Route 53 limita inoltre una singola stringa tra virgolette a 255 caratteri; se il valore DKIM è più lungo, usa il DNS record splitter per suddividerlo nelle stringhe multiple che un record TXT può contenere.
- Verifica che la zona sia autoritativa per il dominio. Confronta il set di record NS della zona con i name server configurati presso il registrar. Se differiscono, pubblica i record presso il provider autoritativo.
- Usa Simple routing. Lascia Routing policy su Simple routing per tutti e quattro i record; le policy weighted, latency o failover non sono necessarie e aggiungono solo modi in cui la risoluzione può andare storta.
Dopo la pubblicazione
Bird verifica il tuo DNS automaticamente. Puoi anche aprire i dettagli del dominio in Bird e selezionare Refresh. Se il dominio resta in sospeso, consulta Ritardi nella verifica.
Passaggi successivi
Risorse correlate
Prosegui con la documentazione, le guide e gli esempi per questo argomento. Le risorse sono in inglese.
Comprendi il concettoSPF vs DKIM vs DMARC: what's the difference?Usa lo strumentoDMARC policy builderEsplora la funzionalitàSending domains
Ottieni un brief di implementazione