Email · verifica del mittente e registrazione del dominio
Prima che Bird possa recapitare email dal tuo dominio, registralo nel tuo spazio di lavoro e verifica i record DNS. Per la procedura di configurazione e i dettagli API, consulta la guida per sviluppatori sui domini di invio.
Cosa succede quando aggiungi un dominio
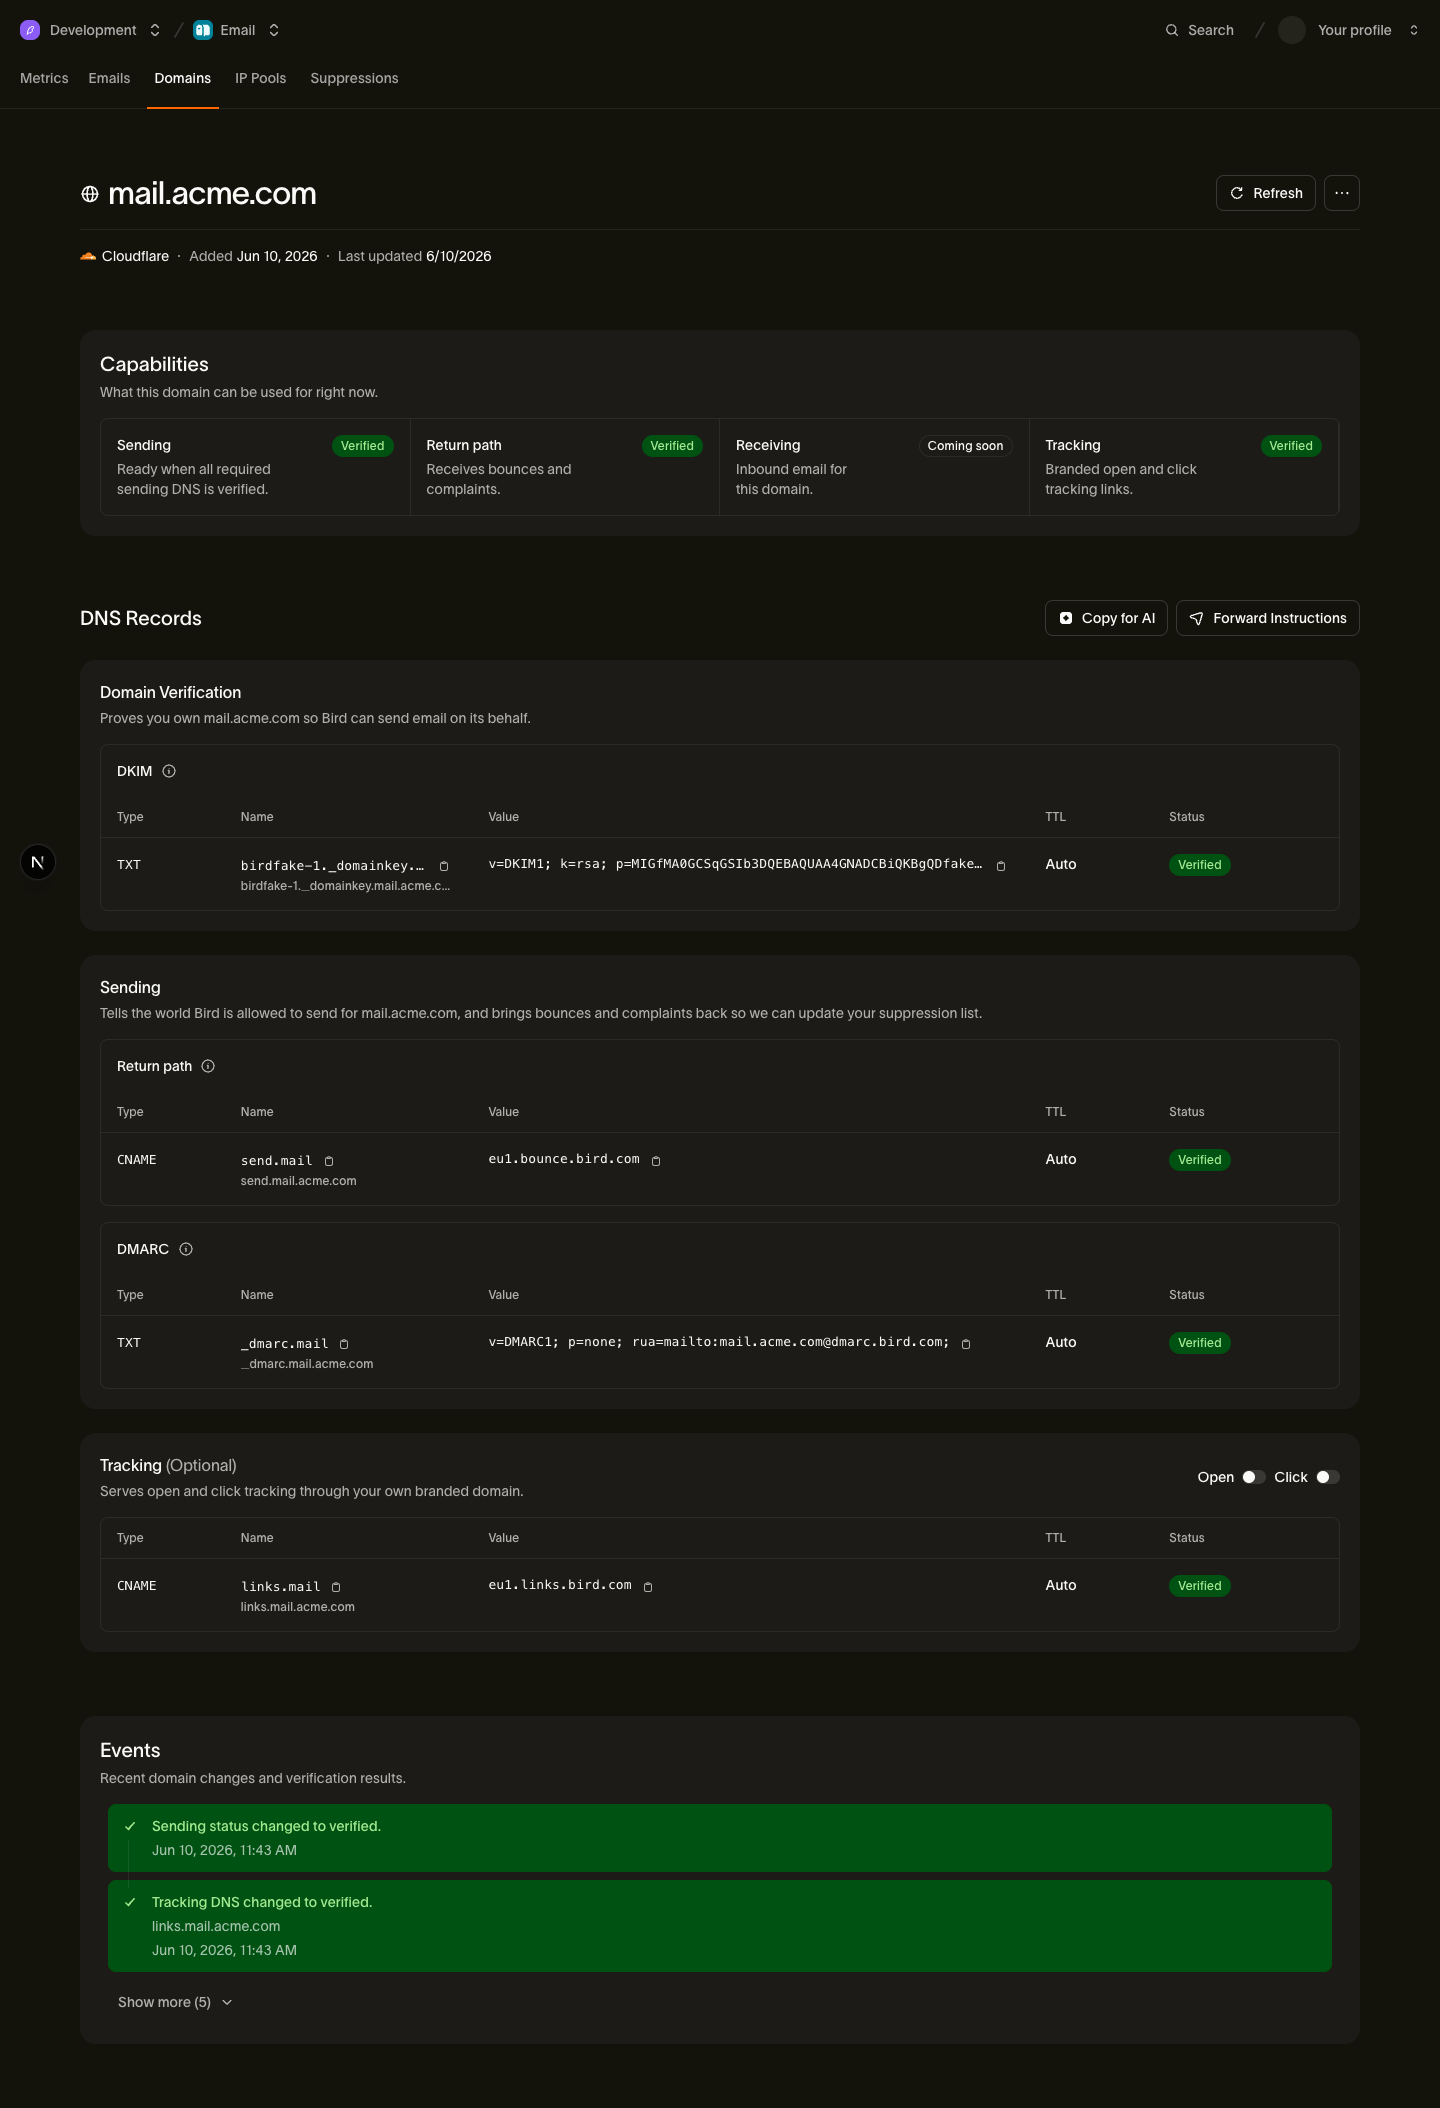
Aggiungere un dominio di invio (nella dashboard o tramite API) lo registra nell'infrastruttura di invio di Bird e assegna alla tua organizzazione la propria chiave DKIM. Il dominio parte in stato pending e ricevi i record DNS esatti da pubblicare:
- Un record TXT DKIM: dimostra la proprietà e firma le tue email.
- Un CNAME return-path: indirizza i bounce verso Bird e copre SPF.
- Una policy DMARC: qualsiasi record v=DMARC1 valido; una policy p=none minimale è sufficiente.
- Un CNAME tracking opzionale per il tracciamento brandizzato di aperture e clic (non necessario per l'invio).
La verifica DNS è automatica. Uno stato rejected indica che Bird ha rifiutato il dominio per motivi di policy. Seleziona Feedback > Contact us se lo visualizzi.
Come funziona la verifica
Bird controlla i record quando registri il dominio, quindi usa una pianificazione a intervalli crescenti per le prime 72 ore. Successivamente, una scansione giornaliera continua a controllare i domini attivi. L'invio diventa disponibile quando DKIM, il CNAME return-path e DMARC risultano tutti verificati.
Dopo aver corretto un record DNS, seleziona Refresh nella pagina dei dettagli del dominio oppure chiama l'endpoint di verifica per un risultato aggiornato.
Quanto tempo richiede
La verifica si completa dopo che Bird riesce a risolvere tutti i record richiesti. La propagazione DNS può richiedere da pochi minuti a 48 ore, a seconda del provider e del TTL.
Se il dominio resta pending, verifica la presenza di un host errato, un suffisso di dominio duplicato, un valore troncato o un CNAME con proxy attivo. Consulta Perché il mio dominio non si verifica? per la checklist completa.
La verifica non è definitiva
Bird prosegue la verifica dopo il primo controllo riuscito. La scansione giornaliera continua a controllare i domini verificati. Se i tuoi DNS si interrompono in seguito, il dominio può tornare non verificato e bloccare gli invii finché non ripristini i record. Può succedere quando una migrazione di provider elimina un record o una modifica della zona rimuove il record TXT DKIM.
Per evitare di bloccare gli invii durante un problema DNS transitorio, Bird mantiene un record precedentemente verificato in stato di avviso per 24 ore dopo il primo controllo fallito. Qualsiasi controllo riuscito cancella l'avviso. Se il record continua a fallire dopo 24 ore, il suo stato passa a failed e l'invio si interrompe finché il record non viene verificato di nuovo.
Il consiglio pratico: tratta i record DNS del tuo dominio di invio come infrastruttura di produzione. Se migri provider DNS o ristrutturi la tua zona, trasferisci per primi i record DKIM, return-path e DMARC.
Prossimi passi
- Domini di invio: la guida completa per sviluppatori, con la API di registrazione, i dettagli dei record DNS e il ciclo di vita della verifica.
- Perché il mio dominio non si verifica?: diagnosi dei domini in attesa e della propagazione DNS.
Risorse correlate
Prosegui con la documentazione, le guide e gli esempi per questo argomento. Le risorse sono in inglese.
Comprendi il concettoSPF vs DKIM vs DMARC: what's the difference?Usa lo strumentoDMARC policy builderEsplora la funzionalitàSending domainsGuida all'implementazioneDKIM, SPF & DMARC
Ottieni un brief di implementazione