Registro de auditoría
El registro de auditoría es el historial cronológico de cambios de tu organización, de solo lectura. Úsalo para investigar cambios de configuración, revisar actividad de seguridad o dar seguimiento a un incidente. Abre Logs > Audit.
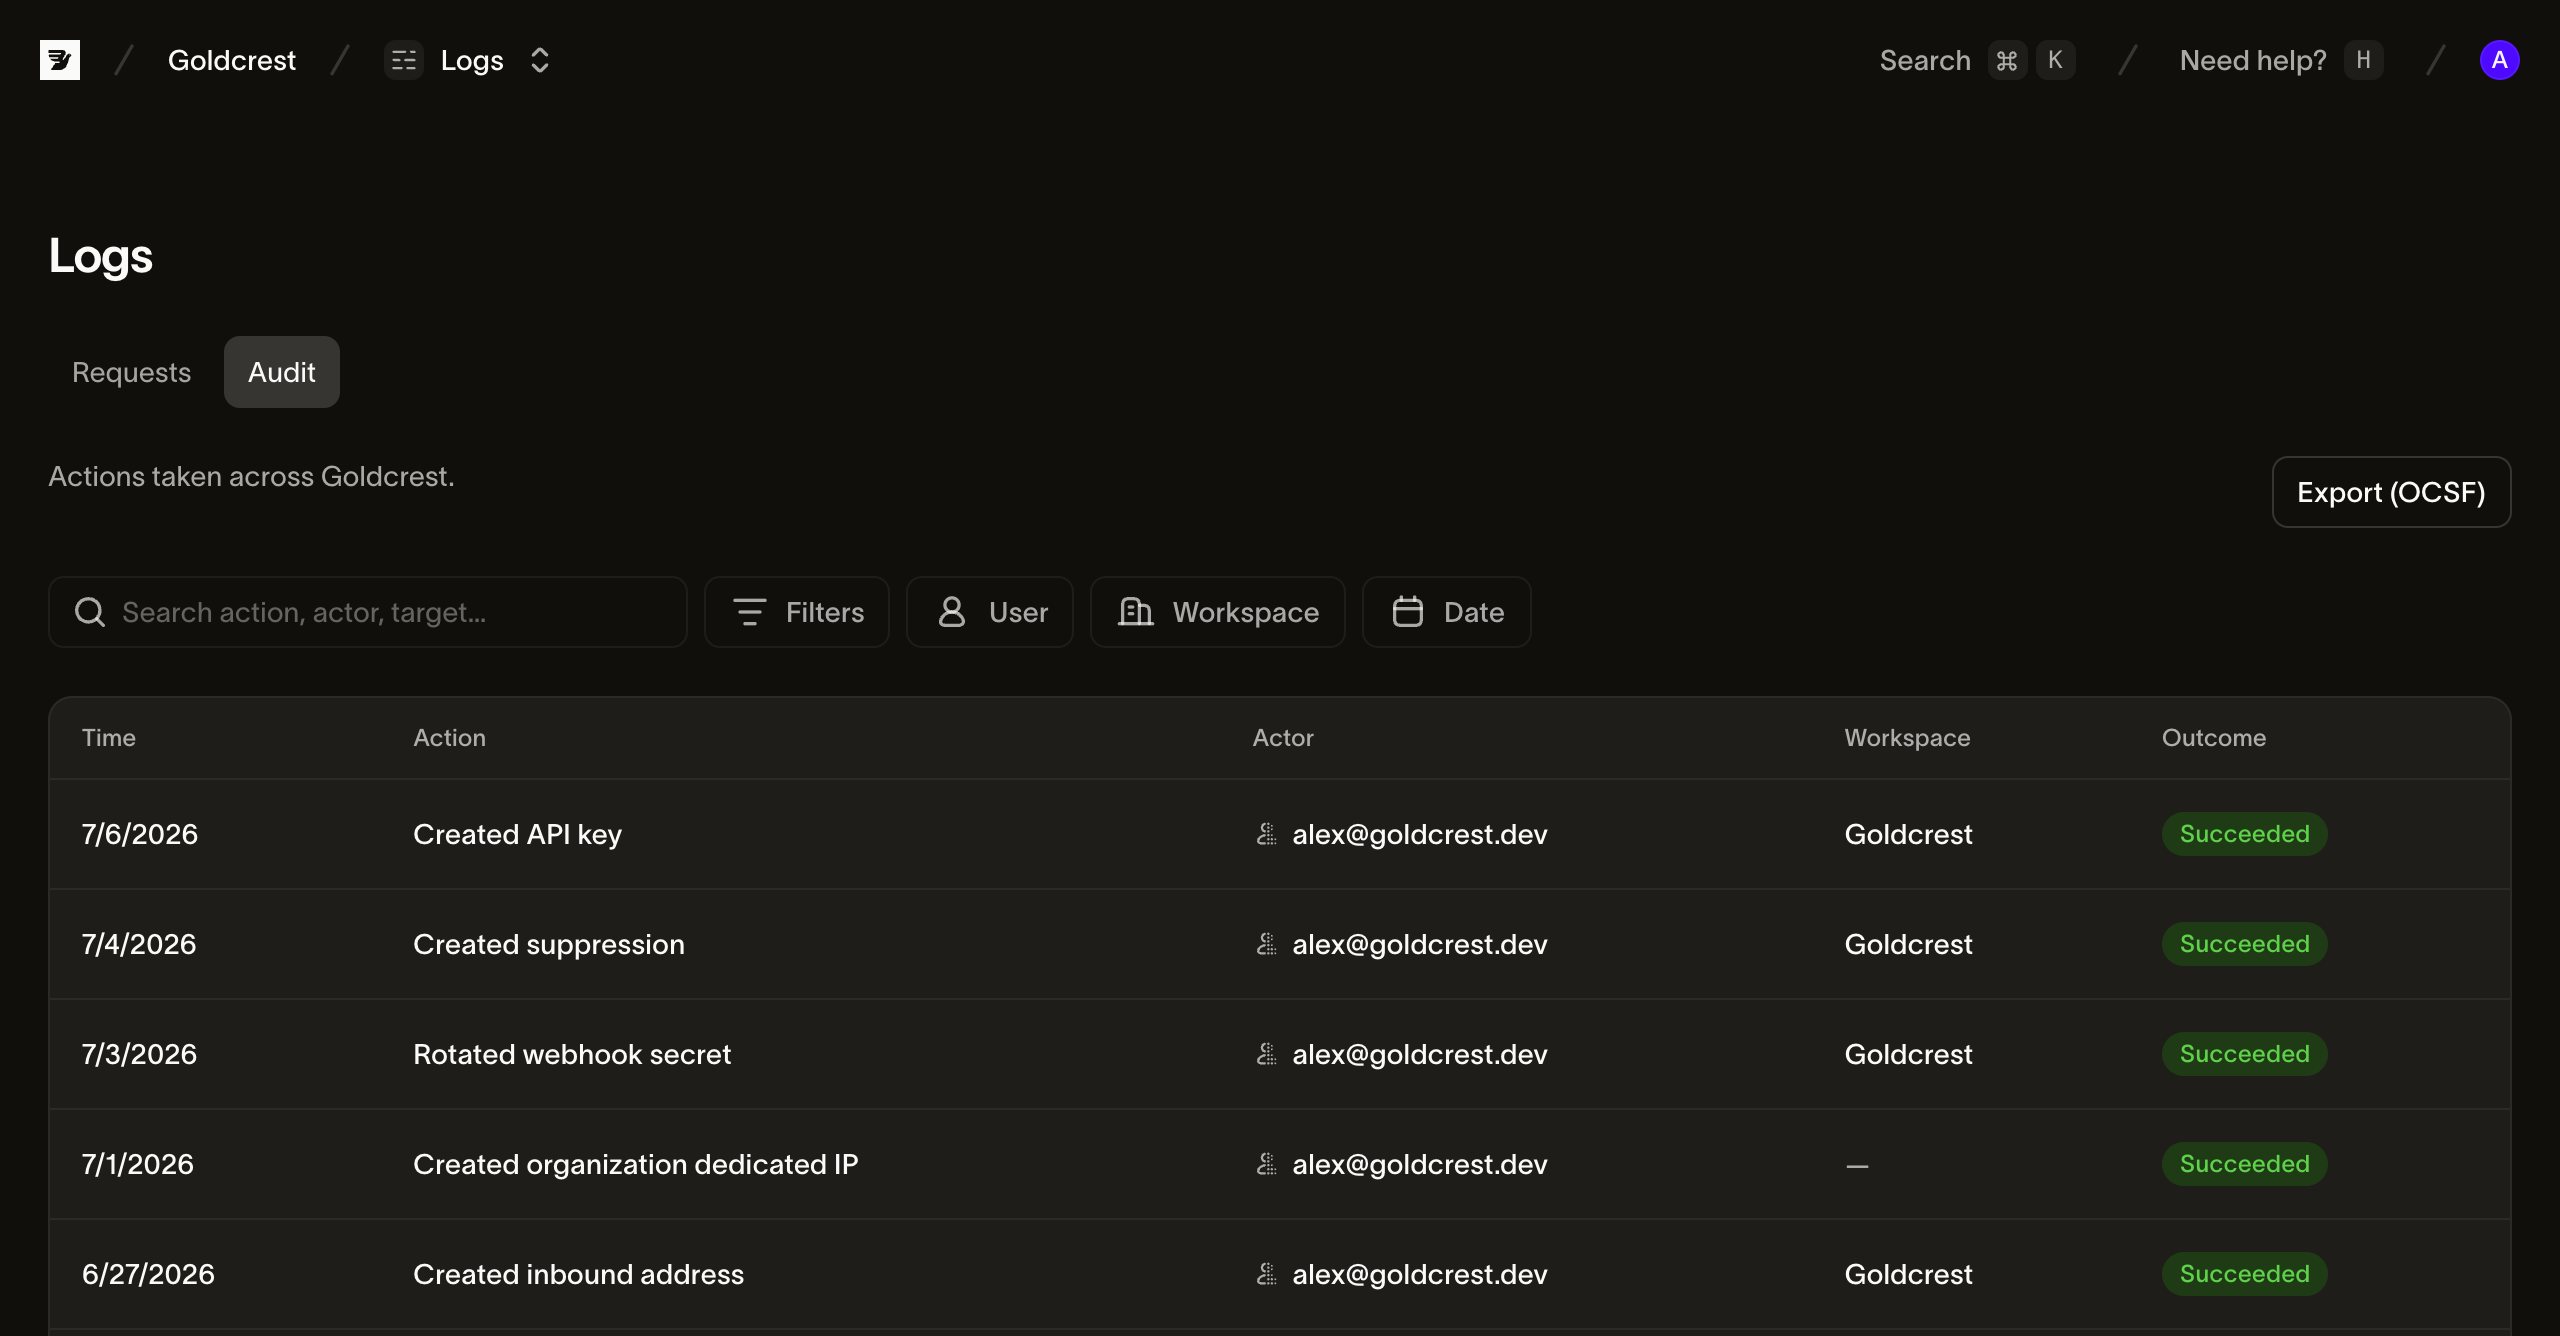
Qué se registra
El registro de auditoría captura cambios en la configuración de tu cuenta. La actividad de mensajes aparece en tus registros de mensajería y analíticas. Las entradas de auditoría incluyen:
- Claves API: creación, edición de alcances (indicando qué alcances se añadieron y eliminaron), rotación y revocación
- Dominios de envío: añadir, verificar y eliminar dominios
- Webhooks: crear, actualizar y eliminar endpoints, y rotar secretos de firma
- Espacio de trabajo y organización: cambios de nombre de espacios de trabajo y cambios en la configuración de la organización
- Equipo: invitaciones, cambios de rol y eliminación de miembros
- Eventos de seguridad: inicios de sesión (incluidos intentos fallidos), cambios de MFA, regeneración de códigos de recuperación y restablecimientos de contraseña
- Acciones de facturación: cambios realizados desde tu configuración de facturación
El tráfico diario no se incluye en el registro de auditoría de forma deliberada: correos individuales enviados, eventos de entrega y apertura, y vistas de solo lectura de páginas no generan entradas. Esa información se encuentra en tus registros de mensajería y analíticas.
Leer una entrada
Usa estos campos para leer una entrada:
- Actor: quién. El usuario que realizó la acción, o la clave API que hizo la llamada. Las acciones ejecutadas por los propios sistemas de Bird se marcan como tales.
- Acción: qué. Un nombre como api_key.created, domain.verified o member.role_updated identifica el recurso y el cambio.
- Marca de tiempo: cuándo. La hora exacta en que ocurrió el cambio.
Las entradas también incluyen el recurso de destino y el contexto de solicitud disponible, como la IP de origen, el cliente y el ID de solicitud. Los valores sensibles como los secretos de clave API no aparecen.
Uso en la práctica
- "Why did sending break on Tuesday?" Filtra por ese día y revisa los cambios recientes de dominio, webhook o claves API.
- Revisión de seguridad. Examina los eventos de seguridad en busca de inicios de sesión fallidos que no reconozcas, factores de MFA eliminados o claves API creadas fuera de las ventanas de cambio habituales.
- Verificación de baja. Cuando alguien se va, confirma que su eliminación como miembro quedó registrada y revisa qué cambió en sus últimas semanas.
- Seguimiento de incidentes. El actor, la IP y el ID de solicitud de cada entrada te proporcionan un rastro concreto para incluir en un informe de incidente.
Quién puede verlo
Los Admins y Analysts del espacio de trabajo pueden leer el registro de auditoría; los Developers no. Los Organization Owners pueden leerlo en toda la organización. Las entradas no se pueden editar ni eliminar desde el dashboard.
Próximos pasos
- Gestión de claves API: los eventos de claves que verás con mayor frecuencia
- Inicio de sesión, contraseña y MFA: los eventos de seguridad detrás de las entradas del registro
Recursos relacionados
Continúa con la documentación, guías y ejemplos sobre este tema. Los recursos están en inglés.
Comprender el conceptoShould I use an API key or an OAuth token, and how do I rotate one?Guía de implementaciónAuthentication & API keys
Obtener un resumen de implementación