Audit log
L'audit log è lo storico cronologico e in sola lettura delle modifiche della tua organizzazione. Usalo per indagare su modifiche alla configurazione, verificare attività di sicurezza o seguire un incidente. Apri Logs > Audit.
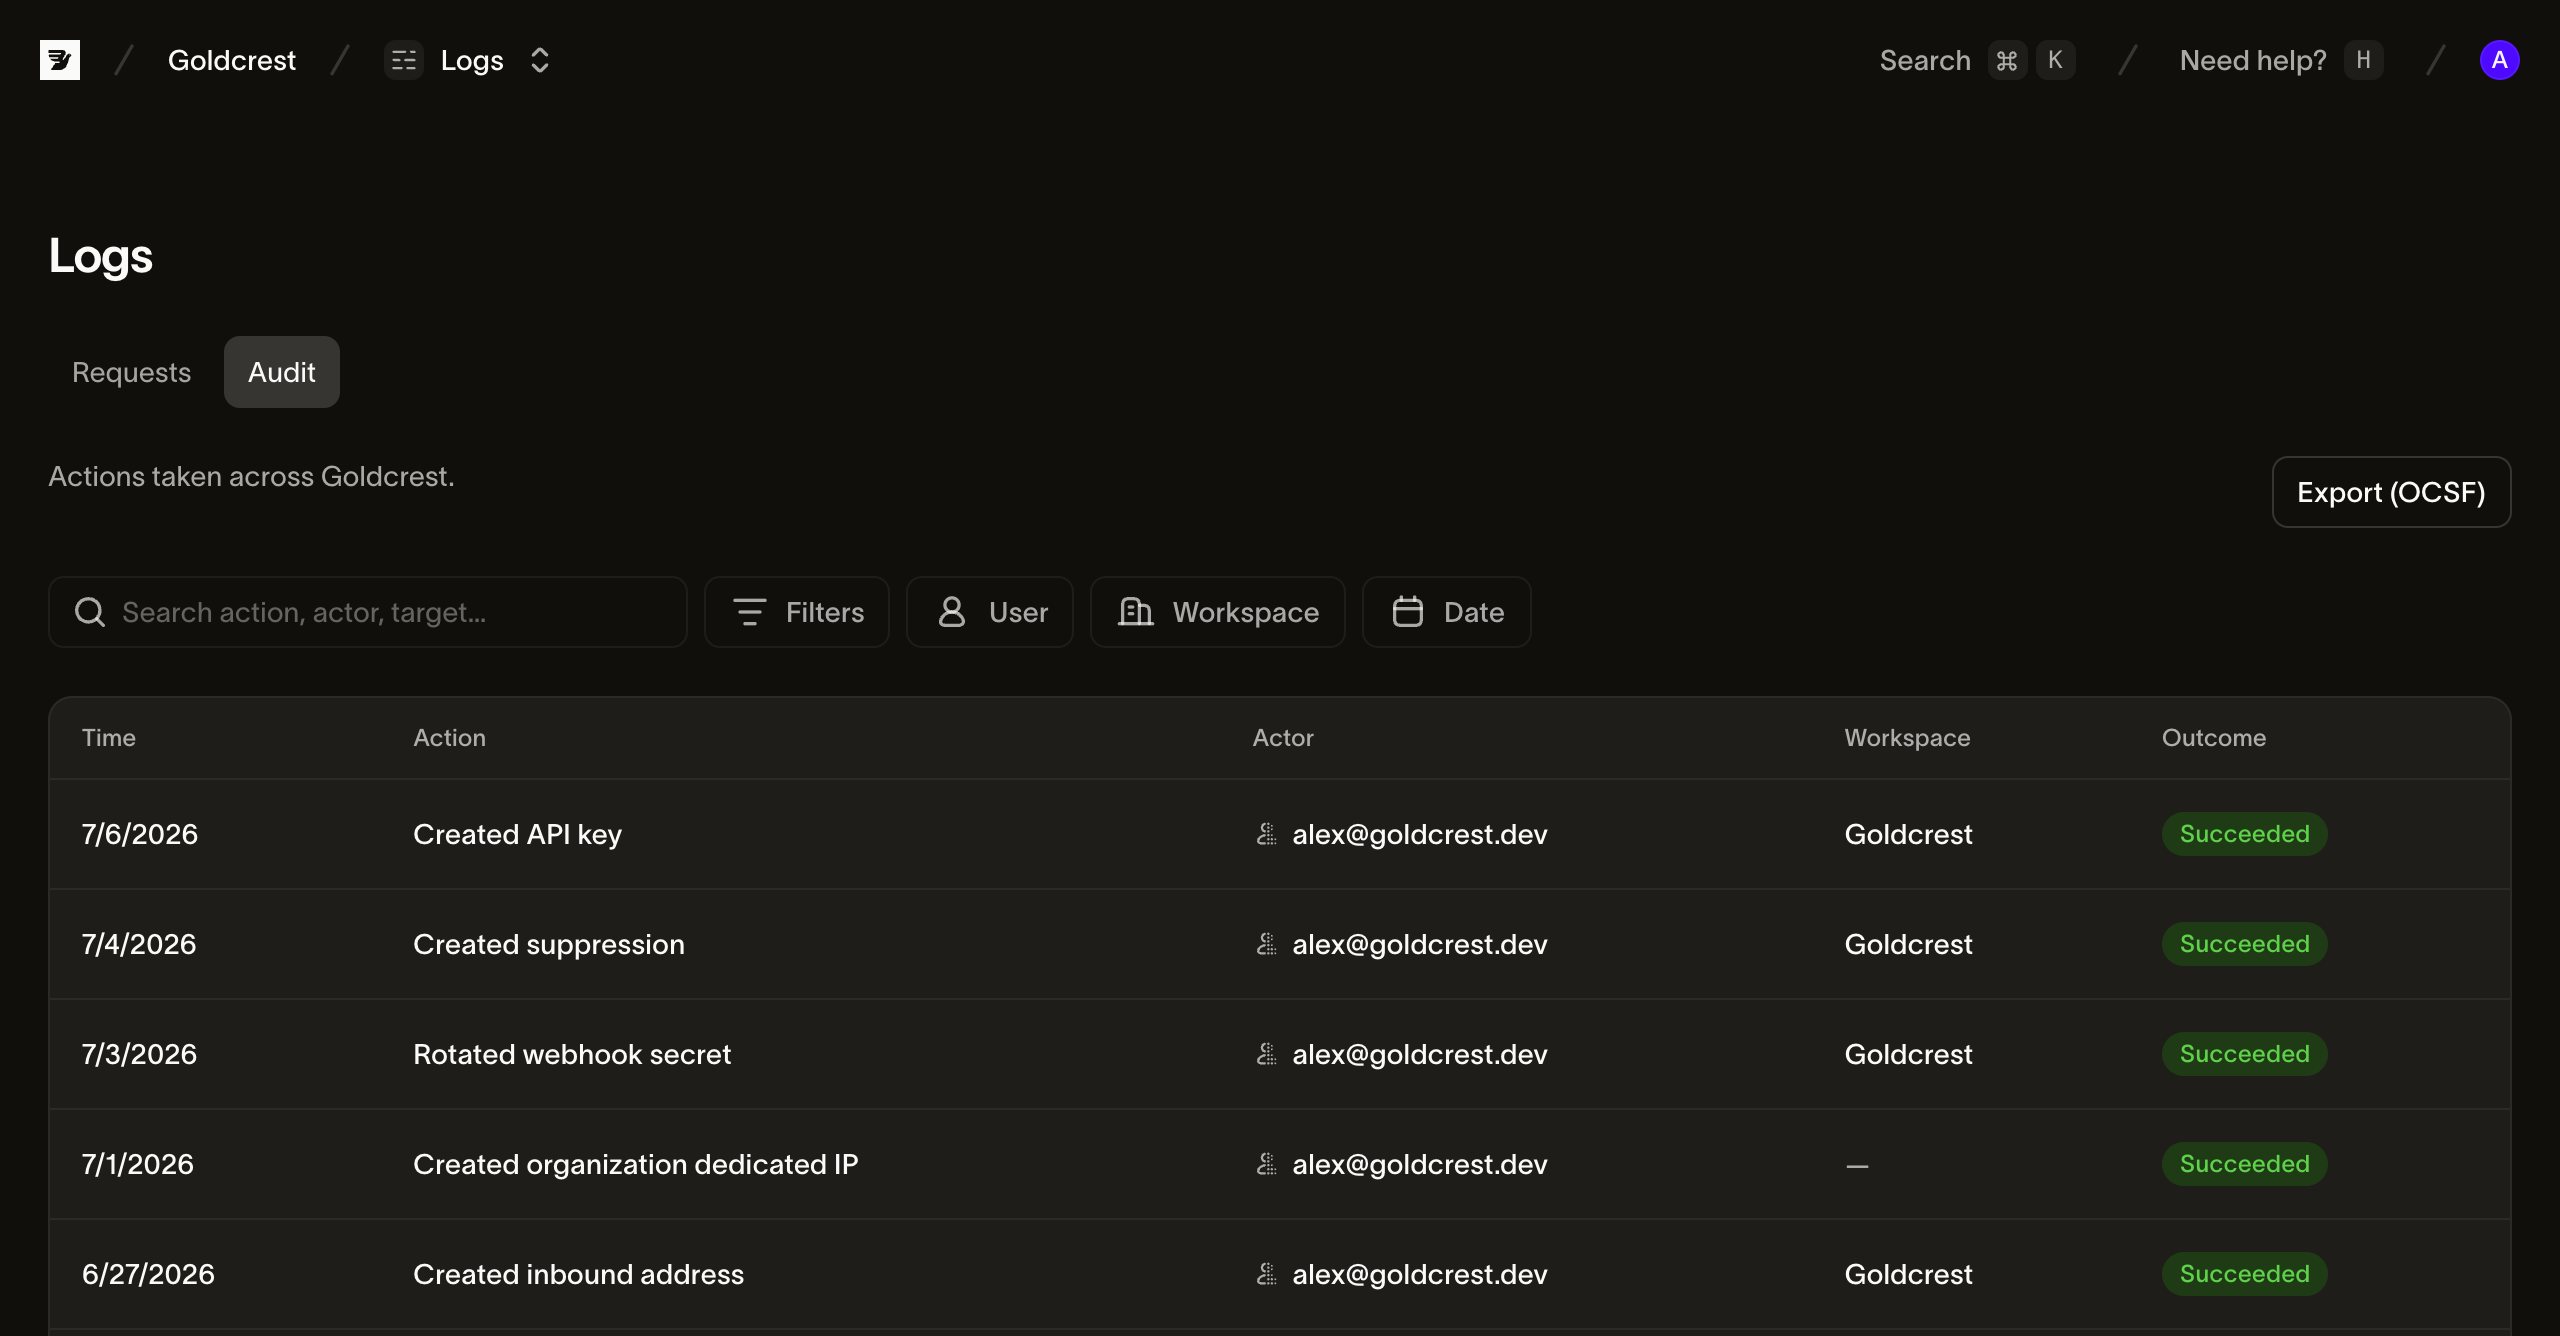
Cosa viene registrato
L'audit log registra le modifiche alla configurazione del tuo account. L'attività dei messaggi compare invece nei log di messaggistica e nelle analisi. Le voci dell'audit includono:
- Chiavi API: creazione, modifiche agli scope (con indicazione degli scope aggiunti e rimossi), rotazione e revoca
- Domini di invio: aggiunta, verifica ed eliminazione dei domini
- Webhook: creazione, aggiornamento ed eliminazione degli endpoint e rotazione dei signing secret
- Spazio di lavoro e organizzazione: rinominazione degli spazi di lavoro e modifiche alle impostazioni dell'organizzazione
- Team: inviti, modifiche ai ruoli e rimozione dei membri
- Eventi di sicurezza: accessi (compresi i tentativi falliti), modifiche MFA, rigenerazione dei codici di recupero e reset delle password
- Azioni di fatturazione: modifiche effettuate tramite le impostazioni di fatturazione
Il traffico quotidiano non è volutamente presente nell'audit log: le singole e-mail inviate, gli eventi di consegna e apertura e le visualizzazioni in sola lettura delle pagine non generano voci. Questi dati risiedono invece nei log di messaggistica e nelle analisi.
Leggere una voce
Usa questi campi per leggere una voce:
- Attore: chi. L'utente che ha eseguito l'azione, oppure la chiave API che ha effettuato la chiamata. Le azioni eseguite dai sistemi interni di Bird sono contrassegnate come tali.
- Azione: cosa. Un nome come api_key.created, domain.verified o member.role_updated identifica la risorsa e la modifica.
- Timestamp: quando. L'ora esatta in cui la modifica è avvenuta.
Le voci includono anche la risorsa di destinazione e il contesto della richiesta disponibile, come IP di origine, client e request ID. I valori sensibili come i secret delle chiavi API non compaiono.
Uso pratico
- "Why did sending break on Tuesday?" Filtra per quel giorno e controlla le modifiche recenti a domini, webhook o chiavi API.
- Revisione di sicurezza. Scorri gli eventi di sicurezza alla ricerca di accessi falliti che non riconosci, fattori MFA rimossi o chiavi API create al di fuori delle normali finestre di modifica.
- Controllo di offboarding. Dopo l'uscita di qualcuno, verifica che la rimozione del membro sia registrata e rivedi le modifiche effettuate nelle ultime settimane.
- Follow-up dell'incidente. L'attore, l'IP e il request ID di ogni voce forniscono una traccia concreta da includere nel report dell'incidente.
Chi può visualizzarlo
Gli Admin e gli Analyst dello spazio di lavoro possono leggere l'audit log; i Developer no. Gli Organization Owner possono leggerlo a livello di intera organizzazione. Le voci non possono essere modificate o eliminate dalla dashboard.
Passi successivi
- Gestione delle chiavi API: gli eventi sulle chiavi che vedrai più spesso
- Login, password e MFA: gli eventi di sicurezza dietro le voci del log
Risorse correlate
Prosegui con la documentazione, le guide e gli esempi per questo argomento. Le risorse sono in inglese.
Comprendi il concettoShould I use an API key or an OAuth token, and how do I rotate one?Guida all'implementazioneAuthentication & API keys
Ottieni un brief di implementazione