डोमेन सत्यापन में देरी
आपने DNS रिकॉर्ड जोड़ दिए हैं, लेकिन आपका डोमेन अब भी असत्यापित दिखता है। DNS बदलावों को फैलने में समय लग सकता है, और Bird अपने-आप जाँच करता रहता है। सामान्य प्रसार और गलत रिकॉर्ड के बीच अंतर पहचानने के लिए इस चेकलिस्ट का उपयोग करें।
DNS बदलावों को फैलने में समय लगता है
जब आप कोई DNS रिकॉर्ड जोड़ते या बदलते हैं, तो रिकॉर्ड का TTL (time to live) समाप्त होने तक रिज़ॉल्वर पुराना उत्तर देते रह सकते हैं। आपके प्रदाता और TTL सेटिंग के आधार पर, प्रसार में कुछ मिनटों से लेकर 24–48 घंटे तक लग सकते हैं।
जब तक Bird नए रिकॉर्ड रिज़ॉल्व नहीं कर पाता, तब तक डोमेन असत्यापित रह सकता है।
Bird आपके डोमेन की जाँच करता रहता है
Bird आपके डोमेन को रजिस्टर करते समय उसकी जाँच करता है, फिर बार-बार दोबारा जाँचता है और पहले 72 घंटों में जाँचों के बीच का अंतराल बढ़ाता जाता है। इसके बाद, Bird सक्रिय डोमेन की रोज़ाना जाँच करता है। जब किसी जाँच में सभी आवश्यक रिकॉर्ड मिल जाते हैं, तो डोमेन सत्यापित हो जाता है।
किसी रिकॉर्ड को ठीक करने के बाद, Domains पेज से डोमेन खोलें और ताज़ा परिणाम के लिए Refresh चुनें।
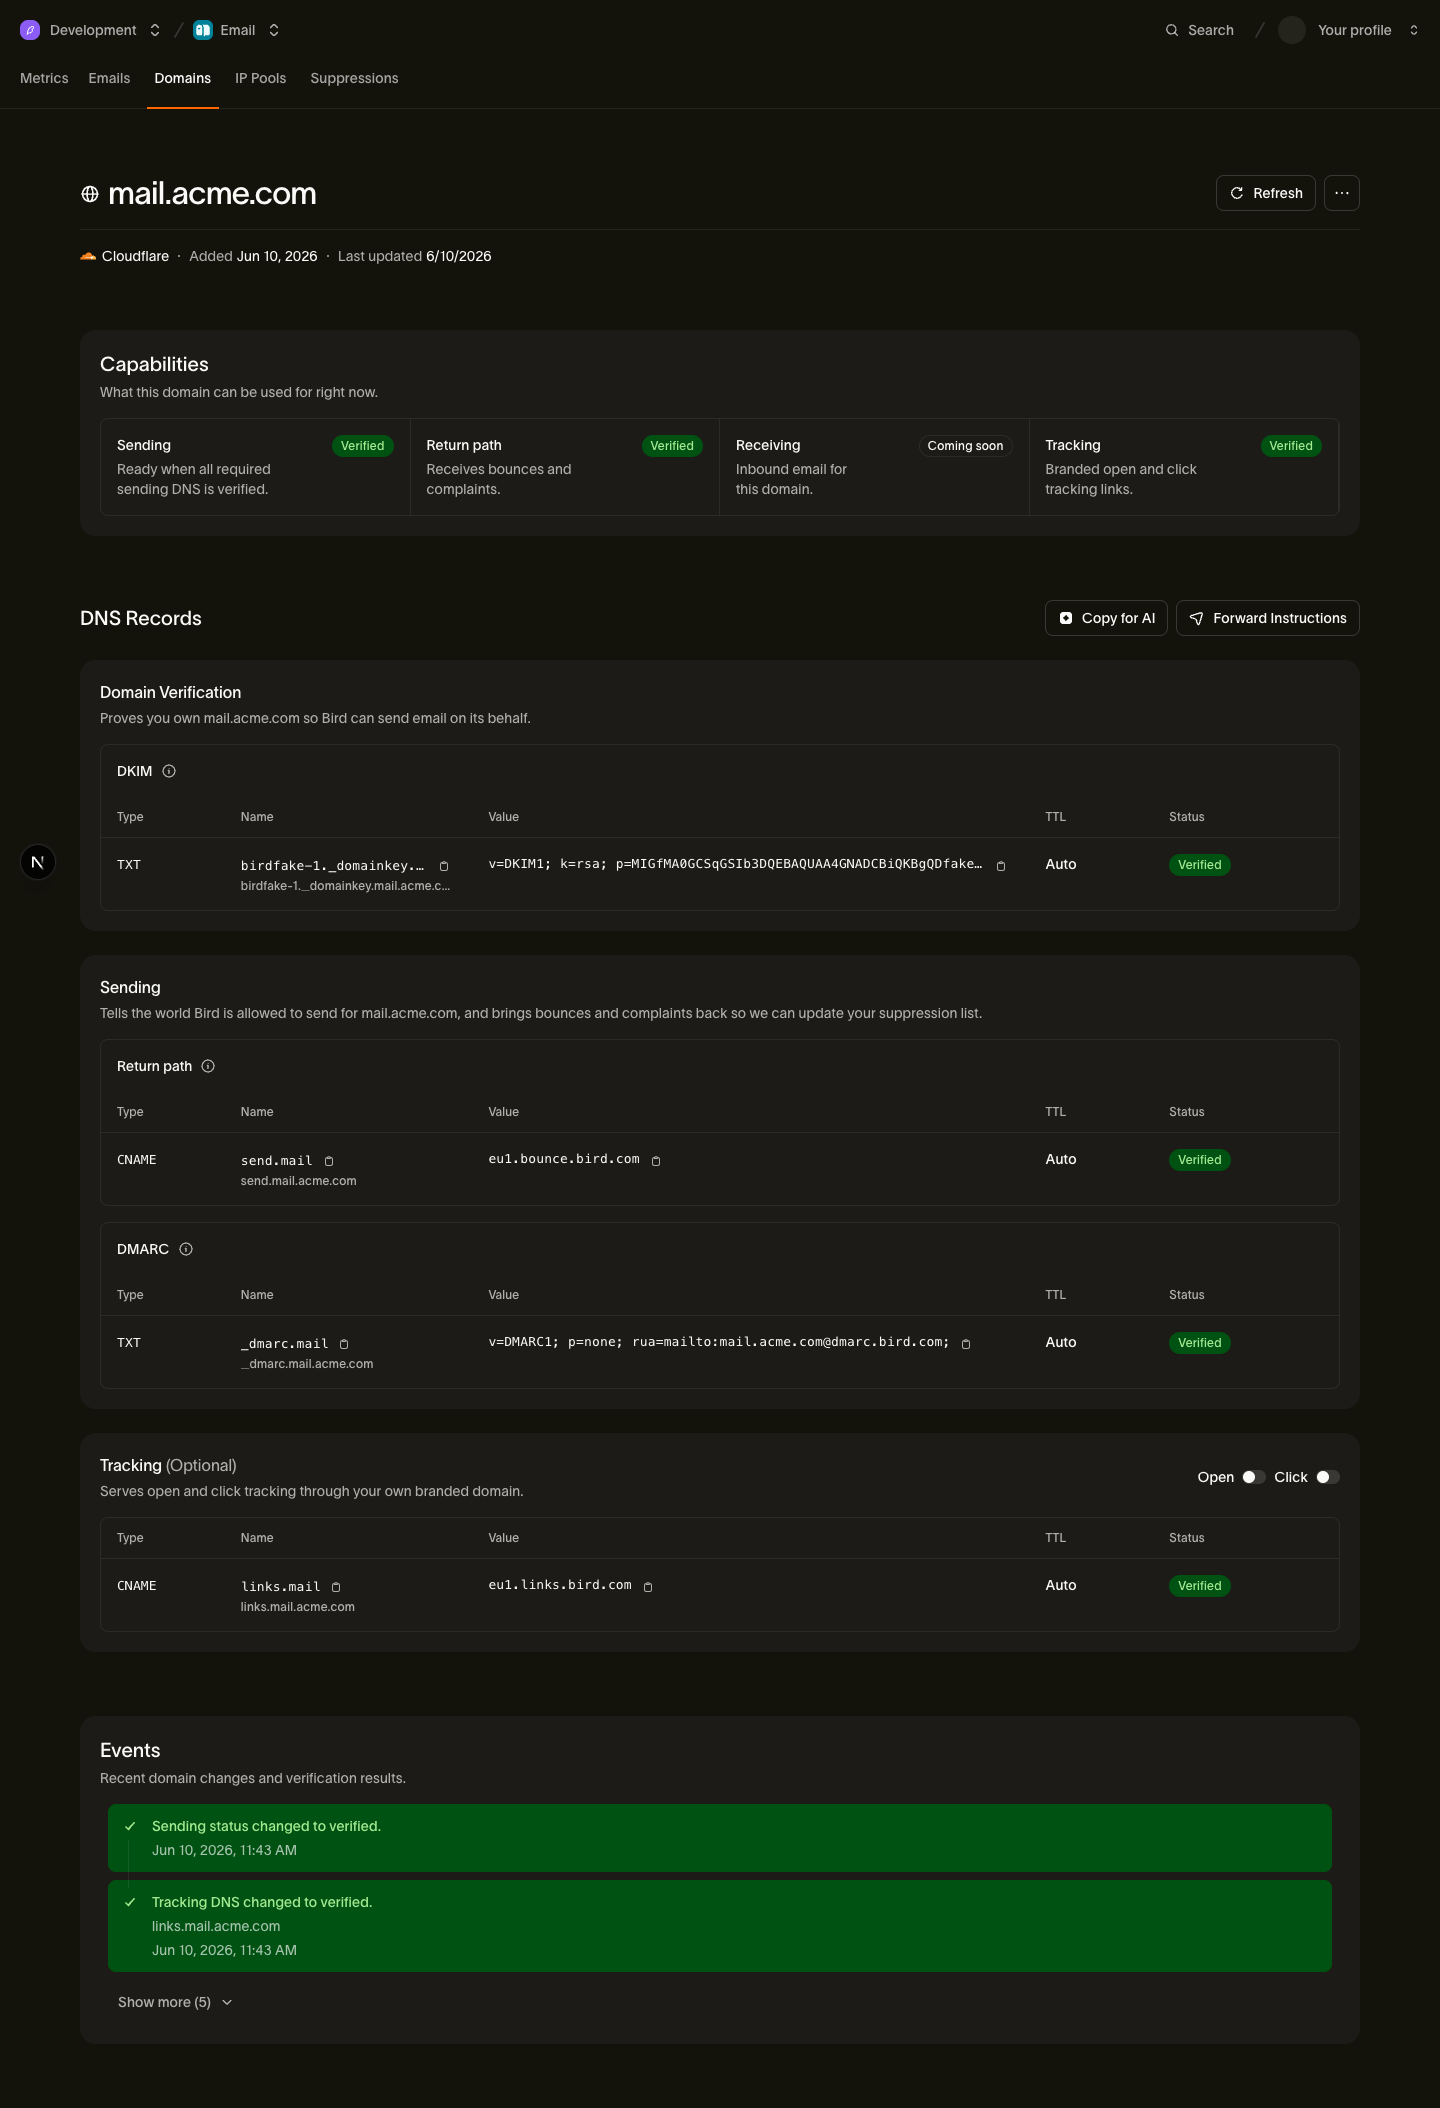
डोमेन पेज हर रिकॉर्ड की अलग स्थिति दिखाता है, इसलिए अनुमान लगाने के बजाय आप ठीक-ठीक देख सकते हैं कि कौन-सा रिकॉर्ड अभी बाकी है।
असत्यापित रहने वाले डोमेन की जाँच करें
अगर एक दिन बाद भी कोई रिकॉर्ड सत्यापित नहीं हुआ है, तो ये जाँचें एक-एक करके करें:
1. होस्ट नाम में डोमेन दोहराया तो नहीं गया, यह जाँचें
कई DNS प्रदाता होस्ट फ़ील्ड के अंत में आपका डोमेन अपने-आप जोड़ देते हैं। अगर Bird send.example.com माँगता है और आपका प्रदाता example.com जोड़ता है, तो केवल send दर्ज करें। वरना प्रदाता send.example.com.example.com प्रकाशित कर सकता है। प्रकाशित नाम की पुष्टि के लिए किसी सार्वजनिक DNS लुकअप का उपयोग करें। अगर प्रदाता लंबे DKIM मान को काट देता है, तो उद्धरण चिह्नों वाले टुकड़े बनाने के लिए DNS रिकॉर्ड स्प्लिटर का उपयोग करें।
2. TTL कम करें
अगर आपके रिकॉर्ड का TTL ऊँचा है, तो पुराने कैश किए गए उत्तर ज़्यादा समय तक उपलब्ध रहते हैं। TTL को 5 मिनट जैसे छोटे मान पर करने से आगे के बदलाव जल्दी फैलते हैं। पिछले TTL के तहत पहले से कैश हो चुका बदलाव इससे जल्दी नहीं फैलता।
3. अधिकृत नेम सर्वर पर रिकॉर्ड बदलें
DNS रिकॉर्ड उन्हीं नेम सर्वर पर प्रकाशित होने चाहिए जो आपके डोमेन के लिए अधिकृत हैं। अपने रजिस्ट्रार पर या WHOIS लुकअप से नेम सर्वर देखें, फिर पुष्टि करें कि आपने रिकॉर्ड उसी प्रदाता पर जोड़े हैं।
4. पुष्टि करें कि सभी ज़रूरी रिकॉर्ड मौजूद हैं
स्वामित्व का सत्यापन और भेजने की तैयारी अलग-अलग जाँचे जाते हैं, और भेजने के लिए तीन रिकॉर्ड चाहिए:
- DKIM TXT रिकॉर्ड,
- return-path CNAME रिकॉर्ड, और
- एक DMARC TXT रिकॉर्ड।
DMARC जाँच जानबूझकर उदार रखी गई है: आपके भेजने वाले डोमेन को कवर करने वाला कोई भी मान्य DMARC रिकॉर्ड पर्याप्त है, और आपके पैरेंट (रजिस्टर किए गए) डोमेन पर मौजूद रिकॉर्ड भी मान्य है। इसलिए अगर example.com पर पहले से DMARC रिकॉर्ड है, तो send.example.com कवर हो जाता है और आपको दूसरा रिकॉर्ड जोड़ने की ज़रूरत नहीं है। अगर कहीं भी कोई रिकॉर्ड नहीं है, तो Bird के लिए केवल निगरानी वाली न्यूनतम नीति काफ़ी है। हर रिकॉर्ड क्या करता है और उसके मान कैसे चुनें, यह जानने के लिए DKIM, SPF और DMARC देखें।
सत्यापित होने के बाद फिर से असत्यापित हुए डोमेन
Bird सत्यापित डोमेन की हर दिन जाँच करता है। पहली जाँच विफल होने के बाद, प्रभावित रिकॉर्ड 24 घंटे तक चेतावनी के साथ सत्यापित रहता है, और इस दौरान Bird उसकी हर घंटे जाँच करता है। एक सफल जाँच चेतावनी हटा देती है। अगर रिकॉर्ड 24 घंटे तक विफल होता रहता है, तो उसकी स्थिति failed हो जाती है और उसके फिर से सत्यापित होने तक भेजना रुक जाता है।
अगर सार्वजनिक DNS, Bird में दिखाए गए मानों से मेल खाता है और प्रोपेगेशन के बाद भी Refresh विफलता दिखाता है, तो Feedback > Contact us चुनें। डोमेन, विफल रिकॉर्ड और डोमेन पेज पर दिखाई गई स्थिति शामिल करें।
अगले कदम
- भेजने वाले डोमेन: रजिस्ट्रेशन, रिकॉर्ड और सत्यापन की पूरी प्रक्रिया पर डेवलपर गाइड
- DKIM, SPF और DMARC: हर रिकॉर्ड क्या करता है
- हर प्रोवाइडर के लिए DNS गाइड: Cloudflare, Route 53, GoDaddy और अन्य प्रोवाइडर के लिए चरण-दर-चरण निर्देश
संबंधित संसाधन
इस विषय के लिए दस्तावेज़, गाइड और उदाहरणों के साथ आगे बढ़ें।