API कुंजी प्रबंधन
API कुंजी एक एप्लिकेशन क्रेडेंशियल है। यह आपके वर्कस्पेस से जुड़ी होती है, और जिस एप्लिकेशन के पास यह कुंजी है, वह अपने निर्धारित स्कोप के भीतर Bird API को कॉल कर सकता है। आप कुंजियों को डैशबोर्ड में या API के ज़रिए प्रबंधित कर सकते हैं। पूरे तकनीकी अनुबंध के लिए प्रमाणीकरण और API कुंजियाँ देखें।
कुंजियाँ कहाँ मिलती हैं
API कुंजियाँ खोलें, जो साइडबार में नीचे की ओर Webhooks और Logs के साथ पिन है। इस पेज पर हर कुंजी का नाम, छिपा हुआ प्रीफ़िक्स, स्कोप, स्थिति, समाप्ति और पिछली बार उपयोग की तारीख दिखती है।
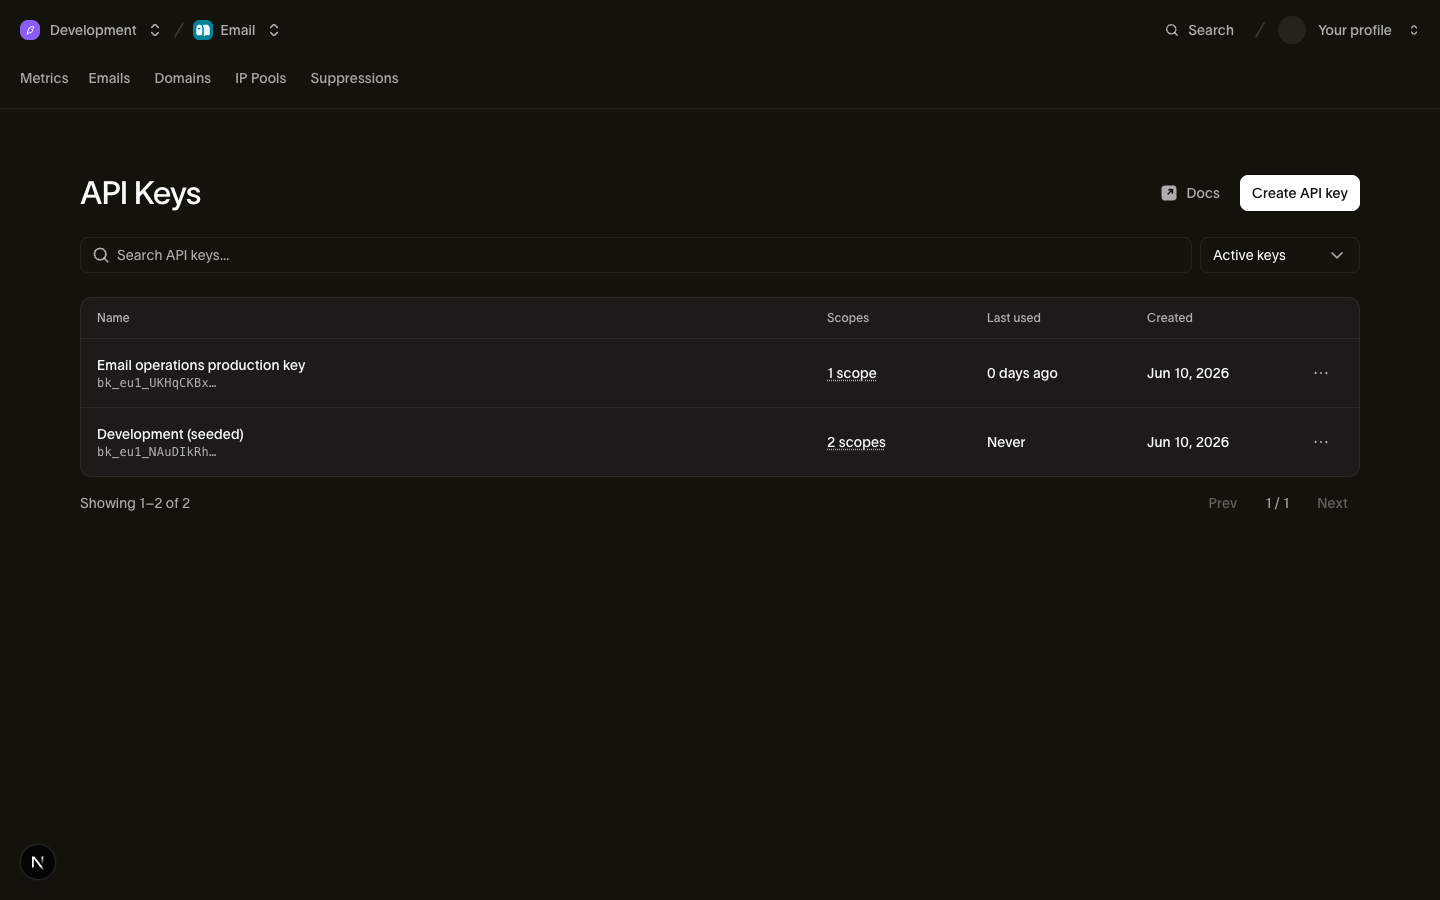
कुंजियाँ बनाने, संपादित करने और रद्द करने के लिए सही वर्कस्पेस भूमिका चाहिए: Admin और Developer के पास यह अधिकार होता है। उपयोगकर्ता, टीमें और भूमिकाएँ देखें।
कुंजी बनाना
- API कुंजियाँ पेज पर नई कुंजी बनाने का विकल्प चुनें।
- कुंजी का नाम उसके काम के अनुसार रखें, जैसे "Billing service production,", किसी व्यक्ति के नाम पर नहीं।
- स्कोप चुनें। हर स्कोप का स्तर
readयाwriteहोता है। केवल वही स्कोप और स्तर दें जिनकी एप्लिकेशन को ज़रूरत है। - कुंजी बनाएँ और सीक्रेट तुरंत कॉपी करें।
सीक्रेट केवल एक बार दिखाया जाता है
पूरी कुंजी केवल एक बार दिखती है, जब आप कुंजी बनाते या रोटेट करते हैं। Bird सीक्रेट को दोबारा नहीं दिखा सकता। इसे सीधे किसी सीक्रेट मैनेजर या डिप्लॉयमेंट कॉन्फ़िगरेशन में कॉपी करें। अगर यह खो जाए, तो कुंजी को रोटेट करें या बदल दें।
किसी कुंजी के स्कोप API कुंजियाँ पेज पर उसकी पंक्ति से संपादित करें। संपादन अनुमतियों के सेट को बदल देता है और सीक्रेट वही रहता है। किसी पुरानी कुंजी में अनुमति जोड़ने के लिए आपको उसे रोटेट करना पड़ सकता है। स्कोप पर लागू प्रतिबंधों के लिए प्रमाणीकरण और API कुंजियाँ देखें।
कुंजी रद्द करना
जब कुंजी की ज़रूरत न रहे या आपको उसके लीक होने का संदेह हो, तो उसे रद्द करें। रद्द करना स्थायी है। कुंजी की जाँच एक अल्पकालिक कैश का उपयोग करती है, इसलिए रद्द की गई कुंजी पाँच सेकंड तक काम करती रह सकती है, उसके बाद अनुरोध प्रमाणीकरण में विफल होते हैं।
अगर आपको किसी कुंजी के लीक होने का संदेह है, तो उसे रद्द करें और नई कुंजी डिप्लॉय करें। जब तक एप्लिकेशन किसी सक्रिय कुंजी का उपयोग नहीं करता, अनुरोध विफल होते रहते हैं।
बिना डाउनटाइम के रोटेट करने के लिए रोटेशन एक्शन का उपयोग करें और उसकी डिफ़ॉल्ट 24 घंटे की ग्रेस अवधि रहने दें। ग्रेस अवधि समाप्त होने से पहले नई कुंजी डिप्लॉय करें। छोटी ग्रेस अवधि तभी सेट करें जब आप कॉल करने वाले सिस्टम जल्दी अपडेट कर सकें।
हर बदलाव दर्ज होता है
कुंजी बनाना, स्कोप संपादन, रोटेशन और रद्द करना आपके संगठन के ऑडिट लॉग में दिखते हैं। स्कोप संपादन में जोड़े और हटाए गए स्कोप दर्ज होते हैं। रद्द की गई कुंजियों का मेटाडेटा देखने के लिए उन्हें कुंजी सूची में शामिल करें।
अच्छी आदतें
- हर एप्लिकेशन और एनवायरनमेंट के लिए एक कुंजी रखें। स्टेजिंग और प्रोडक्शन की कुंजियाँ अलग रखें, ताकि एक को रद्द करने से दूसरी पर असर न पड़े।
- अंतिम उपयोग वाले कॉलम पर नज़र रखें। जिन निष्क्रिय कुंजियों की अब ज़रूरत नहीं है, उन्हें रद्द करें।
- कुंजियों को कभी भी क्लाइंट-साइड कोड या सार्वजनिक रिपॉज़िटरी में न रखें। कुंजियाँ केवल सर्वर-साइड कॉन्फ़िगरेशन और सीक्रेट मैनेजर में रखी जानी चाहिए।
आगे के कदम
- प्रमाणीकरण और API कुंजियाँ: कुंजी की संरचना, स्कोप का विवरण और API अनुबंध
- ऑडिट लॉग: कुंजी बनाने और रद्द करने की घटनाओं की समीक्षा
- उपयोगकर्ता, टीमें और भूमिकाएँ: कौन कुंजियाँ प्रबंधित कर सकता है
संबंधित संसाधन
इस विषय के लिए दस्तावेज़, गाइड और उदाहरणों के साथ आगे बढ़ें।