域名验证延迟
你已添加 DNS 记录,但域名仍显示为未验证。DNS 更改需要时间传播,Bird 会自动持续检查。使用以下检查清单区分正常传播延迟和记录错误。
DNS 更改需要时间传播
当你添加或编辑 DNS 记录时,解析器可能会继续返回旧的应答,直到记录的 TTL(生存时间)到期。根据你的服务商和 TTL 设置,传播可能需要几分钟到 24–48 小时。
在 Bird 能够解析到新记录之前,域名会一直处于未验证状态。
Bird 会持续检查你的域名
Bird 在你注册域名时进行首次检查,之后频繁复查,并在前 72 小时内逐渐拉大检查间隔。此后,Bird 对活跃域名执行每日检查。当某次检查发现所有必需记录均已就绪时,域名即通过验证。
修正记录后,从 Domains 页面打开该域名并选择 Refresh 以获取最新结果。
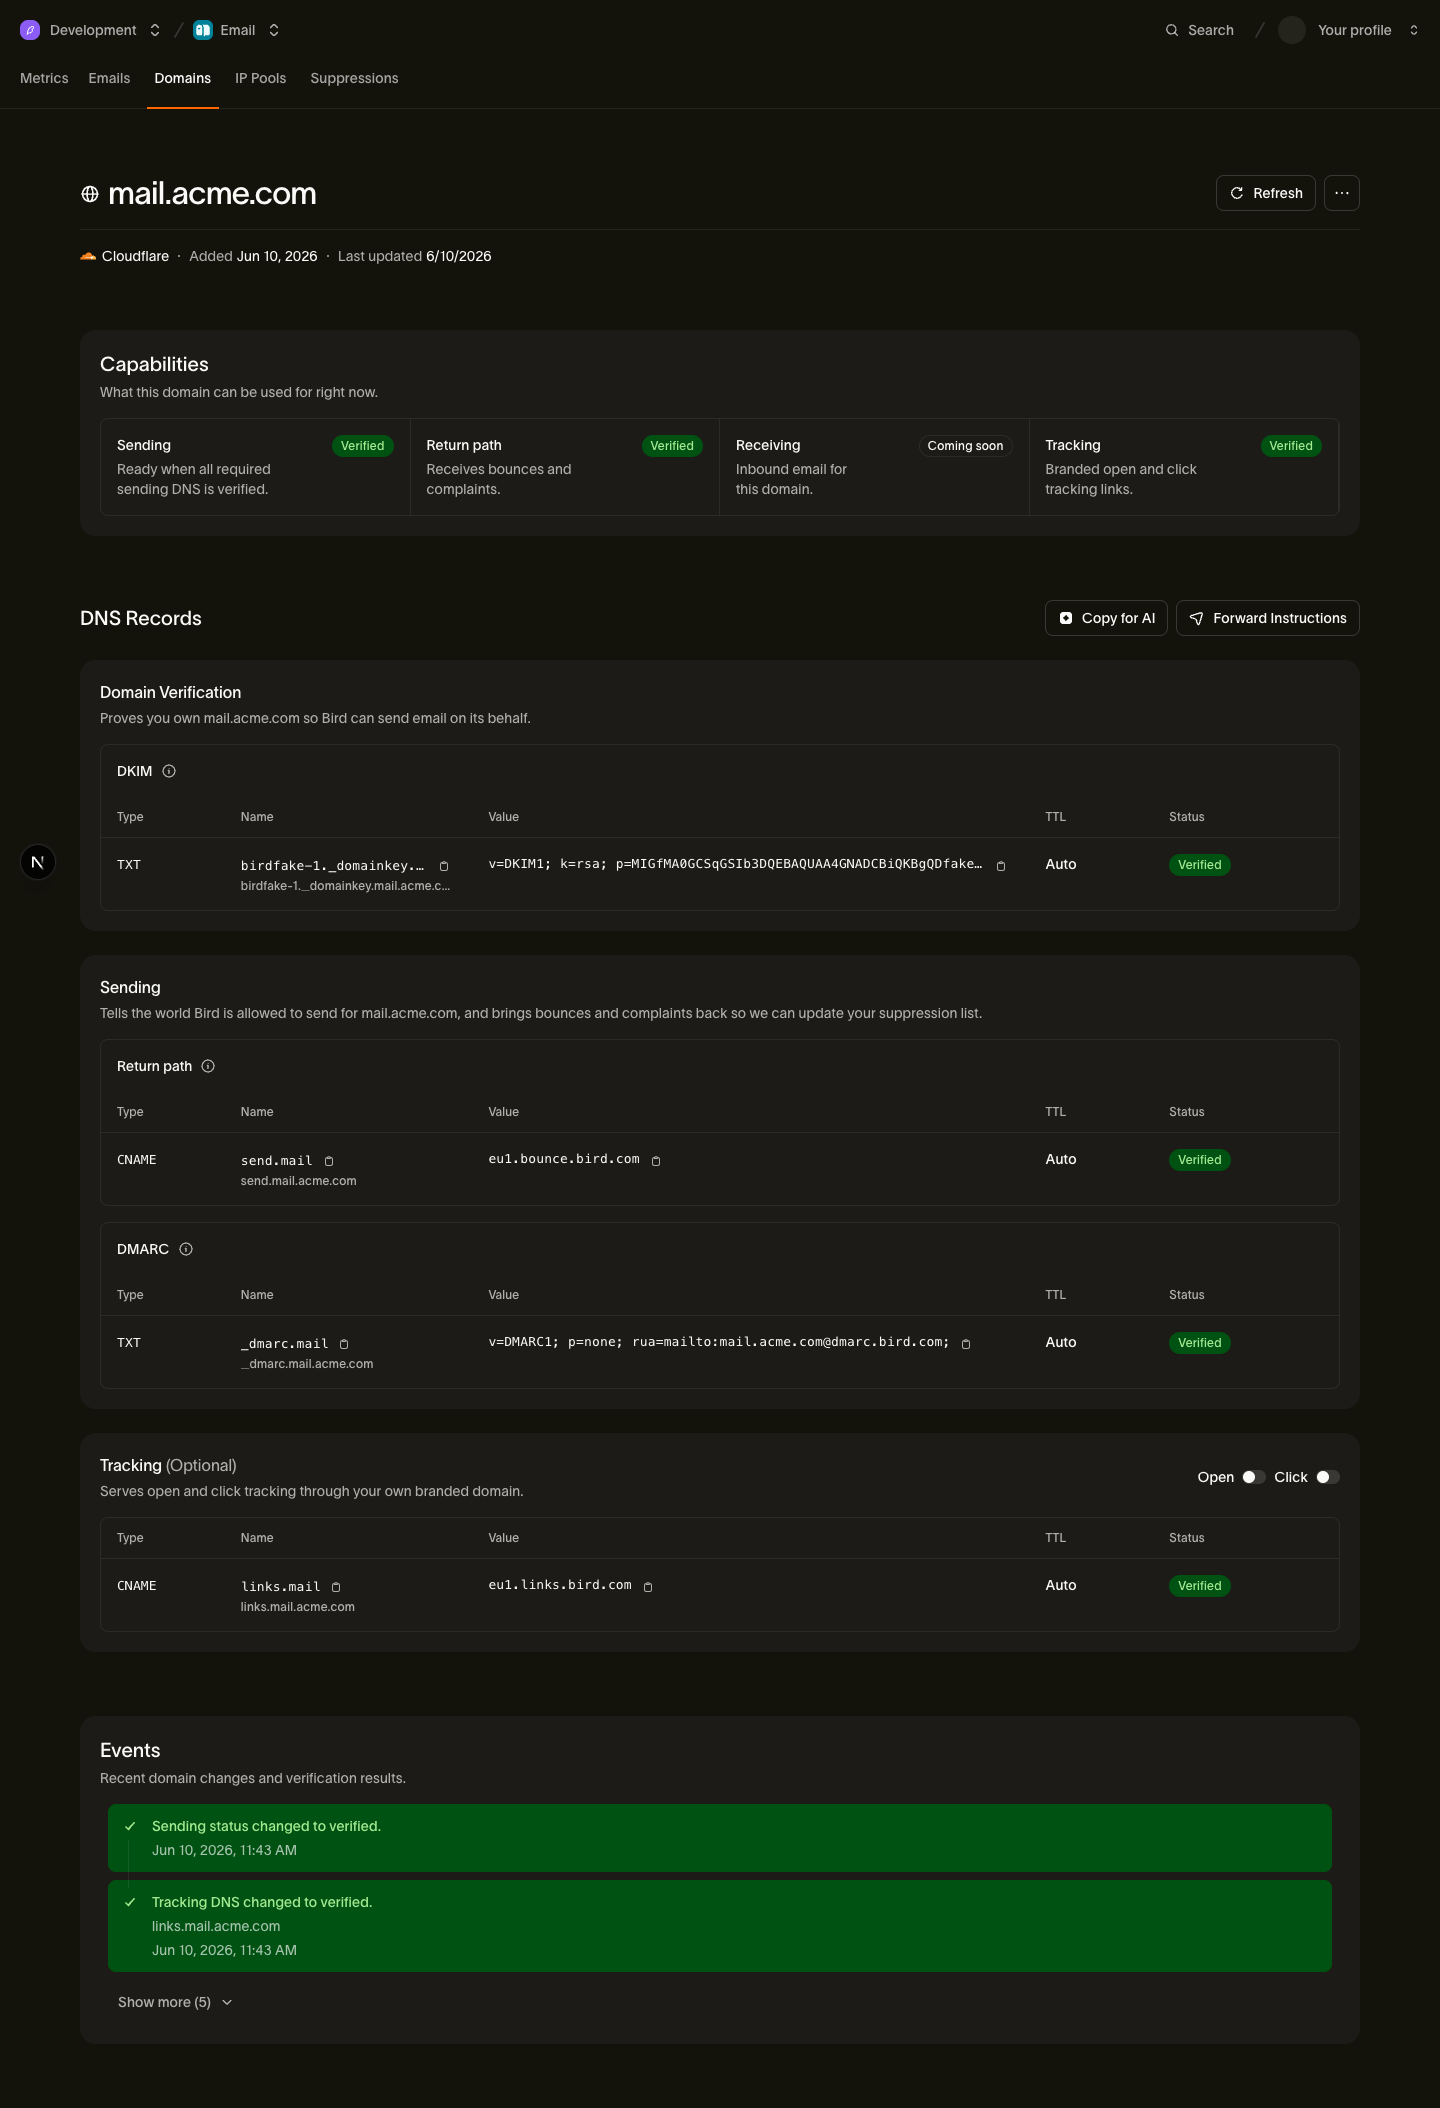
域名页面会显示每条记录的独立状态,你可以准确看到哪条记录尚未通过,而无需猜测。
排查仍未通过验证的域名
如果某条记录在一天后仍未通过验证,请逐项排查以下内容:
1. 检查主机名中是否重复了域名
许多 DNS 服务商会自动在主机字段后追加你的域名。如果 Bird 要求填写 send.example.com,而你的服务商会追加 example.com,则只需输入 send。否则,服务商可能会发布 send.example.com.example.com。使用公共 DNS 查询工具确认实际发布的名称。如果服务商截断了较长的 DKIM 值,请使用 DNS 记录拆分工具创建带引号的分段。
2. 降低 TTL
如果你的记录 TTL 值较高,旧的缓存应答会保留更长时间。将 TTL 降低到较短的值(例如 5 分钟)可以使后续更改更快传播,但无法加速已在先前 TTL 下缓存的更改。
3. 编辑权威名称服务器
DNS 记录必须发布在域名的权威名称服务器上。在注册商处或通过 WHOIS 查询确认名称服务器,然后确认你在该服务商处添加了记录。
4. 确认所有必需记录存在
所有权验证和发送就绪状态是分别检查的,发送需要三条记录:
- DKIM TXT 记录,
- return-path CNAME 记录,以及
- 一条 DMARC TXT 记录。
DMARC 检查故意设计得较为宽松:只要有一条有效的 DMARC 记录覆盖你的发送域名即可,父级(注册)域名上的记录也算数。因此,如果 example.com 已经有一条 DMARC 记录,send.example.com 就已被覆盖,无需再添加一条。如果任何位置都不存在该记录,Bird 只需要一条最小的仅监控策略即可。请参阅 DKIM、SPF 和 DMARC 了解每条记录的作用及如何选择值。
关于已验证后又恢复未验证的域名
Bird 每天检查已验证的域名。首次检查失败后,受影响的记录在 24 小时内保持验证状态并附带警告,同时 Bird 每小时复查一次。成功的检查会清除警告。如果该记录在 24 小时内持续失败,其状态将变为 failed,发送随即停止,直到重新通过验证。
如果公共 DNS 与 Bird 中显示的值一致,且传播完成后 Refresh 仍报告失败,请选择 Feedback > Contact us。附上域名、失败的记录以及域名页面上显示的状态。
后续步骤
- 发送域名:关于注册、记录和验证生命周期的完整开发者指南
- DKIM、SPF 和 DMARC:每条记录的作用
- 各服务商 DNS 操作指南:Cloudflare、Route 53、GoDaddy 等的分步说明
相关资源
继续查阅此主题的文档、指南和示例。资源为英文。