API 密钥管理
API 密钥是一种应用凭据,属于你的工作区。持有该密钥的应用可以在其分配的作用域内调用 Bird API。你可以在控制面板中或通过 API 管理密钥。完整的技术约定请参阅身份验证与 API 密钥。
密钥位置
打开 API 密钥,它固定在侧边栏底部附近,与 Webhooks 和 Logs 并列。页面列出了每个密钥的名称、掩码前缀、作用域、状态、过期时间和最后使用日期。
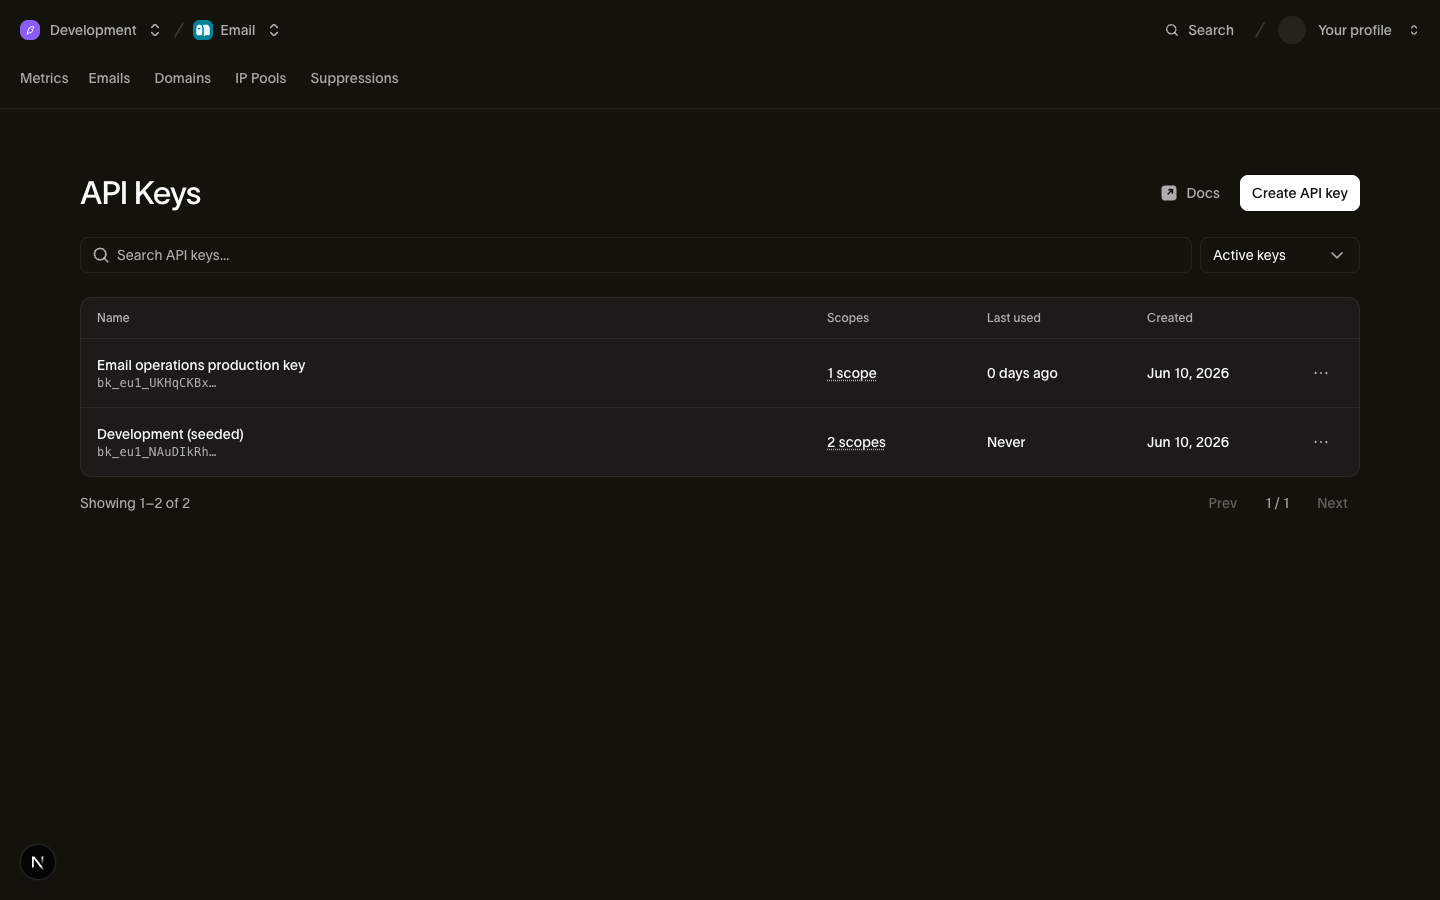
创建、编辑和撤销密钥需要相应的工作区角色:Admin 和 Developer 拥有此权限。请参阅用户、团队与角色。
创建密钥
- 在 API 密钥页面上,选择创建新密钥。
- 按用途命名,例如 "Billing service production,",而不是以人名命名。
- 选择作用域。 每个作用域有 read 或 write 级别。仅授予应用所需的作用域和级别。
- 创建密钥并立即复制密钥内容。
密钥仅显示一次
完整密钥仅在创建或轮换时显示一次。Bird 无法再次显示该密钥。请直接将其复制到密钥管理器或部署配置中。如果丢失,请轮换或替换该密钥。
在 API 密钥页面的对应行中编辑密钥的作用域。编辑会替换权限集,但保留相同的密钥内容。你可能需要轮换旧密钥才能添加新权限。作用域限制请参阅身份验证与 API 密钥。
撤销密钥
当密钥不再需要或你怀疑密钥已泄露时,撤销该密钥。撤销是永久性的。密钥验证使用短期缓存,因此被撤销的密钥在请求认证失败前可能仍可使用最多五秒。
如果你怀疑密钥已泄露,立即撤销并部署替换密钥。在应用使用新的有效密钥之前,请求将会失败。
要在不停机的情况下轮换密钥,请使用轮换操作并保留默认的 24 小时宽限期。在宽限期结束前部署替换密钥。仅在你能更快更新调用方时才缩短宽限期。
所有操作均有记录
密钥创建、作用域编辑、轮换和撤销都会记录在组织的审计日志中。作用域编辑会记录添加和移除的作用域。在密钥列表中包含已撤销的密钥,以便查看其元数据。
良好习惯
- 每个应用和环境使用一个独立密钥。 将预发布环境和生产环境的密钥分开,以便撤销其中一个而不影响另一个。
- 关注最后使用时间列。 撤销不再需要的闲置密钥。
- 切勿将密钥放入客户端代码或公开仓库。 密钥只应存放在服务端配置和密钥管理器中。
后续步骤
- 身份验证与 API 密钥:密钥结构、作用域详情以及 API 约定
- 审计日志:查看密钥创建和撤销事件
- 用户、团队与角色:谁可以管理密钥
相关资源
继续查阅此主题的文档、指南和示例。资源为英文。