API-sleutelbeheer
Een API-sleutel is een applicatiecredential. De sleutel hoort bij je werkruimte, en een applicatie die hem heeft kan de Bird API aanroepen binnen de toegewezen scopes. Je kunt sleutels beheren in het dashboard of via de API. Zie Authentication & API keys voor het volledige technische contract.
Waar sleutels staan
Open API keys, vastgezet onderaan de zijbalk naast Webhooks en Logs. De pagina toont de naam, het gemaskeerde prefix, de scopes, de status, de vervaldatum en de laatst-gebruikt-datum van elke sleutel.
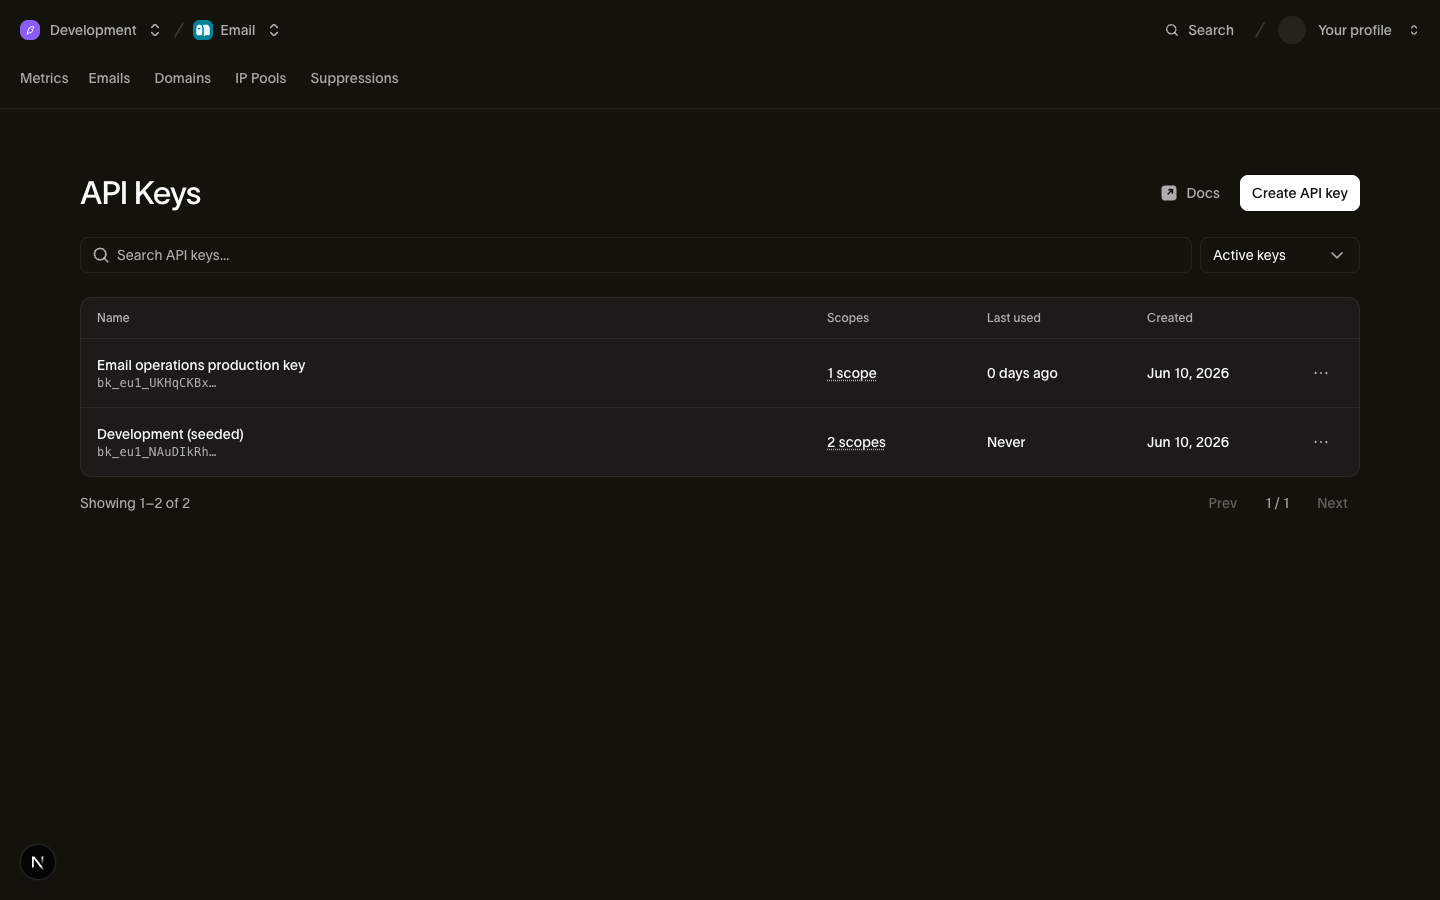
Om sleutels aan te maken, te bewerken en in te trekken heb je de juiste werkruimterol nodig: Admins en Developers hebben die. Zie Users, teams & roles.
Een sleutel aanmaken
- Kies op de API keys-pagina om een nieuwe sleutel aan te maken.
- Geef de sleutel een naam die past bij het doel, zoals "Billing service production,", niet de naam van een persoon.
- Kies scopes. Elke scope heeft een read- of write-niveau. Ken alleen de scopes en niveaus toe die de applicatie nodig heeft.
- Maak de sleutel aan en kopieer het geheim onmiddellijk.
Het geheim wordt één keer getoond
De volledige sleutel verschijnt één keer, wanneer je de sleutel aanmaakt of roteert. Bird kan het geheim niet opnieuw tonen. Kopieer het rechtstreeks naar een secret manager of deploymentconfiguratie. Als je het kwijtraakt, roteer of vervang de sleutel.
Bewerk de scopes van een sleutel vanuit de rij op de API keys-pagina. Bewerken vervangt de permissieset en behoudt hetzelfde geheim. Mogelijk moet je een oudere sleutel roteren om een permissie toe te voegen. Zie Authentication & API keys voor scopebeperkingen.
Een sleutel intrekken
Trek een sleutel in wanneer je hem niet meer nodig hebt of vermoedt dat hij gelekt is. Intrekken is permanent. Sleutelvalidatie gebruikt een kortlevende cache, dus een ingetrokken sleutel kan tot vijf seconden blijven werken voordat verzoeken de authenticatie niet doorstaan.
Als je vermoedt dat een sleutel gelekt is, trek hem dan in en deploy een vervanging. Verzoeken mislukken totdat de applicatie een actieve sleutel gebruikt.
Gebruik de rotatieactie om zonder downtime te roteren en houd de standaard overgangsperiode van 24 uur aan. Deploy de vervanging voordat de overgangsperiode afloopt. Stel een kortere overgangsperiode alleen in als je aanroepers eerder kunt bijwerken.
Alles wordt vastgelegd
Het aanmaken van sleutels, scopewijzigingen, rotatie en intrekking verschijnen in de audit log van je organisatie. Een scopewijziging registreert de toegevoegde en verwijderde scopes. Neem ingetrokken sleutels op in de sleutellijst om hun metadata te bekijken.
Goede gewoonten
- Gebruik één sleutel per applicatie en omgeving. Scheid staging- en productiesleutels zodat je er één kunt intrekken zonder de andere te beïnvloeden.
- Houd de laatst-gebruikt-kolom in de gaten. Trek inactieve sleutels in die niet meer nodig zijn.
- Zet sleutels nooit in client-side code of openbare repositories. Sleutels horen alleen in server-side configuratie en secret managers.
Volgende stappen
- Authentication & API keys: sleutelanatomie, scopedetails en het API-contract
- Audit log: gebeurtenissen rond het aanmaken en intrekken van sleutels bekijken
- Users, teams & roles: wie sleutels kan beheren
Gerelateerde bronnen
Ga verder met de documentatie, gidsen en voorbeelden voor dit onderwerp. De bronnen zijn in het Engels.