Auditlog
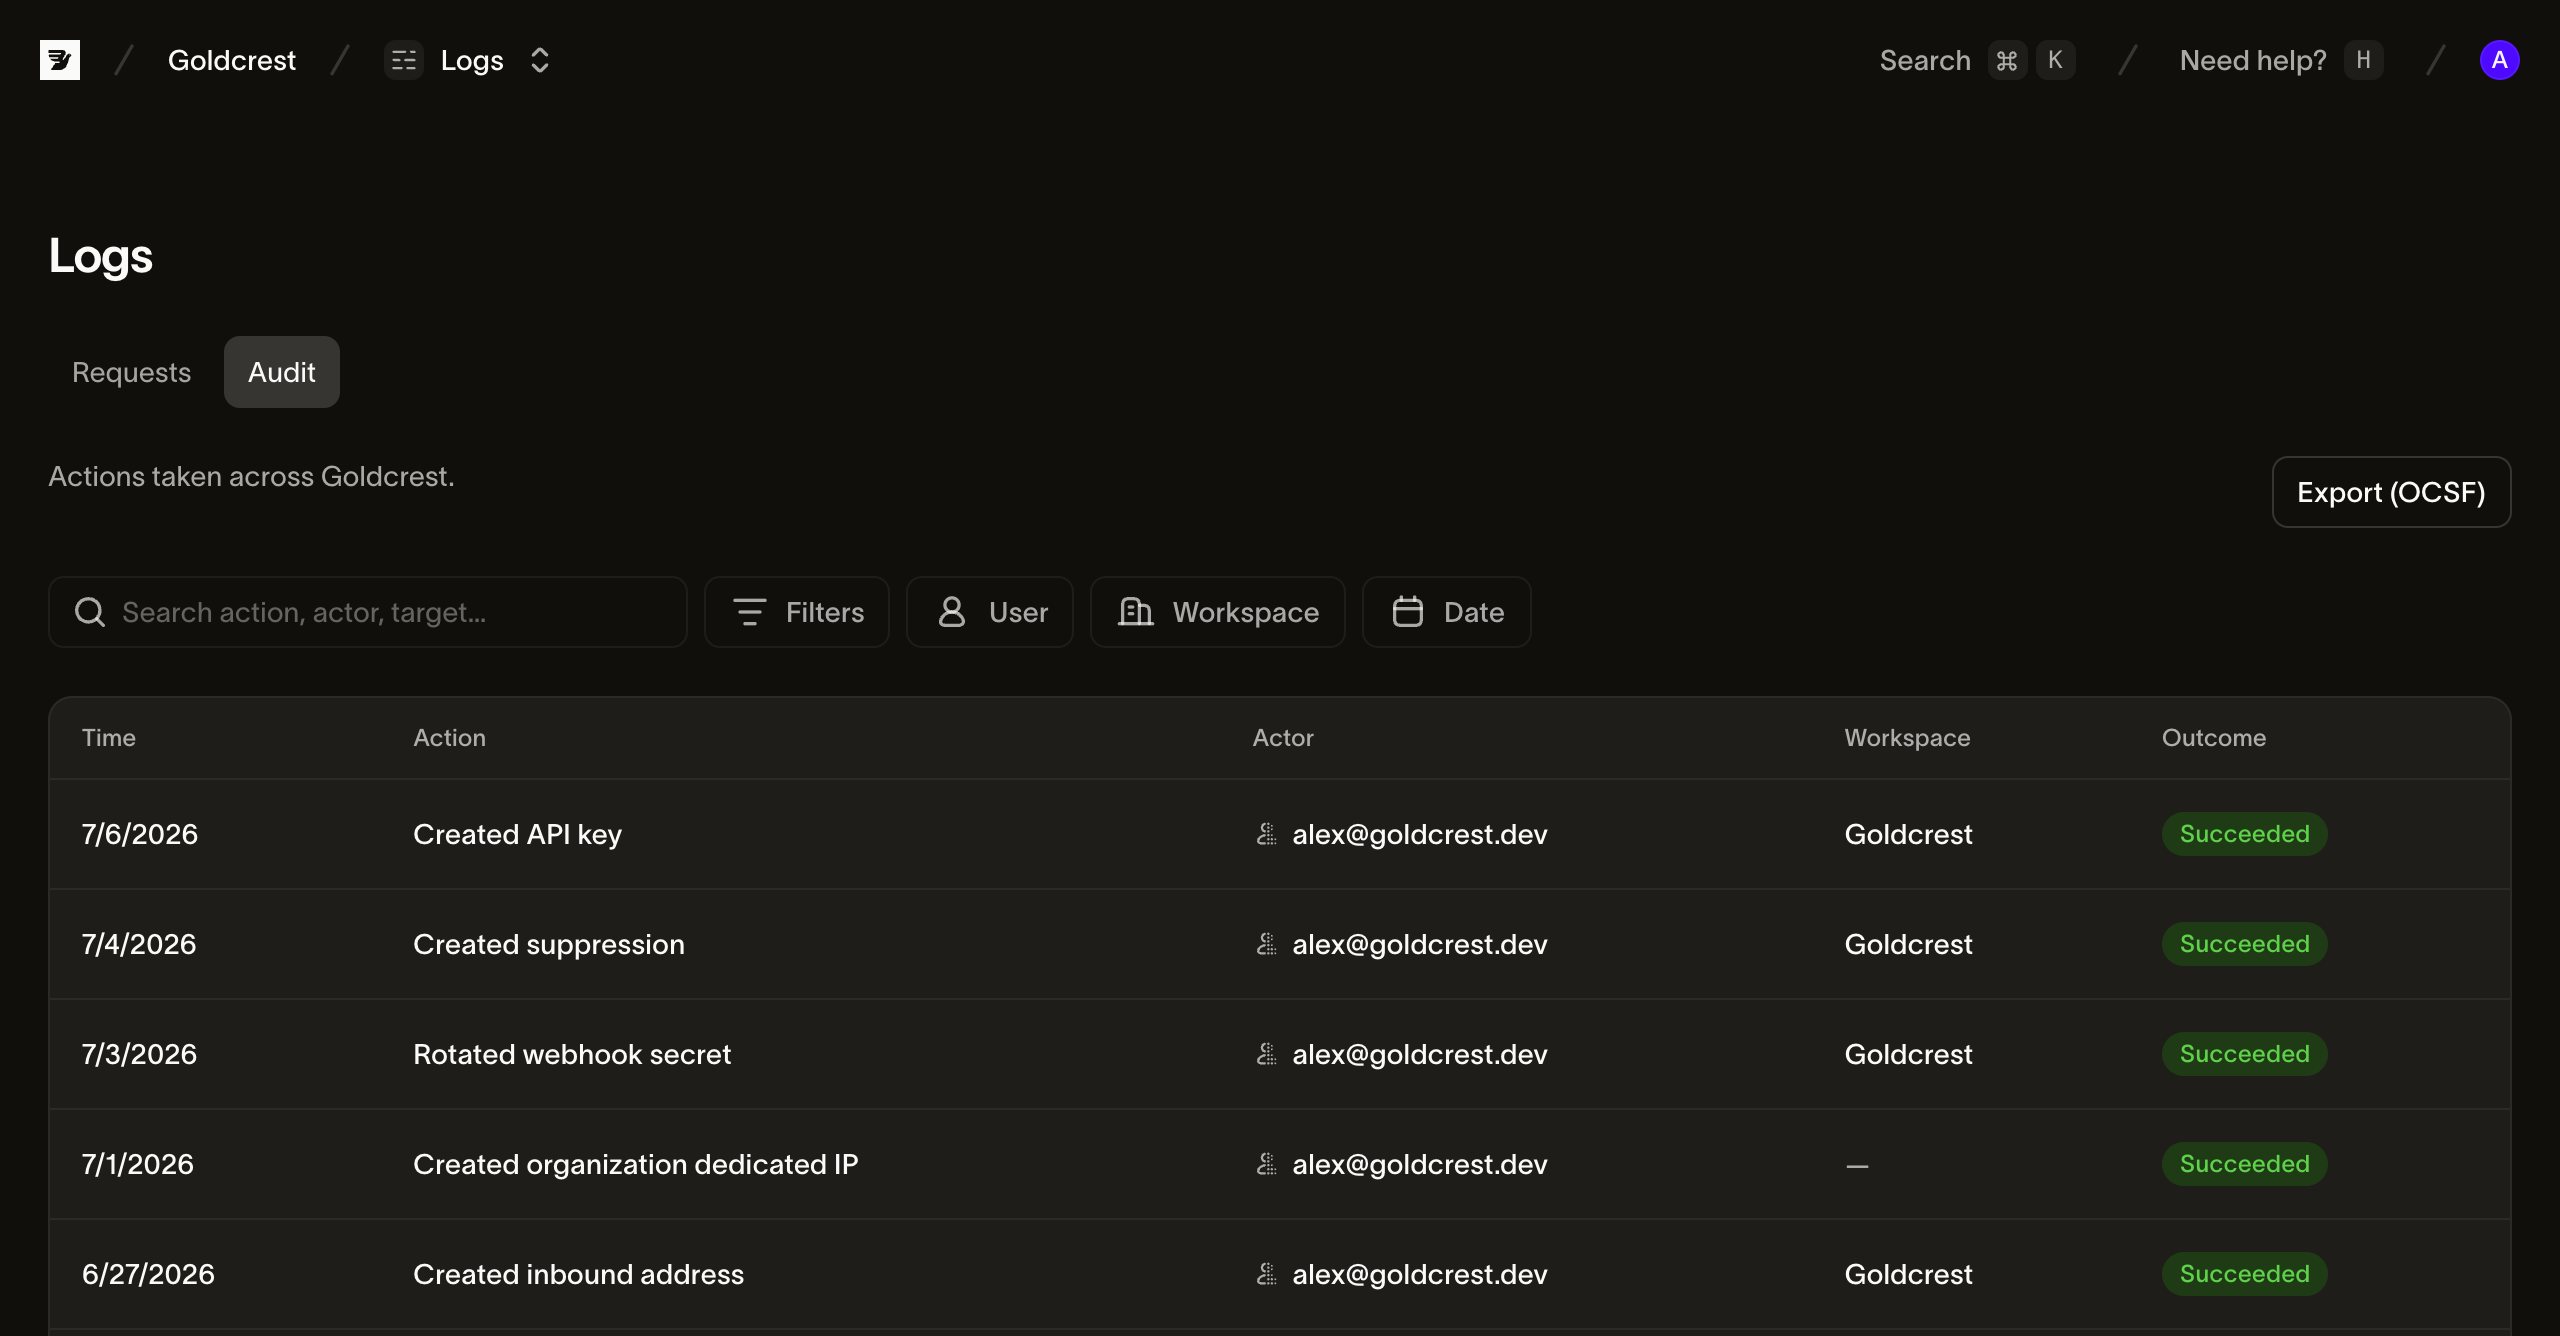
De auditlog is de chronologische, alleen-lezen wijzigingshistorie van je organisatie. Gebruik hem om configuratiewijzigingen te onderzoeken, beveiligingsactiviteit te bekijken of een incident op te volgen. Open Logs > Audit.
Wat wordt vastgelegd
De auditlog legt wijzigingen in je accountconfiguratie vast. Berichtactiviteit verschijnt in je berichtenlogs en analytics. Auditvermeldingen omvatten:
- API-keys: aanmaken, scopewijzigingen (met vermelding welke scopes zijn toegevoegd en verwijderd), rotatie en intrekking
- Verzenddomeinen: domeinen toevoegen, verifiëren en verwijderen
- Webhooks: endpoints aanmaken, bijwerken en verwijderen, en ondertekeningsgeheimen roteren
- Werkruimte en organisatie: hernoemingen van werkruimten en wijzigingen in organisatie-instellingen
- Team: uitnodigingen, rolwijzigingen en verwijdering van leden
- Beveiligingsgebeurtenissen: inlogpogingen (inclusief mislukte pogingen), MFA-wijzigingen, regeneratie van herstelcodes en wachtwoordresets
- Facturatieacties: wijzigingen via je facturatie-instellingen
Dagelijks verkeer staat bewust niet in de auditlog: individueel verzonden e-mails, aflever- en opengebeurtenissen en alleen-lezen paginaweergaven genereren geen vermeldingen. Die vind je in je berichtenlogs en analytics.
Een vermelding lezen
Gebruik deze velden om een vermelding te lezen:
- Actor: wie. De gebruiker die heeft geklikt, of de API-key die de aanroep heeft gedaan. Acties uitgevoerd door de eigen systemen van Bird zijn als zodanig gemarkeerd.
- Actie: wat. Een naam zoals api_key.created, domain.verified of member.role_updated identificeert de resource en de wijziging.
- Tijdstempel: wanneer. Het exacte tijdstip waarop de wijziging plaatsvond.
Vermeldingen bevatten ook de doelresource en beschikbare aanvraagcontext, zoals het bron-IP, de client en het request-ID. Gevoelige waarden zoals geheimen van API-keys verschijnen niet.
Gebruik in de praktijk
- "Why did sending break on Tuesday?" Filter op die dag en bekijk recente domein-, webhook- of API-keywijzigingen.
- Beveiligingsreview. Scan beveiligingsgebeurtenissen op mislukte inlogpogingen die je niet herkent, MFA-factoren die worden verwijderd of API-keys die buiten normale wijzigingsvensters zijn aangemaakt.
- Offboardingcontrole. Bevestig na het vertrek van iemand dat de verwijdering van het lid is vastgelegd en bekijk wat diegene in de laatste weken heeft gewijzigd.
- Incidentopvolging. De actor, het IP en het request-ID bij elke vermelding geven je een concreet spoor om op te nemen in een incidentrapport.
Wie kan het zien
Workspace Admins en Analysts kunnen de auditlog lezen; Developers niet. Organization Owners kunnen hem organisatiebreed lezen. Vermeldingen kunnen niet worden bewerkt of verwijderd in het dashboard.
Vervolgstappen
- API-keybeheer: de keygebeurtenissen die je het vaakst ziet
- Login, wachtwoord & MFA: de beveiligingsgebeurtenissen achter de logvermeldingen
Gerelateerde bronnen
Ga verder met de documentatie, gidsen en voorbeelden voor dit onderwerp. De bronnen zijn in het Engels.
Begrijp het conceptShould I use an API key or an OAuth token, and how do I rotate one?ImplementatiegidsAuthentication & API keys
Ontvang een implementatieoverzicht