Gestion des clés API
Une clé API est un identifiant d'application. Elle appartient à votre espace de travail, et une application qui la détient peut appeler Bird API dans les limites de ses portées assignées. Vous pouvez gérer les clés dans le tableau de bord ou via API. Pour le contrat technique complet, consultez Authentification et clés API.
Où se trouvent les clés
Ouvrez Clés API, épinglé en bas de la barre latérale à côté de Webhooks et Logs. La page affiche le nom, le préfixe masqué, les portées, le statut, l'expiration et la date de dernière utilisation de chaque clé.
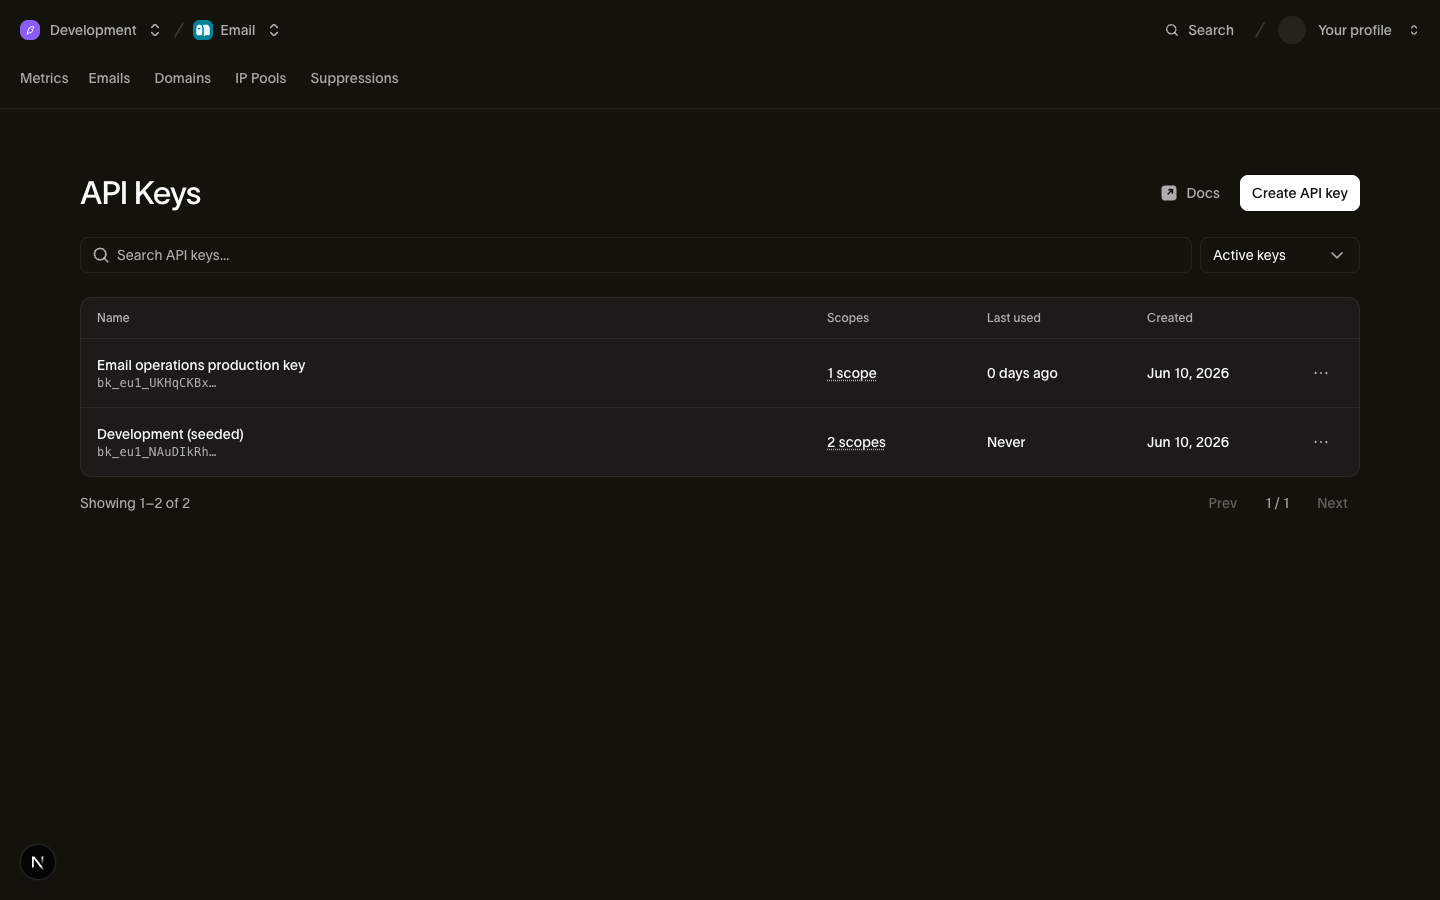
La création, la modification et la révocation de clés nécessitent le rôle d'espace de travail approprié : les Admins et les Developers en disposent. Consultez Users, teams & roles.
Créer une clé
- Sur la page des clés API, choisissez de créer une nouvelle clé.
- Nommez-la d'après sa fonction, par exemple "Billing service production,", plutôt que d'après une personne.
- Choisissez les portées. Chaque portée possède un niveau read ou write. N'accordez que les portées et niveaux dont l'application a besoin.
- Créez la clé et copiez le secret immédiatement.
Le secret n'est affiché qu'une seule fois
La clé complète n'apparaît qu'une seule fois, au moment de la création ou de la rotation. Bird ne peut pas réafficher le secret. Copiez-le directement dans un gestionnaire de secrets ou une configuration de déploiement. Si vous le perdez, effectuez une rotation ou remplacez la clé.
Modifiez les portées d'une clé depuis sa ligne sur la page des clés API. La modification remplace le jeu de permissions et conserve le même secret. Vous devrez peut-être effectuer une rotation d'une clé ancienne pour ajouter une permission. Consultez Authentification et clés API pour les restrictions de portée.
Révoquer une clé
Révoquez une clé lorsqu'elle n'est plus nécessaire ou si vous suspectez une fuite. La révocation est permanente. La validation des clés utilise un cache de courte durée : une clé révoquée peut donc continuer à fonctionner pendant cinq secondes au maximum avant que les requêtes échouent à l'authentification.
Si vous suspectez qu'une clé a fuité, révoquez-la et déployez un remplacement. Les requêtes échoueront tant que l'application n'utilisera pas une clé active.
Pour effectuer une rotation sans interruption, utilisez l'action de rotation et conservez le délai de grâce par défaut de 24 heures. Déployez le remplacement avant la fin du délai de grâce. Réduisez le délai de grâce uniquement si vous pouvez mettre à jour les appelants plus tôt.
Tout est enregistré
La création de clés, les modifications de portées, les rotations et les révocations apparaissent dans le journal d'audit de votre organisation. Une modification de portée enregistre les portées ajoutées et supprimées. Incluez les clés révoquées dans la liste des clés pour consulter leurs métadonnées.
Bonnes pratiques
- Utilisez une clé par application et par environnement. Séparez les clés de staging et de production pour pouvoir en révoquer une sans affecter l'autre.
- Surveillez la colonne de dernière utilisation. Révoquez les clés inactives qui ne sont plus nécessaires.
- Ne placez jamais de clés dans du code côté client ou dans des dépôts publics. Les clés appartiennent uniquement à la configuration côté serveur et aux gestionnaires de secrets.
Étapes suivantes
- Authentification et clés API : anatomie des clés, détails des portées et contrat API
- Journal d'audit : consulter les événements de création et de révocation de clés
- Users, teams & roles : qui peut gérer les clés
Ressources associées
Poursuivez avec la documentation, les guides et les exemples sur ce sujet. Les ressources sont en anglais.