Journal d'audit
Le journal d'audit est l'historique chronologique et non modifiable des modifications de votre organisation. Utilisez-le pour investiguer des changements de configuration, examiner l'activité de sécurité ou assurer le suivi d'un incident. Ouvrez Logs > Audit.
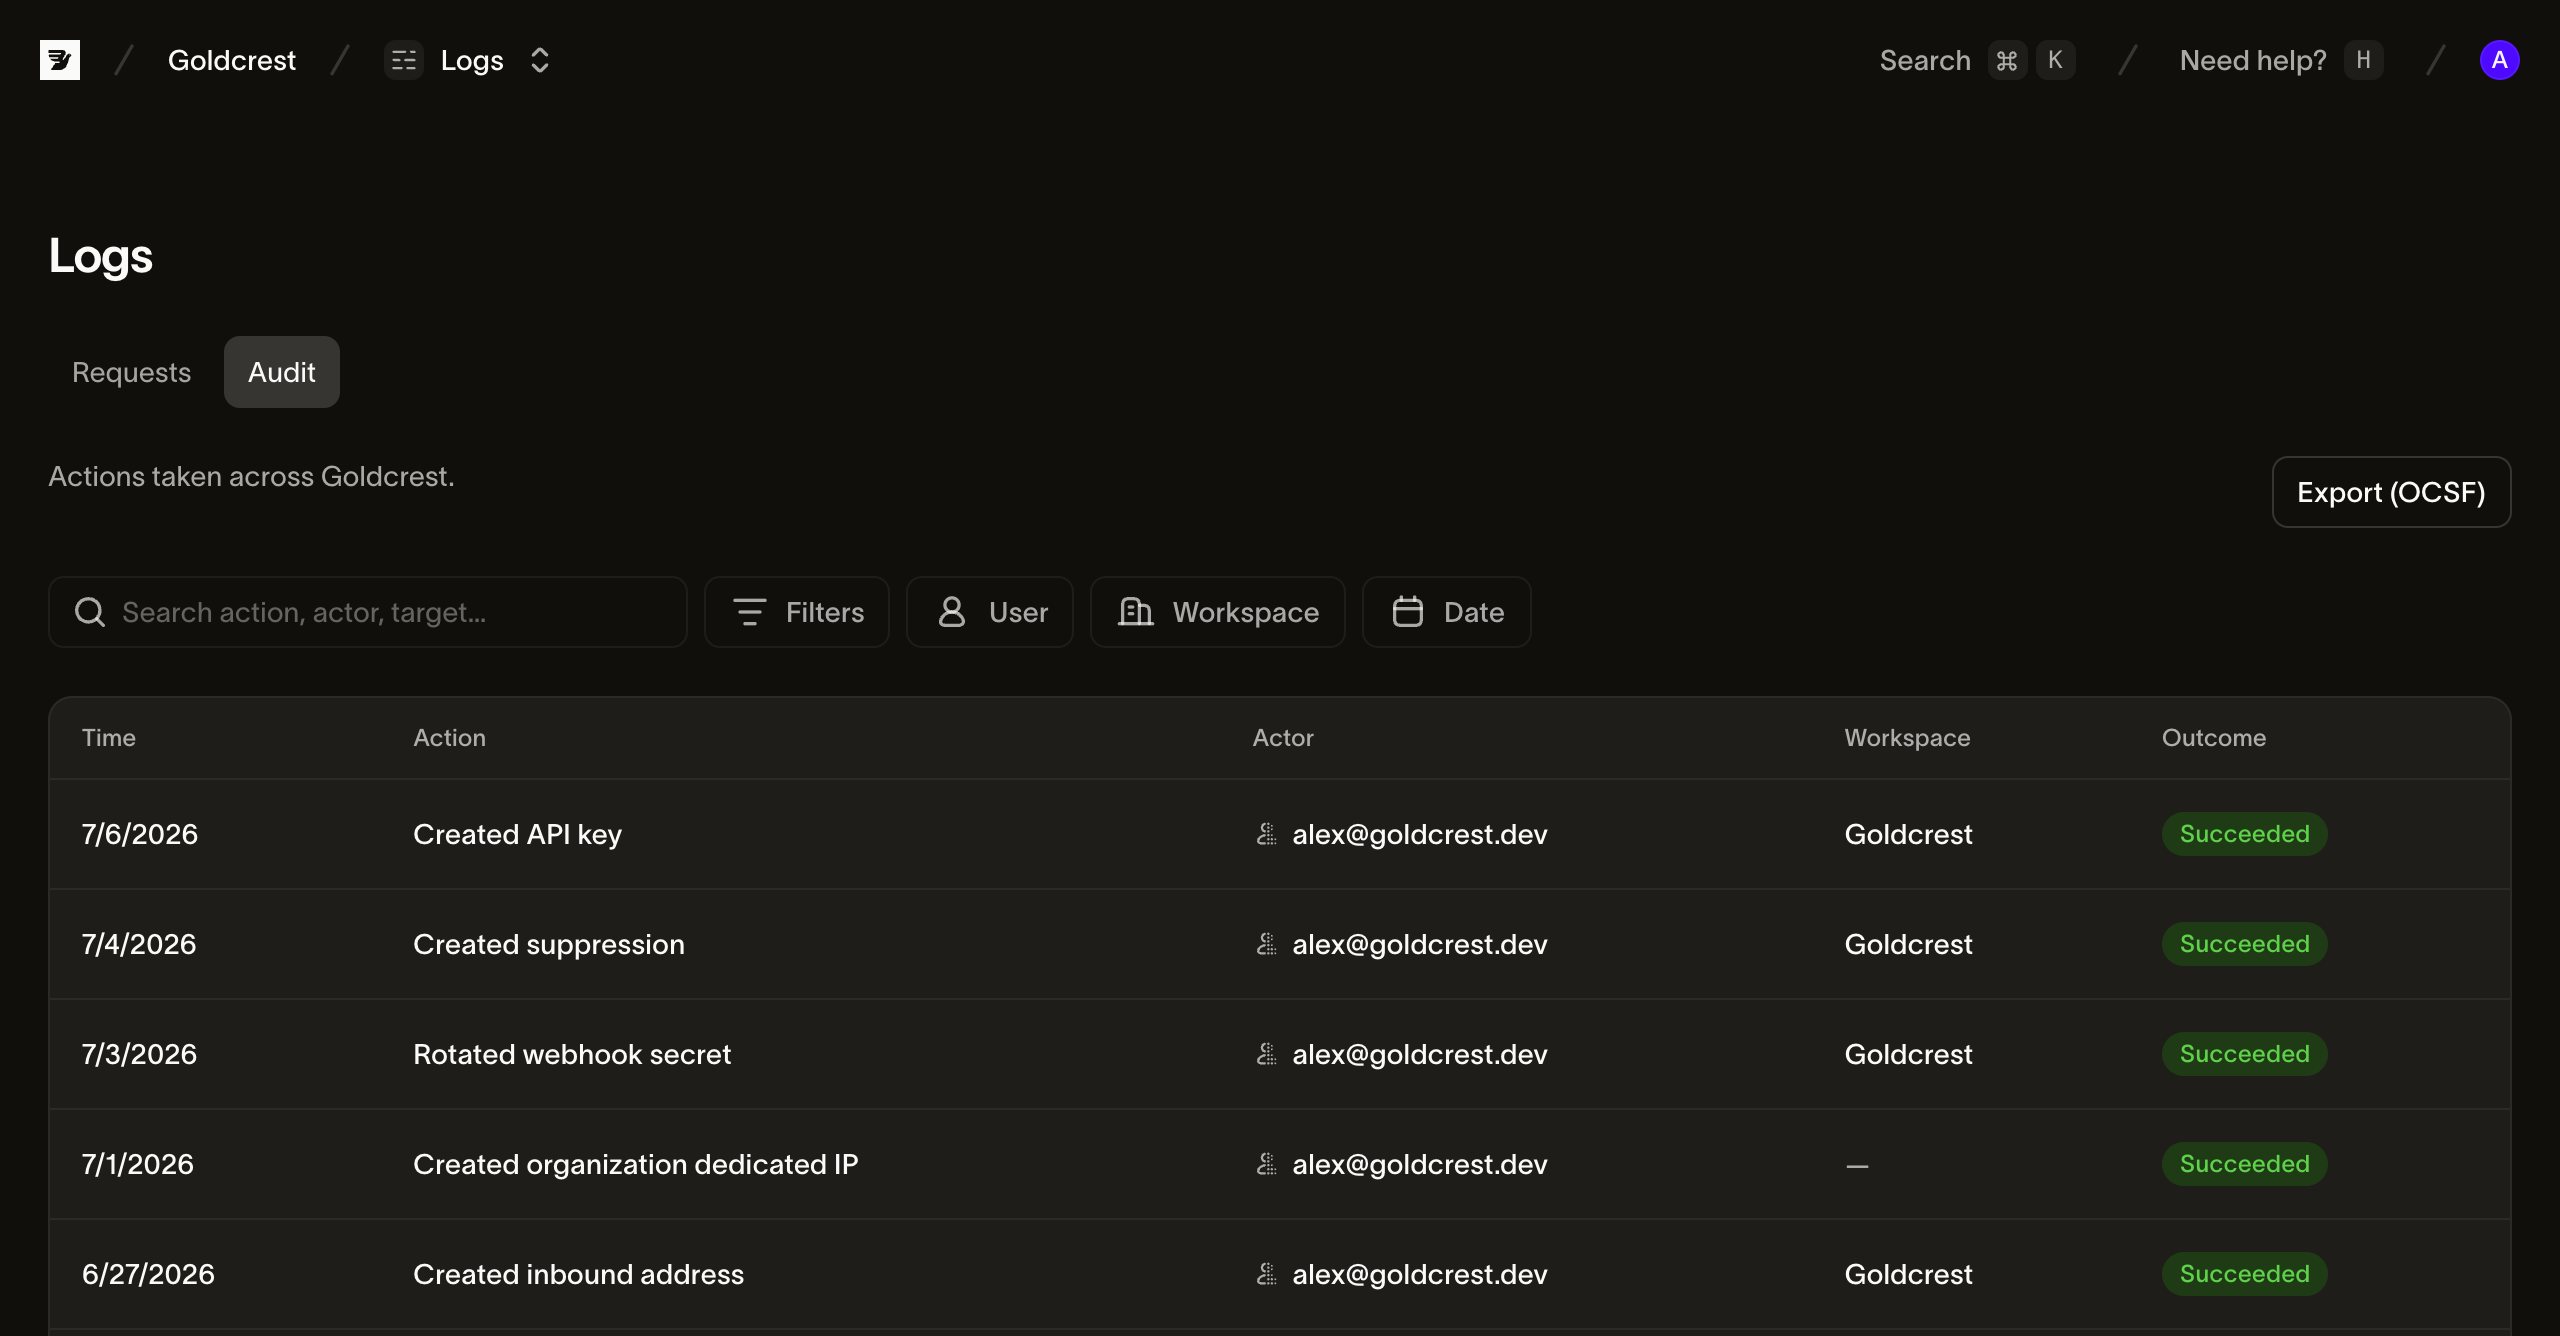
Ce qui est enregistré
Le journal d'audit capture les modifications apportées à la configuration de votre compte. L'activité liée aux messages apparaît dans vos journaux de messagerie et vos analyses. Les entrées d'audit incluent :
- Clés API : création, modifications de portée (avec mention des portées ajoutées et supprimées), rotation et révocation
- Domaines d'envoi : ajout, vérification et suppression de domaines
- Webhooks : création, mise à jour et suppression de points de terminaison, et rotation des secrets de signature
- Espace de travail et organisation : renommage d'espaces de travail et modifications des paramètres de l'organisation
- Équipe : invitations, changements de rôle et suppressions de membres
- Événements de sécurité : connexions (y compris les tentatives échouées), modifications MFA, régénération de codes de récupération et réinitialisations de mot de passe
- Actions de facturation : modifications effectuées via vos paramètres de facturation
Le trafic quotidien est volontairement absent du journal d'audit : les e-mails individuels envoyés, les événements de livraison et d'ouverture, et les consultations en lecture seule de pages ne génèrent pas d'entrées. Ils se trouvent dans vos journaux de messagerie et vos analyses.
Lire une entrée
Utilisez ces champs pour lire une entrée :
- Acteur : qui. L'utilisateur qui a effectué l'action, ou la clé API qui a passé l'appel. Les actions effectuées par les propres systèmes de Bird sont signalées comme telles.
- Action : quoi. Un nom tel que api_key.created, domain.verified ou member.role_updated identifie la ressource et la modification.
- Horodatage : quand. L'heure exacte à laquelle la modification a eu lieu.
Les entrées incluent également la ressource cible et le contexte de requête disponible, comme l'adresse IP source, le client et l'identifiant de requête. Les valeurs sensibles telles que les secrets de clé API n'apparaissent pas.
Utilisation en pratique
- "Why did sending break on Tuesday?" Filtrez sur ce jour et examinez les modifications récentes de domaine, de webhook ou de clé API.
- Revue de sécurité. Parcourez les événements de sécurité à la recherche de connexions échouées que vous ne reconnaissez pas, de facteurs MFA supprimés ou de clés API créées en dehors des fenêtres de changement habituelles.
- Vérification de départ. Après le départ d'un membre, confirmez que sa suppression est enregistrée et examinez les modifications effectuées au cours de ses dernières semaines.
- Suivi d'incident. L'acteur, l'adresse IP et l'identifiant de requête de chaque entrée vous fournissent une piste concrète à inclure dans un rapport d'incident.
Qui peut le consulter
Les Admins et Analysts d'espace de travail peuvent lire le journal d'audit ; les Developers ne le peuvent pas. Les Organization Owners peuvent le lire à l'échelle de l'organisation. Les entrées ne peuvent être ni modifiées ni supprimées dans le tableau de bord.
Étapes suivantes
- Gestion des clés API : les événements de clé que vous verrez le plus souvent
- Connexion, mot de passe et MFA : les événements de sécurité derrière les entrées du journal
Ressources associées
Poursuivez avec la documentation, les guides et les exemples sur ce sujet. Les ressources sont en anglais.
Comprendre le conceptShould I use an API key or an OAuth token, and how do I rotate one?Guide d'implémentationAuthentication & API keys
Obtenir un guide d'implémentation