审计日志
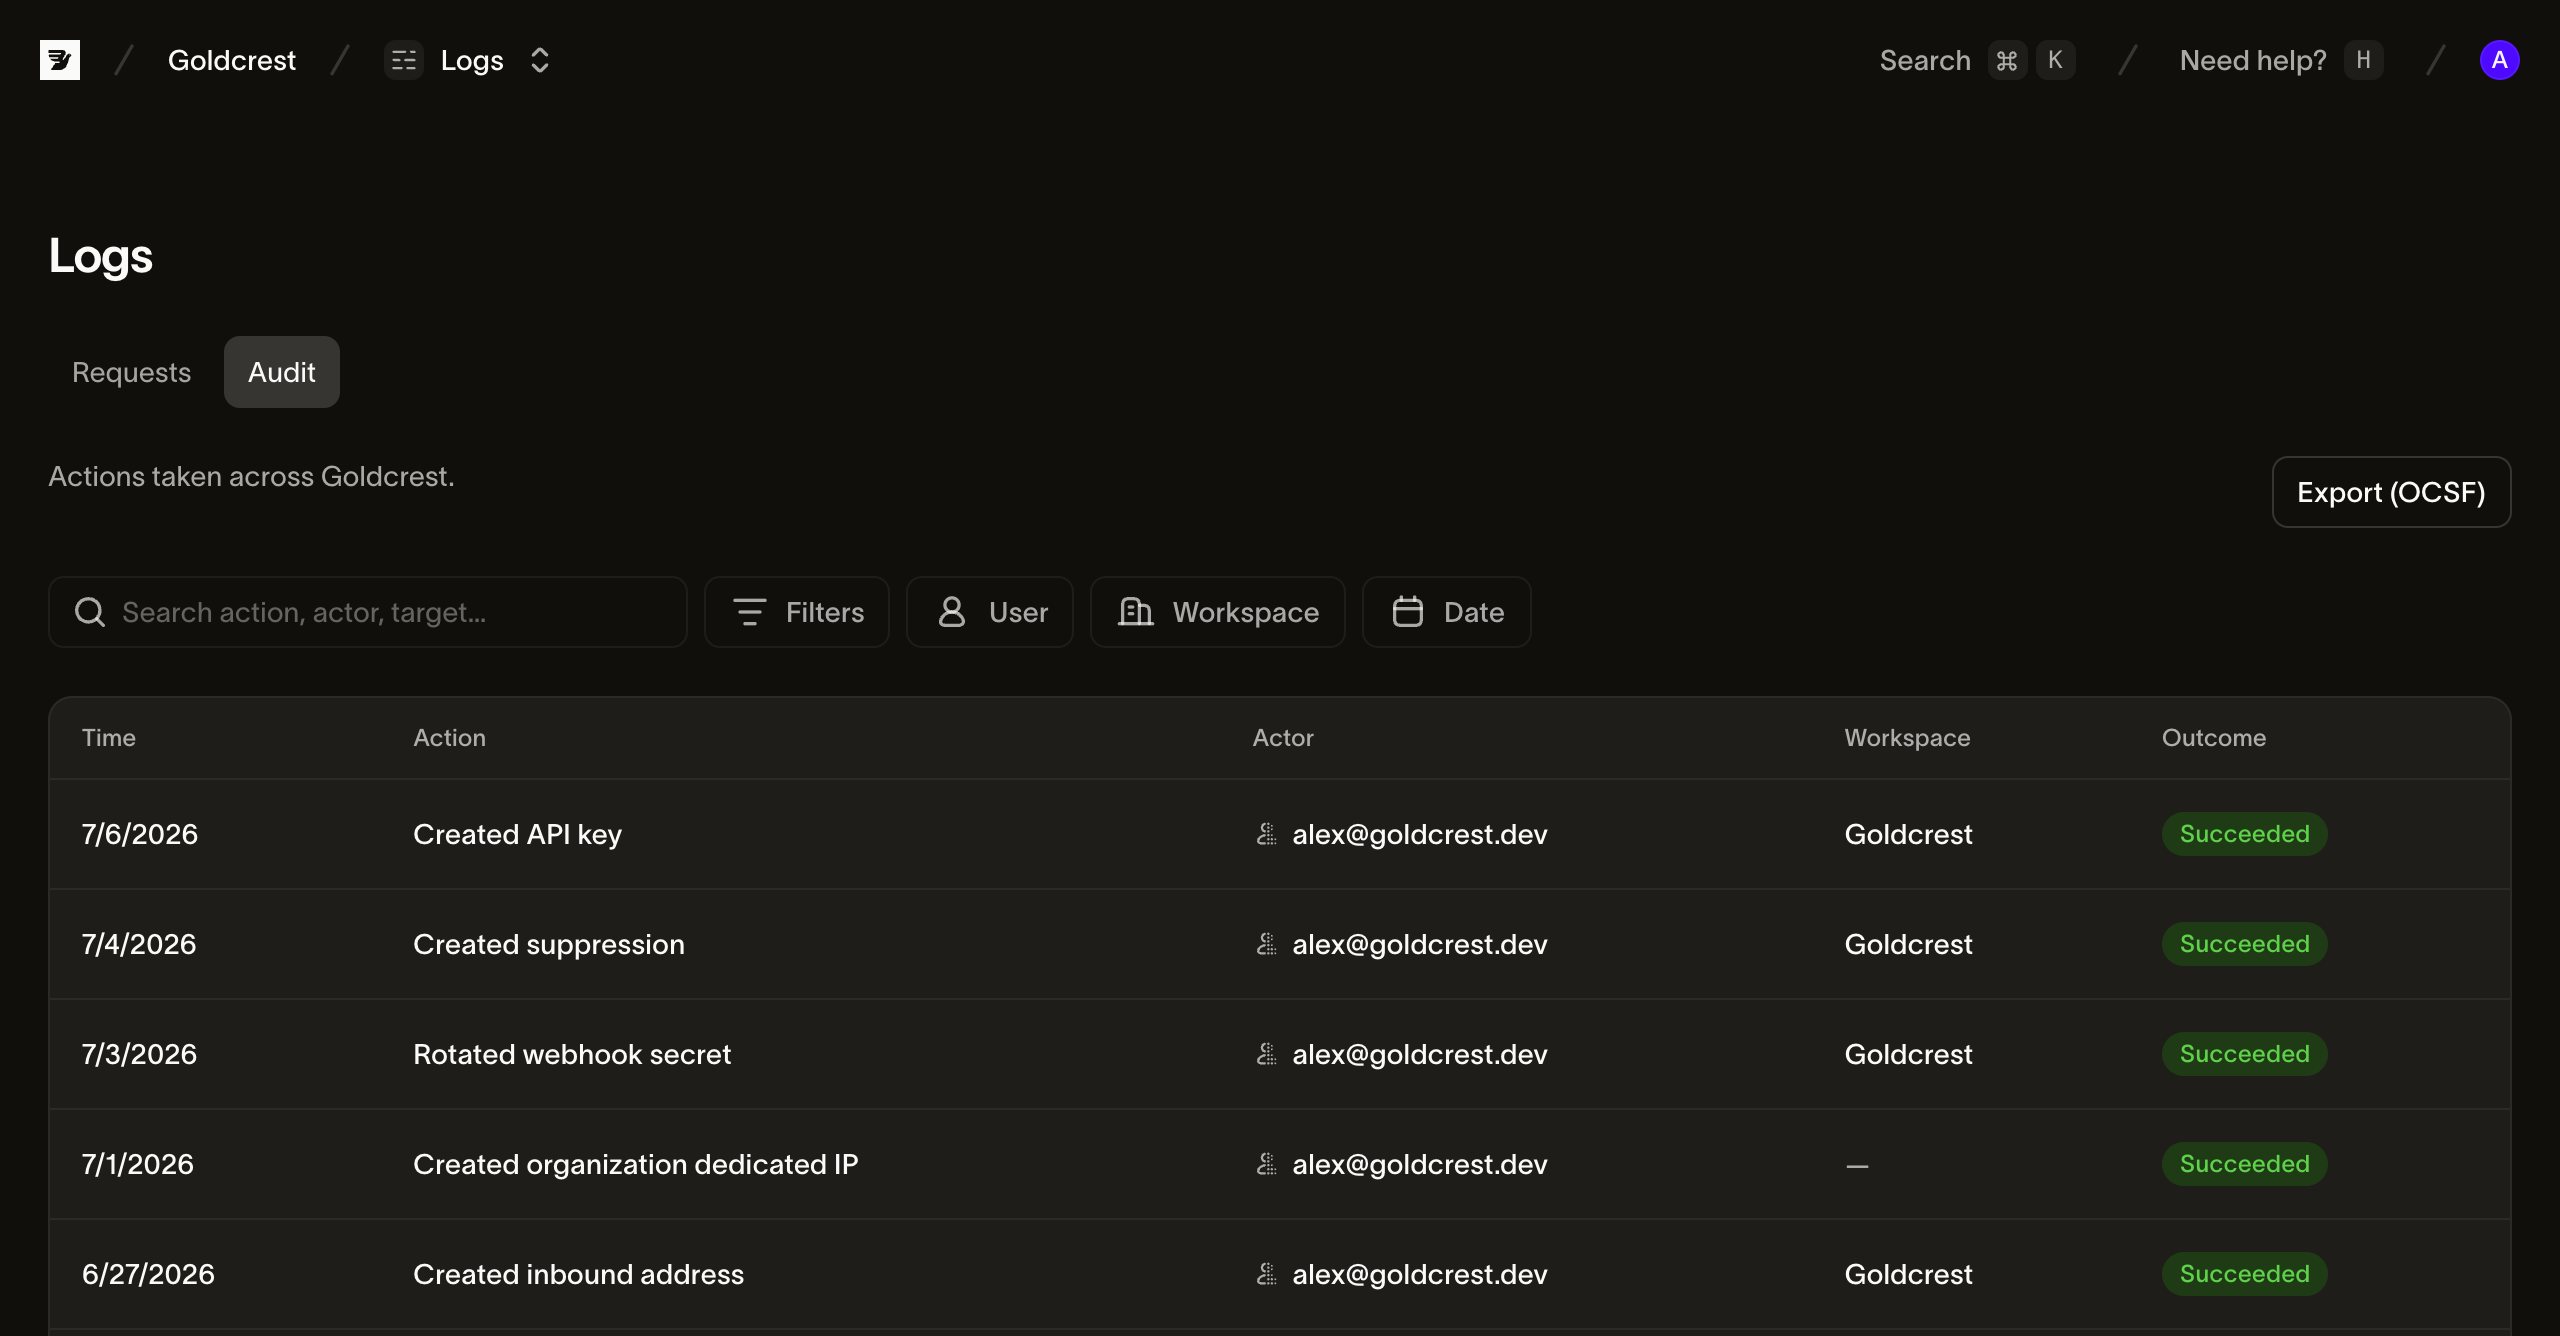
审计日志是组织的按时间排列的只读变更记录。可用于调查配置变更、审查安全活动或跟进事件。打开 Logs > Audit。
记录哪些内容
审计日志记录账户配置的变更。消息活动显示在消息日志和分析中。审计条目包括:
- API 密钥:创建、权限范围编辑(记录添加和移除了哪些权限范围)、轮换和撤销
- 发送域名:添加、验证和删除域名
- Webhooks:创建、更新和删除端点,以及轮换签名密钥
- 工作区和组织:工作区重命名和组织设置变更
- 团队:邀请、角色变更和成员移除
- 安全事件:登录(包括失败的尝试)、MFA 变更、恢复码重新生成和密码重置
- 账单操作:通过账单设置所做的变更
日常流量不会记录在审计日志中:发送的单封邮件、投递和打开事件以及页面的只读访问都不会生成条目。这些信息保存在消息日志和分析中。
阅读条目
通过以下字段阅读条目:
- 操作者:谁。 执行点击的用户,或发起调用的 API 密钥。由 Bird 自身系统执行的操作会标注来源。
- 操作:什么。 类似 api_key.created、domain.verified 或 member.role_updated 的名称标识了资源和变更。
- 时间戳:何时。 变更发生的确切时间。
条目还包括目标资源和可用的请求上下文,如来源 IP、客户端和请求 ID。API 密钥的密文等敏感值不会显示。
实际使用
- "Why did sending break on Tuesday?" 筛选到当天,查看近期的域名、webhook 或 API 密钥变更。
- 安全审查。 浏览安全事件,查找不认识的失败登录、被移除的 MFA 因素,或在正常变更窗口之外创建的 API 密钥。
- 离职检查。 某人离开后,确认其成员移除已被记录,并审查其最后几周的变更。
- 事件跟进。 每个条目上的操作者、IP 和请求 ID 提供了具体的线索,可纳入事件报告。
谁可以查看
工作区管理员和分析师可以查看审计日志;开发者不可以。组织所有者可以跨组织查看。条目无法在控制台中编辑或删除。
后续步骤
- API 密钥管理:最常见的密钥事件
- 登录、密码与 MFA:日志条目背后的安全事件
相关资源
继续查阅此主题的文档、指南和示例。资源为英文。
理解概念Should I use an API key or an OAuth token, and how do I rotate one?实施指南Authentication & API keys
获取实施简报