ऑडिट लॉग
ऑडिट लॉग आपके संगठन के बदलावों का कालक्रम के अनुसार, केवल पढ़ने योग्य इतिहास है। कॉन्फ़िगरेशन में हुए बदलावों की जांच करने, सुरक्षा गतिविधि की समीक्षा करने या किसी घटना के बाद आगे की कार्रवाई करने के लिए इसका उपयोग करें। Logs > Audit खोलें।
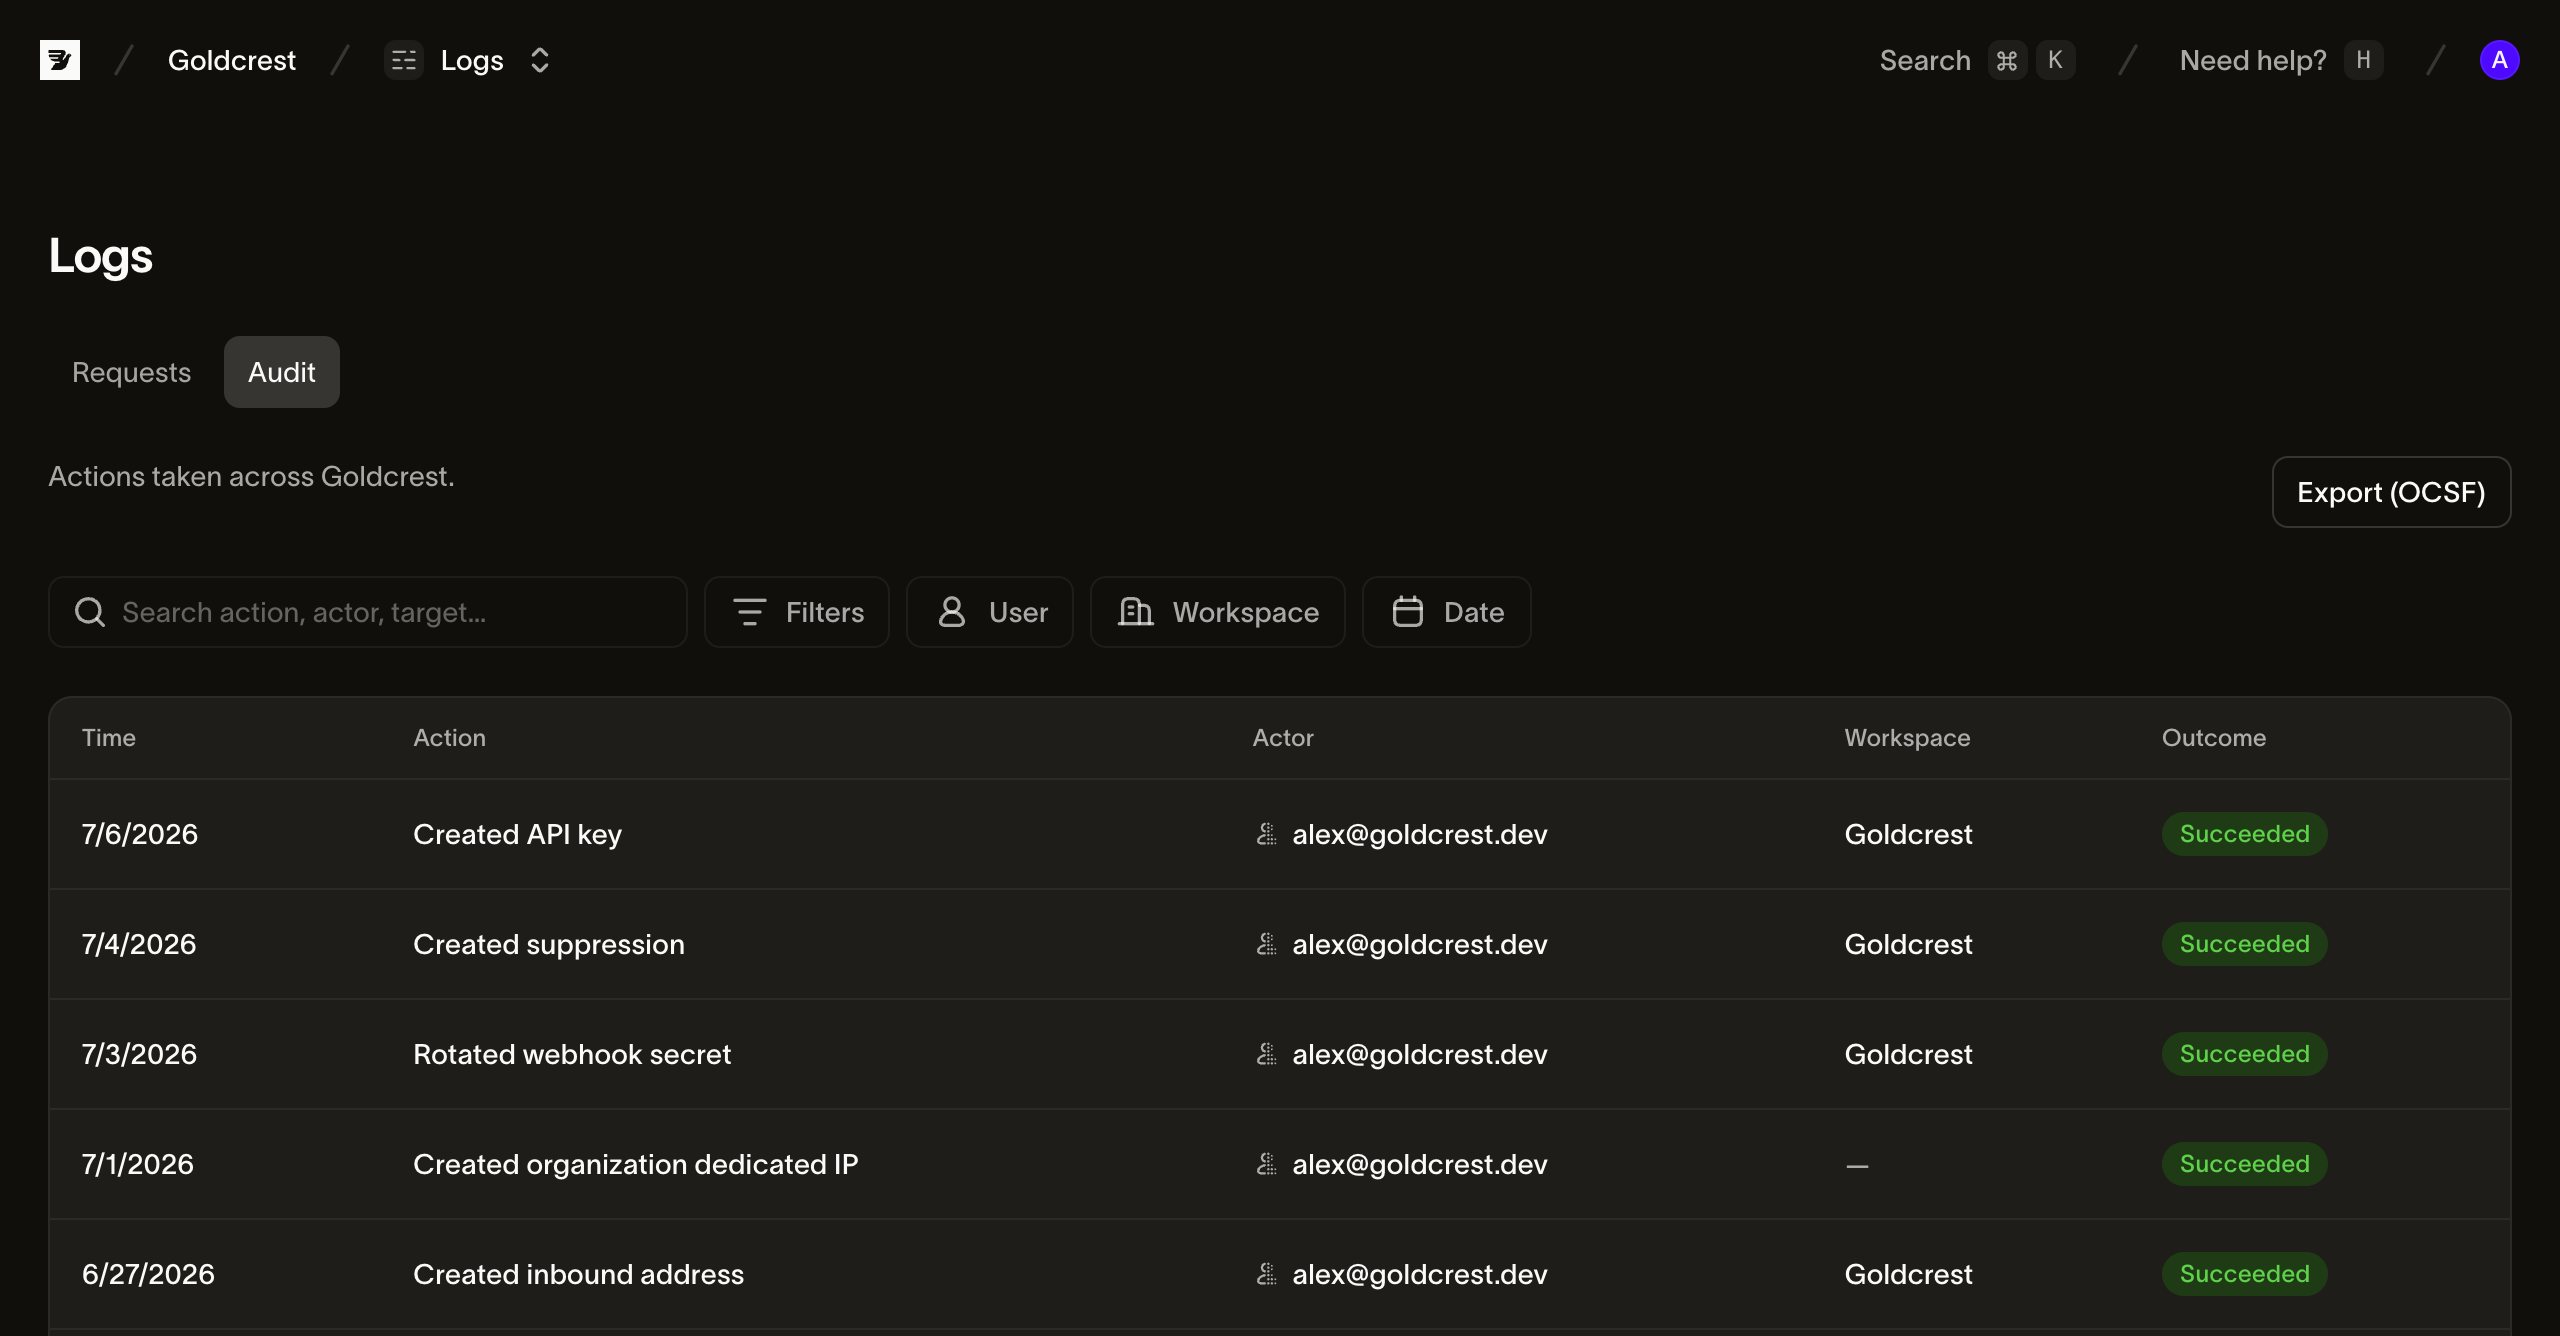
क्या रिकॉर्ड होता है
ऑडिट लॉग आपके खाते के कॉन्फ़िगरेशन में हुए बदलावों को दर्ज करता है। संदेशों से जुड़ी गतिविधि इसके बजाय आपके मैसेजिंग लॉग और एनालिटिक्स में दिखती है। ऑडिट प्रविष्टियों में ये शामिल हैं:
- API कुंजियां: बनाना, स्कोप में बदलाव (कौन से स्कोप जोड़े और हटाए गए, यह दर्ज होता है), रोटेशन और रद्द करना
- भेजने वाले डोमेन: डोमेन जोड़ना, सत्यापित करना और हटाना
- वेबहुक: एंडपॉइंट बनाना, अपडेट करना और हटाना, और साइनिंग सीक्रेट रोटेट करना
- वर्कस्पेस और संगठन: वर्कस्पेस का नाम बदलना और संगठन की सेटिंग में बदलाव
- टीम: आमंत्रण, भूमिका में बदलाव और सदस्यों को हटाना
- सुरक्षा इवेंट: लॉगिन (असफल प्रयासों सहित), MFA में बदलाव, रिकवरी कोड दोबारा बनाना और पासवर्ड रीसेट
- बिलिंग कार्रवाइयाँ: आपकी बिलिंग सेटिंग्स के ज़रिए किए गए बदलाव
रोज़मर्रा का ट्रैफ़िक जानबूझकर ऑडिट लॉग में नहीं रखा जाता: भेजे गए अलग-अलग ईमेल, डिलीवरी और ओपन इवेंट, और पेजों को केवल देखने से कोई प्रविष्टि नहीं बनती। ये आपके मैसेजिंग लॉग और एनालिटिक्स में मिलते हैं।
किसी प्रविष्टि को पढ़ना
किसी प्रविष्टि को पढ़ने के लिए इन फ़ील्ड का उपयोग करें:
- Actor: किसने। वह उपयोगकर्ता जिसने क्लिक किया, या वह API कुंजी जिससे कॉल किया गया। Bird के अपने सिस्टम द्वारा की गई कार्रवाइयों पर इसका अलग से निशान होता है।
- Action: क्या।
api_key.created,domain.verifiedयाmember.role_updatedजैसा नाम संसाधन और बदलाव की पहचान करता है। - Timestamp: कब। बदलाव होने का सटीक समय।
प्रविष्टियों में लक्ष्य संसाधन और उपलब्ध अनुरोध संदर्भ भी होता है, जैसे स्रोत IP, क्लाइंट और अनुरोध ID। API कुंजी के सीक्रेट जैसे संवेदनशील मान इनमें नहीं दिखते।
व्यवहार में इसका उपयोग
- "Why did sending break on Tuesday?" उस दिन के लिए फ़िल्टर करें और डोमेन, वेबहुक या API कुंजी में हाल के बदलावों की समीक्षा करें।
- सुरक्षा समीक्षा। सुरक्षा इवेंट में ऐसे असफल लॉगिन देखें जिन्हें आप नहीं पहचानते, हटाए जा रहे MFA फ़ैक्टर, या सामान्य बदलाव अवधि के बाहर बनाई गई API कुंजियाँ।
- ऑफबोर्डिंग जाँच। किसी के संगठन छोड़ने के बाद पुष्टि करें कि उन्हें सदस्य के रूप में हटाए जाने की प्रविष्टि दर्ज है, और देखें कि उन्होंने अपने आखिरी हफ्तों में क्या बदला।
- घटना के बाद की कार्रवाई। हर प्रविष्टि पर दर्ज एक्टर, IP और अनुरोध ID आपको एक ठोस सिलसिला देते हैं, जिसे आप घटना की रिपोर्ट में शामिल कर सकते हैं।
इसे कौन देख सकता है
वर्कस्पेस Admin और Analyst ऑडिट लॉग पढ़ सकते हैं; Developer नहीं पढ़ सकते। संगठन के Owner इसे पूरे संगठन में पढ़ सकते हैं। डैशबोर्ड में प्रविष्टियों को संपादित या हटाया नहीं जा सकता।
अगले कदम
- API कुंजी प्रबंधन: वे कुंजी इवेंट जो आपको सबसे अधिक दिखेंगे
- लॉगिन, पासवर्ड और MFA: लॉग प्रविष्टियों के पीछे के सुरक्षा इवेंट
संबंधित संसाधन
इस विषय के लिए दस्तावेज़, गाइड और उदाहरणों के साथ आगे बढ़ें।