Audit log
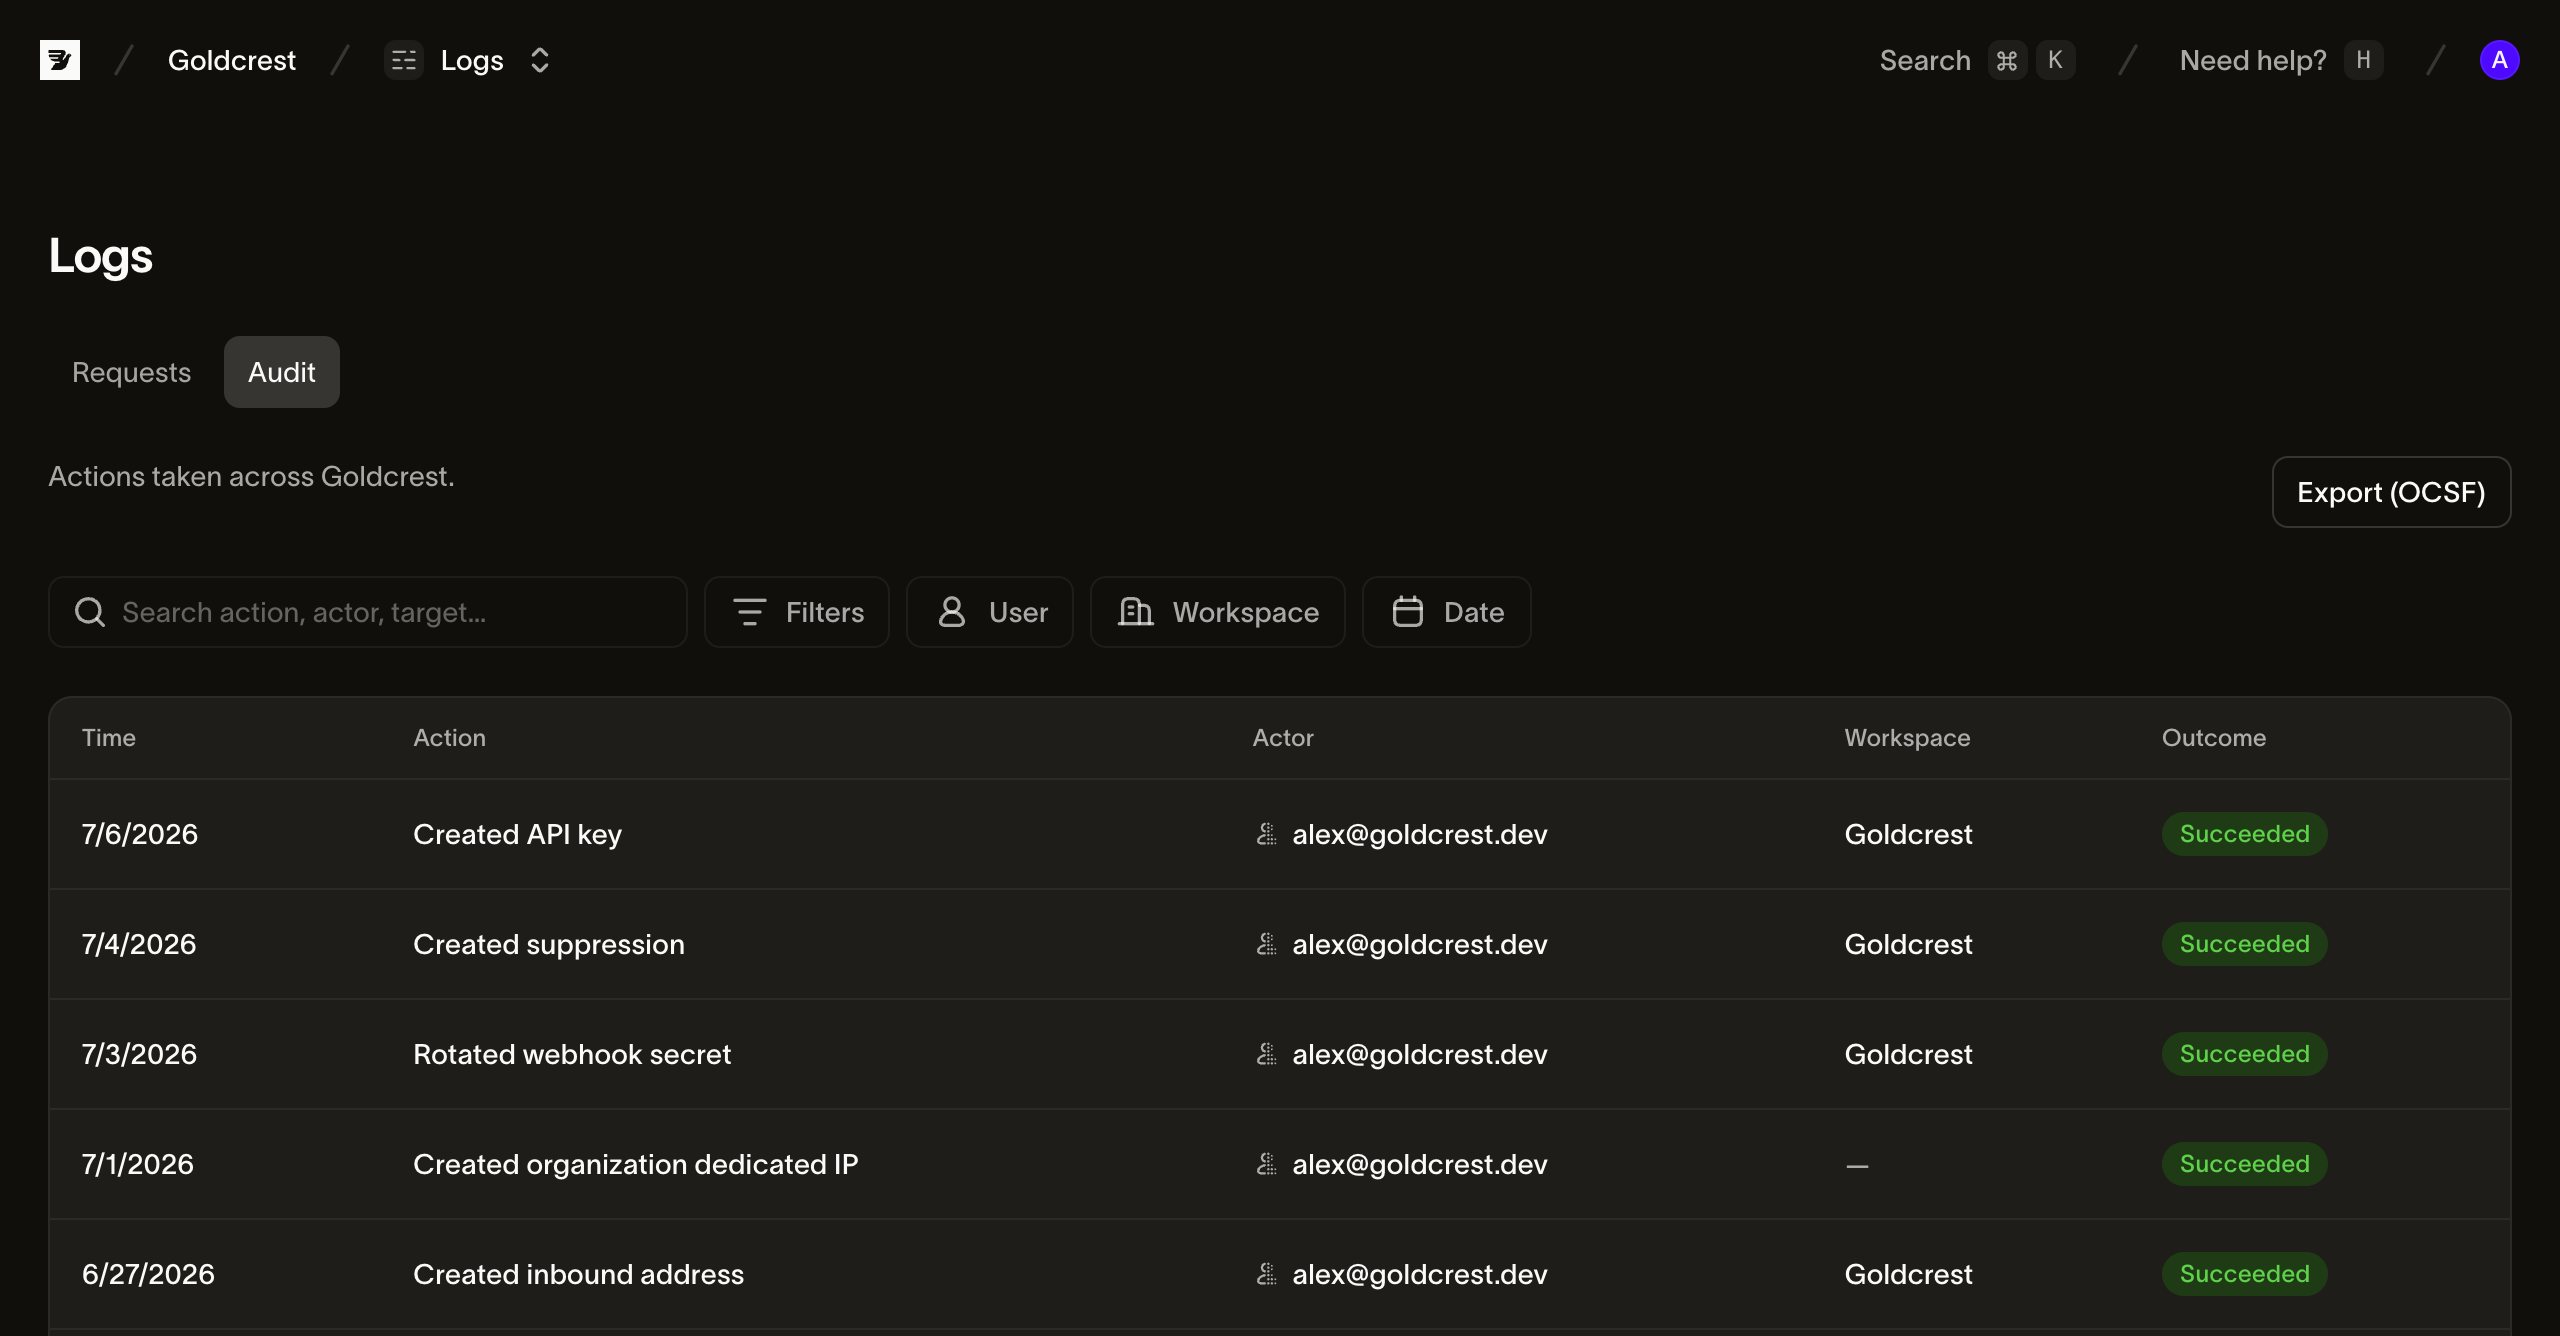
Audit log adalah riwayat perubahan kronologis dan hanya-baca milik organisasi Anda. Gunakan untuk menyelidiki perubahan konfigurasi, meninjau aktivitas keamanan, atau menindaklanjuti insiden. Buka Logs > Audit.
Apa yang dicatat
Audit log mencatat perubahan pada konfigurasi akun Anda. Aktivitas pesan muncul di log pengiriman pesan dan analitik. Entri audit mencakup:
- Kunci API: pembuatan, perubahan cakupan (mencatat cakupan mana yang ditambahkan dan dihapus), rotasi, dan pencabutan
- Domain pengiriman: penambahan, verifikasi, dan penghapusan domain
- Webhook: pembuatan, pembaruan, dan penghapusan endpoint, serta rotasi signing secret
- Workspace dan organisasi: penggantian nama workspace dan perubahan pengaturan organisasi
- Tim: undangan, perubahan peran, dan penghapusan anggota
- Peristiwa keamanan: login (termasuk percobaan gagal), perubahan MFA, regenerasi kode pemulihan, dan reset kata sandi
- Tindakan billing: perubahan yang dilakukan melalui pengaturan billing Anda
Lalu lintas harian sengaja tidak dimasukkan ke audit log: email individual yang terkirim, peristiwa pengiriman dan pembukaan, serta tampilan halaman hanya-baca tidak menghasilkan entri. Data tersebut tersimpan di log pengiriman pesan dan analitik.
Membaca entri
Gunakan kolom berikut untuk membaca entri:
- Aktor: siapa. Pengguna yang melakukan tindakan, atau kunci API yang melakukan panggilan. Tindakan yang dilakukan oleh sistem internal Bird ditandai secara khusus.
- Tindakan: apa. Nama seperti api_key.created, domain.verified, atau member.role_updated mengidentifikasi sumber daya dan perubahannya.
- Waktu: kapan. Waktu persis terjadinya perubahan.
Entri juga mencakup sumber daya target dan konteks permintaan yang tersedia, seperti IP asal, klien, dan request ID. Nilai sensitif seperti secret kunci API tidak ditampilkan.
Penggunaan dalam praktik
- "Why did sending break on Tuesday?" Filter ke hari tersebut dan tinjau perubahan domain, webhook, atau kunci API terkini.
- Tinjauan keamanan. Periksa peristiwa keamanan untuk login gagal yang tidak Anda kenali, faktor MFA yang dihapus, atau kunci API yang dibuat di luar jadwal perubahan normal.
- Pemeriksaan offboarding. Setelah seseorang keluar, pastikan penghapusan anggota mereka tercatat dan tinjau perubahan yang mereka buat dalam minggu-minggu terakhir.
- Tindak lanjut insiden. Aktor, IP, dan request ID pada setiap entri memberi Anda jejak konkret untuk disertakan dalam laporan insiden.
Siapa yang dapat melihat
Workspace Admin dan Analyst dapat membaca audit log; Developer tidak bisa. Organization Owner dapat membacanya di seluruh organisasi. Entri tidak dapat diedit atau dihapus di dashboard.
Langkah selanjutnya
- Manajemen kunci API: peristiwa kunci yang paling sering Anda lihat
- Login, kata sandi & MFA: peristiwa keamanan di balik entri log
Sumber daya terkait
Lanjutkan dengan dokumentasi, panduan, dan contoh untuk topik ini. Sumber daya tersedia dalam bahasa Inggris.
Pahami konsepnyaShould I use an API key or an OAuth token, and how do I rotate one?Panduan implementasiAuthentication & API keys
Dapatkan ringkasan implementasi