Audit-Log
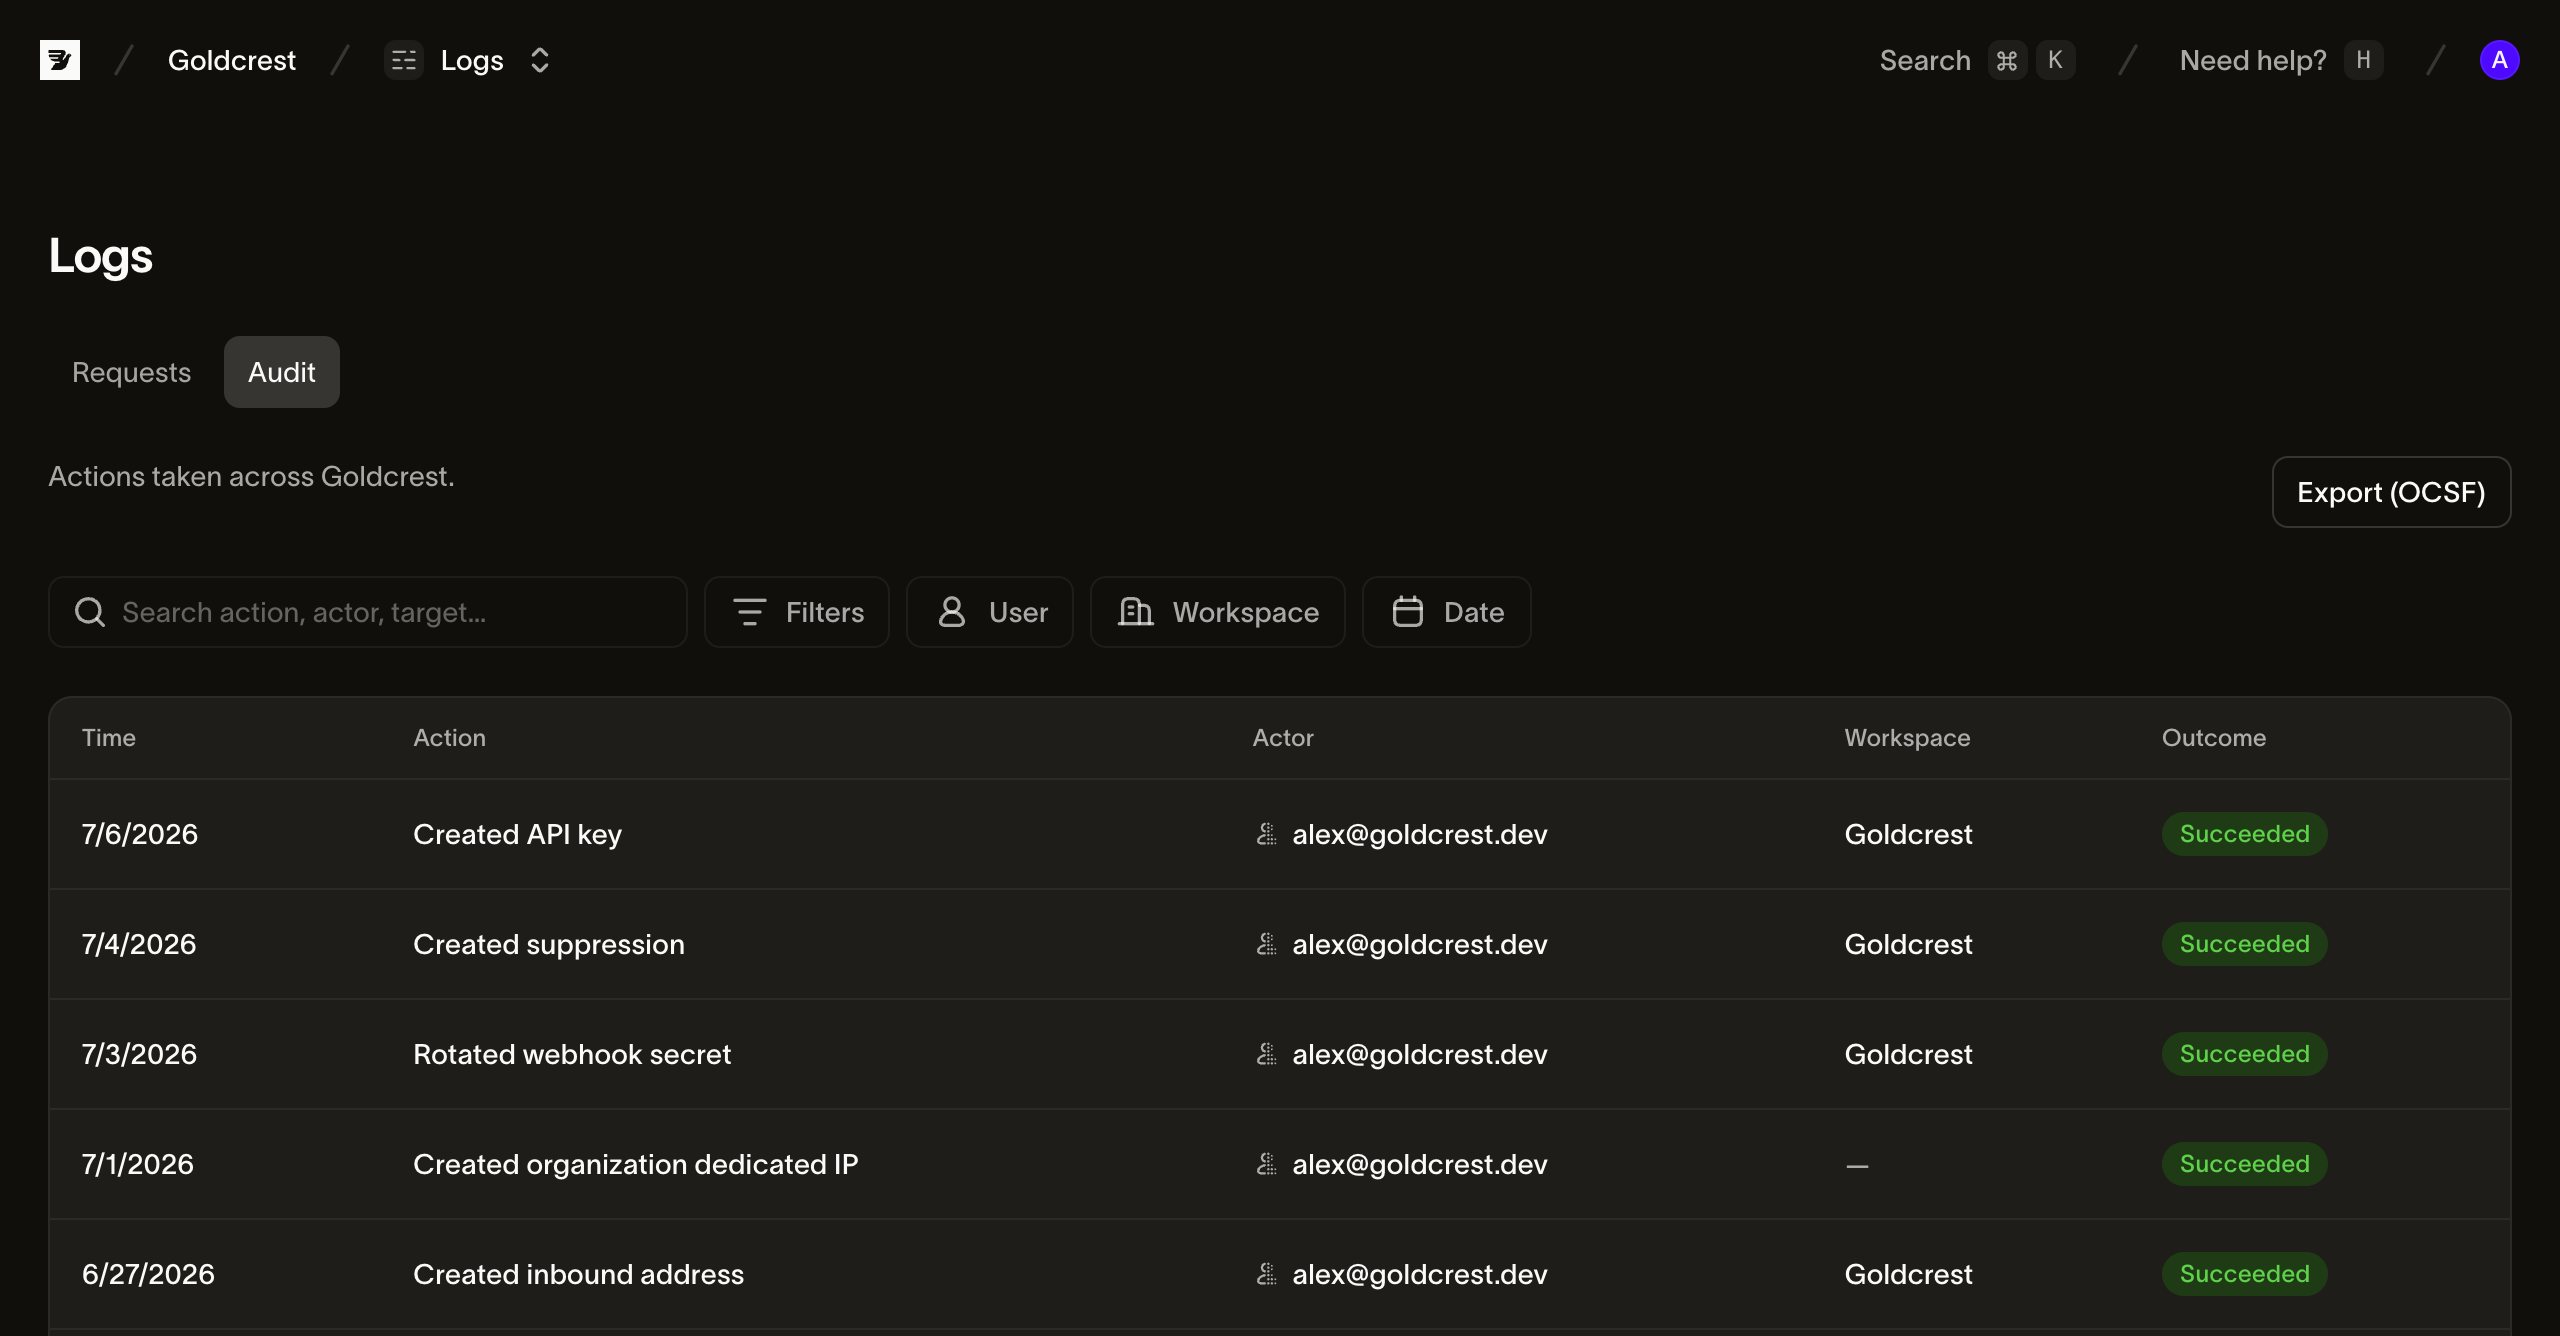
Das Audit-Log ist die chronologische, schreibgeschützte Änderungshistorie Ihrer Organisation. Nutzen Sie es, um Konfigurationsänderungen zu untersuchen, Sicherheitsaktivitäten zu prüfen oder einen Vorfall nachzuverfolgen. Öffnen Sie Logs > Audit.
Was wird aufgezeichnet
Das Audit-Log erfasst Änderungen an Ihrer Kontokonfiguration. Nachrichtenaktivitäten erscheinen stattdessen in Ihren Messaging-Logs und Analysen. Audit-Einträge umfassen:
- API-Keys: Erstellung, Bearbeitung von Scopes (mit Angabe, welche Scopes hinzugefügt und entfernt wurden), Rotation und Widerruf
- Sendedomains: Hinzufügen, Verifizieren und Löschen von Domains
- Webhooks: Erstellen, Aktualisieren und Löschen von Endpoints sowie Rotation von Signing Secrets
- Workspace und Organisation: Umbenennung von Workspaces und Änderungen an Organisationseinstellungen
- Team: Einladungen, Rollenänderungen und Entfernung von Mitgliedern
- Sicherheitsereignisse: Anmeldungen (einschließlich fehlgeschlagener Versuche), MFA-Änderungen, Neugenerierung von Wiederherstellungscodes und Passwortzurücksetzungen
- Abrechnungsaktionen: Änderungen über Ihre Abrechnungseinstellungen
Alltäglicher Datenverkehr ist bewusst nicht im Audit-Log enthalten: Einzelne gesendete E-Mails, Zustell- und Öffnungsereignisse sowie schreibgeschützte Seitenaufrufe erzeugen keine Einträge. Diese finden Sie stattdessen in Ihren Messaging-Logs und Analysen.
Einen Eintrag lesen
Nutzen Sie diese Felder, um einen Eintrag zu lesen:
- Akteur: wer. Der Benutzer, der geklickt hat, oder der API-Key, der den Aufruf gemacht hat. Aktionen durch die eigenen Systeme von Bird sind entsprechend gekennzeichnet.
- Aktion: was. Ein Name wie
api_key.created,domain.verifiedodermember.role_updatedidentifiziert die Ressource und die Änderung. - Zeitstempel: wann. Der genaue Zeitpunkt, zu dem die Änderung stattfand.
Einträge enthalten außerdem die Zielressource und den verfügbaren Anforderungskontext, z. B. Quell-IP, Client und Request-ID. Sensible Werte wie API-Key-Secrets werden nicht angezeigt.
Nutzung in der Praxis
- "Why did sending break on Tuesday?" Filtern Sie auf den betreffenden Tag und prüfen Sie aktuelle Domain-, Webhook- oder API-Key-Änderungen.
- Sicherheitsprüfung. Überfliegen Sie Sicherheitsereignisse nach unbekannten fehlgeschlagenen Anmeldungen, entfernten MFA-Faktoren oder API-Keys, die außerhalb normaler Änderungsfenster erstellt wurden.
- Offboarding-Check. Bestätigen Sie nach dem Ausscheiden einer Person, dass deren Entfernung als Mitglied protokolliert ist, und prüfen Sie, was sie in den letzten Wochen geändert hat.
- Nachbereitung von Vorfällen. Akteur, IP und Request-ID jedes Eintrags geben Ihnen eine konkrete Spur, die Sie in einen Vorfallsbericht aufnehmen können.
Wer kann es sehen
Workspace-Admins und Analysts können das Audit-Log lesen; Developers nicht. Organization Owners können es organisationsweit einsehen. Einträge können im Dashboard weder bearbeitet noch gelöscht werden.
Nächste Schritte
- API-Key-Verwaltung: die Key-Ereignisse, die Sie am häufigsten sehen werden
- Login, Passwort & MFA: die Sicherheitsereignisse hinter den Log-Einträgen
Verwandte Ressourcen
Weiter mit der Dokumentation, Anleitungen und Beispielen zu diesem Thema.